
Online-Betrug erkennen: Warnzeichen, Betrugsarten und Schutzmaßnahmen
Erfahren Sie, wie Sie Phishing, Fake-Shops und gefälschte Anrufe erkennen, Anfragen unabhängig prüfen und Konten schützen.
Von TopicWeekVeröffentlicht am 10 Min. Lesezeit
In diesem Artikel
Eine unerwartete Nachricht, ein Onlineangebot oder ein Anruf kann überzeugend wirken und trotzdem betrügerisch sein. Halten Sie inne, bevor Sie Geld senden, ein Passwort eingeben, einen Einmalcode weitergeben oder Software installieren. Prüfen Sie die Anfrage über einen bereits vertrauten Kontaktweg. Logo, bekannte Rufnummer oder fehlerfreier Text beweisen die Identität nicht. Keine Checkliste erkennt jeden Betrug, aber unabhängige Prüfung kann vorschnelles Handeln verhindern.
Häufige Warnzeichen
Betrug beruht häufig auf Social Engineering: Jemand soll Sie zu einer Handlung bewegen und verschleiert den Zweck. Ein Verdacht sollte zur Prüfung führen, nicht automatisch zur Anschuldigung. Auch legitime Anliegen können dringend sein; Betrugsversuche können ruhig und gut formuliert sein. Prüfen Sie Forderung, Kontext und unabhängige Bestätigung.
- Druck, sofort zu handeln oder die Sache geheim zu halten.
- Aufforderung zu Passwort, Bestätigungs-/Wiederherstellungscode oder einer nicht gestarteten Freigabe.
- Unerwarteter Link, Anhang, QR-Code oder Aufforderung, Fernzugriffssoftware zu installieren.
- Ungewöhnlicher Gewinn, Job, Rabatt oder garantierte Rendite, wofür zuerst Geld oder sensible Daten verlangt werden.
- Plötzliche Änderung von Zahlungsdaten, Zahlung außerhalb der Plattform oder Verbot, andere zu fragen.
Phishing, Smishing und Vishing
- Phishing ist eine täuschende Nachricht oder Webseite, die eine vertrauenswürdige Organisation imitiert, um Daten, Geld oder Kontozugang zu erlangen oder einen schädlichen Download anzustoßen. Phishing kann per E-Mail, in sozialen Netzwerken oder Messengern auftreten; angezeigte Namen und Adressen können gefälscht sein. Siehe die Phishing-Hinweise von INCIBE.
- Smishing nutzt SMS oder ähnliche Nachrichten. Angebliche Liefergebühren oder Warnungen führen womöglich zu einer gefälschten Anmeldeseite und können in einem vertraut wirkenden Thread stehen. Prüfen Sie selbst in der offiziellen App.
- Vishing erfolgt per Anruf. Anrufer geben sich als Bank, Polizei, Support oder Angehörige aus. Die Rufnummer kann gefälscht werden: Spaniens CNMC warnte vor Anrufen mit ihrer eigenen Nummer. Beenden Sie den Anruf und rufen Sie unabhängig verifiziert zurück. Siehe die Warnung der CNMC.
Prüfen Sie vor einem Kauf Domain, Anbieteridentität und Kontaktdaten, Verkaufs- und Rückgabebedingungen, Lieferangaben und Zahlungsarten. Suchen Sie nach unabhängigen Informationen; Bewertungen können unvollständig oder manipuliert sein. Ein sehr niedriger Preis ist ein Grund innezuhalten, aber kein Beweis. Nutzen Sie bei Privatverkäufen möglichst den dokumentierten Plattformprozess; Schutzmaßnahmen variieren. HTTPS und Schloss zeigen eine verschlüsselte Verbindung gemäß Browserprüfung, beweisen aber nicht die Seriosität des Händlers. Ein QR-Code enthält nur ein Ziel: Prüfen Sie es vor der Eingabe von Daten. Beachten Sie die Google-Chrome-Hilfe.
- Achten Sie auf stimmige Anbieterangaben, Kontakte, Kaufbedingungen, Lieferung und Rückgabe.
- Ein oberes Suchergebnis, bekanntes Logo, SMS-Verlauf oder Schloss beweist die Echtheit nicht.
- Prüfen Sie eine unerwartete Liefergebühr oder Kontowarnung in der offiziellen App/Webseite, die Sie selbst öffnen.
Weitere häufige Online-Betrugsmaschen
- Privatverkäufe: Seien Sie vorsichtig bei Zahlungen oder Chats außerhalb der Plattform, Vorauszahlungen, gefälschten Zahlungsbelegen oder Links zum angeblichen Geldempfang. Prüfen Sie den Vorgang im eigenen Konto.
- Jobangebote: Prüfen Sie Arbeitgeber und Stelle über unabhängig gefundene Kontakte. Zahlungsforderungen, Weiterleitung erhaltenen Geldes oder Gerätekauf bei einem vorgegebenen Anbieter verdienen Prüfung. Verfahren variieren; ein Merkmal beweist keinen Betrug.
- Geldanlagen: garantierte hohe Rendite, Anwerbedruck, zusätzliche Einzahlungen vor Auszahlung oder unerwartete Kontaktaufnahme eines „Beraters“ sind Warnzeichen. Prüfen Sie Anbieter im offiziellen Register der zuständigen Aufsicht; eine kopierte Lizenz beweist nichts.
- Beziehungen und soziale Profile: Ein Kontakt kann Vertrauen aufbauen und später einen Notfall oder eine Anlage erfinden. Aussehen, Videoanruf und persönliche Geschichte beweisen keine Identität. Prüfen Sie unabhängig und senden Sie nicht unter emotionalem Druck Geld. Die Manipulation ist nicht die Schuld des Opfers.
Fiktive Beispiele: so prüfen Sie nach
- SMS zu einer Lieferung (fiktiv): Eine Nachricht verlangt sofort eine Gebühr. Zeitdruck und ein unerwarteter Link sind Gründe zur Prüfung. Öffnen Sie die offizielle App oder Website des Zustellers selbst und geben Sie keine Daten über die Nachricht ein.
- Anruf von der Bank (fiktiv): Der Anrufer meldet eine verdächtige Zahlung und verlangt einen Code. Die Rufnummer kann gefälscht sein; geben Sie Einmalcodes nicht weiter. Beenden Sie das Gespräch und rufen Sie die Nummer aus der offiziellen App oder von Ihrer Karte an.
- Angebot eines unbekannten Shops (fiktiv): Ein unbekannter Händler bietet ein teures Produkt auffällig günstig an und verlangt eine Zahlung außerhalb der Plattform. Prüfen Sie Händler, Bedingungen und Kontaktdaten unabhängig. Zahlen Sie nicht, wenn Sie die Angaben nicht bestätigen können.
- Dringende Nachricht eines Angehörigen (fiktiv): Eine Person gibt sich über eine neue Nummer als Angehöriger aus und bittet um Geld. Eine vertraute Stimme oder Schreibweise beweist die Identität nicht. Rufen Sie die gespeicherte Nummer an oder fragen Sie eine weitere Vertrauensperson.
KI-Imitation und QR-Codes
Generative Werkzeuge können überzeugende Nachrichten, Bilder oder geklonte Stimmen erzeugen. Eine vertraute Stimme oder ein Video beweist keine Identität. Wenn eine bekannte Person dringend Geld verlangt, rufen Sie eine bekannte Nummer an oder fragen eine weitere Vertrauensperson. Mehr dazu im Leitfaden zum Erkennen von KI-Deepfakes. Auch ein QR-Code ist kein Vertrauensbeweis: Prüfen Sie das Ziel vor der Eingabe von Daten. Detektoren sind nicht unfehlbar. Die US-amerikanische FTC hat familiäre Notfallbetrugsversuche mit geklonten Stimmen beschrieben; dieses Beispiel sagt nichts über ihre Häufigkeit aus. FTC-Hinweise.
Fünf Schritte zur Prüfung einer verdächtigen Anfrage
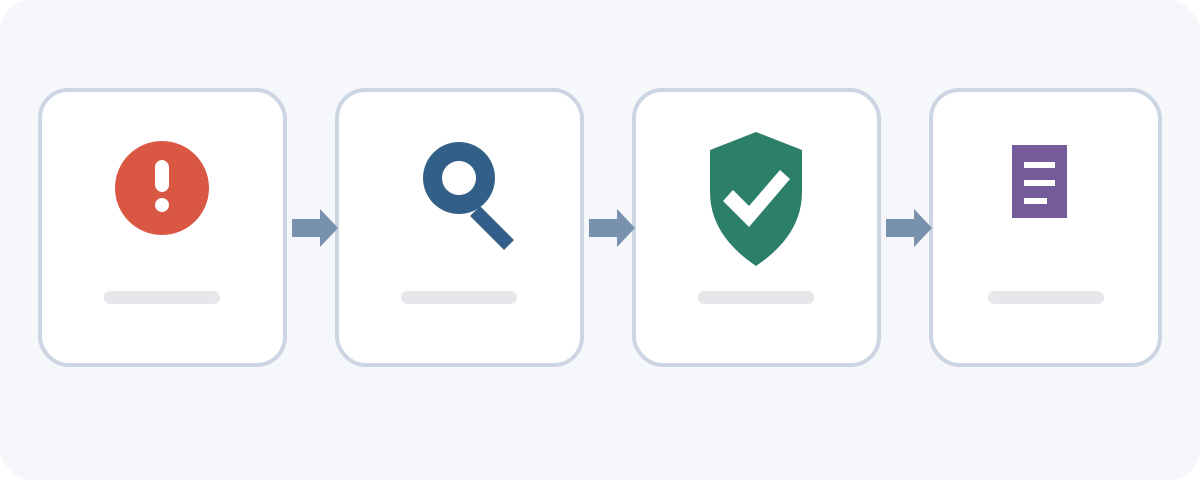
- Halten Sie inne. Antworten, klicken, zahlen oder bestätigen Sie nichts unter Zeitdruck.
- Bestimmen Sie die Forderung. Geht es um Geld, Zugangsdaten, einen Code, Fernzugriff, Software oder eine Freigabe?
- Prüfen Sie unabhängig. Öffnen Sie selbst die offizielle App/Webseite oder rufen Sie eine bekannte Nummer an. Bei Angehörigen nutzen Sie eine gespeicherte Nummer oder einen weiteren Kontakt.
- Prüfen Sie den Kontext. Vergleichen Sie Domain, erwarteten Vorgang und Zahlungsdaten; suchen Sie eine unabhängige Bestätigung.
- Entscheiden Sie sicher. Ist eine sensible Anfrage nicht überprüfbar, fahren Sie nicht fort. Bitten Sie über einen offiziellen Kanal um Zeit oder Hilfe.
Konten und Zahlungsdaten schützen
- Nutzen Sie für jedes wichtige Konto ein eigenes Passwort. Aktivieren Sie Mehr-Faktor-Authentifizierung, soweit verfügbar; sie beseitigt nicht alle Risiken.
- Geben Sie Einmal- oder Wiederherstellungscodes nicht weiter und bestätigen Sie keine Anmeldung oder Zahlung, die Sie nicht gestartet haben.
- Halten Sie Geräte und Apps aktuell. Installieren Sie Software aus offiziellen Stores oder von bekannten Entwicklerseiten, nicht über eine drängende Nachricht.
- Prüfen Sie Kontoaktivität und Meldungen. Kontaktieren Sie den Dienst über einen offiziellen Weg bei unbekannten Vorgängen.
Wenn Sie Geld gesendet haben
Kontaktieren Sie sofort Ihre Bank, den Kartenanbieter oder Zahlungsdienst über die offizielle App oder veröffentlichte Nummer. Schildern Sie Zeitpunkt, Zahlungsart und ob Sie autorisiert haben; fragen Sie nach Sperrung, Rückruf, Beschwerde und Kontoschutz. Eine nicht autorisierte Zahlung unterscheidet sich von einer nach Täuschung freigegebenen Überweisung; Möglichkeiten variieren. Nach Gutschrift kann eine Überweisung schwer oder gar nicht rückgängig zu machen sein. Schnelles Handeln garantiert keine Erstattung. Beachten Sie die Hinweise der Banco de España. In Spanien hängt die rechtliche Behandlung unter anderem davon ab, ob die Zahlung tatsächlich autorisiert wurde: Eine nach einer Täuschung bestätigte Zahlung wird nicht automatisch wie ein nicht autorisierter Zahlungsvorgang behandelt. Rechte und Abhilfe hängen vom Sachverhalt und den geltenden Regeln ab. In anderen Ländern kann es anders sein.
- Sichern Sie Belege, Zahlungsdetails, Nachrichten, Rufnummern, E-Mails und Webadressen. Öffnen Sie unsichere Links nicht erneut und veröffentlichen Sie keine sensiblen Belege.
- Bitten Sie die Bank, den Vorfall aufzunehmen und das Beschwerdeverfahren zu erläutern. Bewahren Sie Referenznummern auf. In Spanien sollten Sie bei ungelöstem Problem das aktuelle Beschwerdeverfahren der Banco de España beachten.
- Sagen Sie klar, wenn Sie den Vorgang nicht autorisiert haben. Haben Sie eine Überweisung nach Täuschung freigegeben, melden Sie sich sofort, aber gehen Sie nicht von einer Rückbuchung aus.
- In Spanien bietet INCIBE unter 017 kostenlose, vertrauliche Beratung. Eine formelle Anzeige erfolgt gegebenenfalls über Policía Nacional oder Guardia Civil; eine INCIBE-Meldung ist keine Polizeianzeige.
Wenn Sie Zugangsdaten oder persönliche Daten geteilt haben
- Ändern Sie das Passwort direkt beim echten Dienst, nicht über den Link. Bei Wiederverwendung ändern Sie es auch anderswo, besonders für E-Mail und Finanzkonten.
- Prüfen Sie Anmeldungen, Wiederherstellungsdaten und aktive Sitzungen; beenden Sie unbekannte, sofern möglich.
- Haben Sie einen Code geteilt oder einen Vorgang bestätigt, kontaktieren Sie sofort Bank oder Dienst; ein Passwortwechsel macht ihn nicht unbedingt rückgängig.
- Wurden Ausweisdaten offengelegt, kontaktieren Sie den Dienst, achten Sie auf neue Anträge und folgen Sie Behördenhinweisen. In Spanien behandelt die AEPD Datenschutz, nicht die Rückholung von Überweisungen.
- Wenn Sie Kartendaten weitergegeben haben, wenden Sie sich rasch über einen offiziellen Kanal an den Kartenanbieter, fragen Sie nach möglichen Schutzmaßnahmen und prüfen Sie Umsätze; eine Kartensperre oder ein Ersatz löst möglicherweise nicht jedes Problem mit offengelegten Daten.
- Melden Sie ein falsches Profil der Plattform und warnen Sie Kontakte über einen bekannten Kanal, falls jemand in Ihrem Namen Geld verlangt.
Wenn Sie Software installiert oder Fernzugriff gewährt haben
Eine Installation oder gewährter Fernzugriff ist etwas anderes als das Öffnen eines Links. Beenden Sie die Interaktion mit Anrufer und Programm. Falls jemand das Gerät noch steuert, trennen Sie es gefahrlos vom Netzwerk und nutzen ein anderes vertrauenswürdiges Gerät, um Bank und wichtige Konten zu sichern. Folgen Sie keinen weiteren Anweisungen und löschen Sie Belege nicht wahllos. Fragen Sie eine seriöse Fachkraft oder offizielle Hilfestelle zur Prüfung. Linkklick, Download und Ausführen sind unterschiedliche Risiken.
Einen zweiten Betrug vermeiden
Nach einem Betrug kann jemand gegen Vorauszahlung oder weitere Kontodaten die Rückholung versprechen. Seien Sie bei Garantien vorsichtig. Zahlen Sie keiner unbekannten Person, die sich als Amtsperson, Anwalt, Ermittler oder Spezialist ausgibt, ohne sie unabhängig zu prüfen. Die FTC warnt vor Recovery Scams gegen bereits Geschädigte. Bewahren Sie Belege auf und wenden Sie sich an Bank oder offizielle Hilfe. Die FTC beschreibt dieses Muster. Die US-amerikanische FTC warnt auch vor Betrügern, die sich als Behörden oder Anwälte ausgeben und Vorauszahlungen oder Finanzdaten verlangen können. FTC-Warnung.
Hilfe und Betrug melden
- Spanien — [INCIBE 017](https://www.incibe.es/linea-de-ayuda-en-ciberseguridad): kostenlose, vertrauliche Beratung zur Cybersicherheit. Der Dienst ist spanisch und keine internationale Notrufnummer. INCIBE bietet auch eine Meldeseite.
- Für eine formelle Anzeige in Spanien wenden Sie sich an Policía Nacional oder Guardia Civil und beachten aktuelle Anforderungen. Eine INCIBE-Meldung ist keine Polizeianzeige. Beachten Sie die aktuellen Hinweise von Policía Nacional und Guardia Civil.
- Wurden Daten oder Profil missbraucht, melden Sie es der Plattform. In Spanien informiert die AEPD zu Identitätsmissbrauch und Datenschutz, nicht zur Rückholung von Überweisungen. Anderswo gelten lokale offizielle Stellen.
Vor dem Klicken, Bezahlen oder Teilen von Daten
- Was genau wird verlangt und warum gerade jetzt?
- Kann ich über eine bekannte App, Nummer oder Person prüfen?
- Werden Passwort, Code, Zahlung oder Fernzugriff verlangt?
- Habe ich Domain, Anbieter und Bedingungen geprüft, nicht nur Logo oder Schloss?
- Kann ich warten und jemanden fragen, ohne Kontaktdaten aus der Nachricht zu nutzen?
- Falls etwas geschah: Habe ich Bank/Dienst kontaktiert und Belege gesichert?
Häufige Fragen
- Wie erkenne ich einen Fake-Shop? Prüfen Sie Domain, Anbieter, Bedingungen und Zahlung und suchen Sie unabhängige Hinweise. Kein einzelnes Zeichen, auch HTTPS nicht, beweist Seriosität.
- Wie erkenne ich eine Phishing-Mail? Seien Sie bei unerwarteten Anmelde-, Zahlungs-, Code- oder Downloadaufforderungen vorsichtig. Prüfen Sie unabhängig; Absendername und Stil können täuschen.
- Kann ein Anruf mit der Banknummer gefälscht sein? Ja. Die Anzeige kann manipuliert werden. Legen Sie auf und nutzen Sie die Nummer aus App, Karte oder vertrauenswürdigen Unterlagen.
- Reicht HTTPS, um einem Shop zu vertrauen? Nein. Es schützt die Verbindung, prüft aber weder Ehrlichkeit noch Identität des Verkäufers.
- Was tun nach einem verdächtigen Linkklick? Schließen Sie ihn und geben Sie nichts ein. Der Klick allein zeigt keine Folgen; prüfen Sie, was geschah, und reagieren Sie entsprechend.
- Was tun bei geteiltem Passwort? Ändern Sie es beim echten Dienst, ändern Sie wiederverwendete Passwörter, prüfen Sie Sitzungen und kontaktieren Sie den Anbieter bei geteiltem Code oder Freigabe.
- Was tun nach einer Zahlung an Betrüger? Kontaktieren Sie sofort Bank oder Zahlungsdienst und fragen Sie nach Möglichkeiten. Eine Erstattung hängt von Umständen ab und ist nicht garantiert.
- Wo kann ich Online-Betrug melden? In Spanien bietet INCIBE 017 und einen Meldeweg; eine formelle Anzeige erfolgt bei der Polizei. Anderswo gelten lokale Stellen.
- Was ist Smishing? Phishing per SMS oder ähnlicher Nachricht, oft mit unerwartetem Link oder einer Aufforderung zu Daten oder Zahlung.
- Kann KI eine bekannte Stimme imitieren? Sprachsynthese kann zur Imitation dienen. Prüfen Sie dringende Forderungen über bekannte Nummern oder Kontakte; die Stimme allein beweist nichts.
- Kann ich einem Videoanruf oder Profil vertrauen? Er kann helfen, garantiert aber keine Identität. Prüfen Sie sensible Anfragen über einen bekannten Kanal.
- Ist eine INCIBE-Meldung eine Strafanzeige? Nein. INCIBE kann beraten oder eine Meldung aufnehmen; die formelle Anzeige erfolgt separat bei der Polizei.
- Was tun nach Installation einer verdächtigen App? Brechen Sie die Nutzung ab, sichern Sie Konten von einem anderen Gerät und holen Sie technische Hilfe. Bei aktivem Fernzugriff trennen Sie das Gerät, wenn gefahrlos möglich.
- Was soll ich tun, wenn ich Kartendaten weitergegeben habe? Wenden Sie sich rasch über die offizielle App oder Nummer an den Kartenanbieter, fragen Sie nach den nächsten Schritten und prüfen Sie Umsätze. Eine Kartensperre behebt nicht zwingend jedes Datenrisiko.
Eine einfache Regel
Wenn eine Nachricht, ein Anruf oder Angebot eine sensible Handlung verlangt, halten Sie inne, prüfen Sie unabhängig und schützen Sie Konten oder Zahlungsdaten. Haben Sie bereits gezahlt oder Daten geteilt, kontaktieren Sie Bank oder Dienst rasch, sichern Sie Belege und nutzen Sie offizielle Hilfe. Das senkt Risiken, verhindert aber nicht jeden Betrug und garantiert keine Erstattung.
Ähnliche Ratgeber

Technik
Die 5 besten Browser 2026: Datenschutz, Sicherheit und Funktionen im Vergleich
Vergleiche Chrome, Firefox, Edge, Brave und Safari nach Datenschutz, Sicherheit, Kompatibilität und Alltagstauglichkeit.
9 Min. Lesezeit

Technik
Android sichern: Google, Fotos und Dateien Schritt für Schritt
Erfahren Sie, wie Sie Android mit Google sichern, Fotos und Dateien speichern, Daten übertragen und die Wiederherstellung prüfen.
10 Min. Lesezeit
Technik
iPhone-Backup erstellen: Schritt für Schritt mit iCloud, Mac und Windows
Erfahre, wie du iPhone-Daten mit iCloud, Finder am Mac oder Apple-Geräte unter Windows sicherst und wiederherstellst.
11 Min. Lesezeit