
Come riconoscere le truffe online: segnali, tipi di frode e come proteggersi
Impara a riconoscere phishing, negozi falsi e chiamate contraffatte, verificare le richieste tramite un canale indipendente e proteggere gli account.
Di TopicWeekPubblicato il 10 min di lettura
In questo articolo
Un messaggio inatteso, un’offerta online o una telefonata possono sembrare convincenti e tuttavia essere fraudolenti. Fermati prima di inviare denaro, inserire una password, condividere un codice monouso o installare un programma. Verifica la richiesta tramite un canale che conosci già. Logo, numero familiare o testo ben scritto non dimostrano l’identità. Nessuna lista individua tutte le truffe, ma una verifica indipendente riduce il rischio di agire in fretta.
Segnali di allarme frequenti
Le truffe spesso sfruttano l’ingegneria sociale: qualcuno cerca di spingerti ad agire nascondendo lo scopo. Il sospetto deve portare a verificare, non ad accusare automaticamente. Alcune richieste legittime sono urgenti; alcune truffe sono calme e ben scritte. Valuta cosa viene chiesto, se il contesto torna e se puoi confermare per un’altra via.
- Pressione per agire subito o mantenere il segreto.
- Richiesta di password, codice di verifica/recupero o approvazione che non hai avviato.
- Link, allegato, QR inatteso o richiesta di installare software di accesso remoto.
- Premio, lavoro, sconto o rendimento garantito eccezionale che richiede prima denaro o dati sensibili.
- Cambio improvviso dei dati di pagamento, richiesta di pagare fuori piattaforma o invito a non consultare nessuno.
Phishing, smishing e vishing
- Il phishing usa messaggi o pagine ingannevoli che imitano un’organizzazione affidabile per ottenere dati, denaro o accesso a un account, oppure indurre a scaricare un file dannoso. Può arrivare via email, social network o messaggistica; nomi e indirizzi visualizzati possono essere falsificati. Consulta i consigli di INCIBE sul phishing.
- Lo smishing usa SMS o mensajes similares. Una falsa tasa de entrega o alerta puede llevar a una página copiada y aparecer en una conversación conocida. Verifica desde la aplicación que abras tú.
- Il vishing avviene tramite chiamate. Chi chiama può fingersi una banca, la polizia, l’assistenza o un familiare. L’identificativo può essere falsificato: la CNMC spagnola ha segnalato chiamate con il proprio numero. Riaggancia e richiama usando recapiti verificati. Consulta l’avviso della CNMC.
Prima di acquistare, controlla dominio, identità e contatti del venditore, condizioni di vendita e reso, consegna e metodi di pagamento. Cerca informazioni indipendenti, ma considera le recensioni come indizi: possono essere incomplete o manipolate. Un prezzo molto basso invita alla cautela ma non prova una frode. Nelle vendite tra privati usa il processo documentato dalla piattaforma, se possibile; le tutele variano. HTTPS e il lucchetto indicano una connessione cifrata secondo il browser, ma non provano la legittimità del venditore. Un QR codifica solo una destinazione: visualizzala e non inserire dati se non riesci a verificarla. Vedi la guida di Google Chrome.
- Verifica che dati del venditore, contatti, condizioni d’acquisto, consegna e reso siano coerenti.
- Un risultato in cima, un logo noto, una conversazione SMS o il lucchetto non provano l’autenticità.
- Una tassa di consegna o un avviso inatteso va verificato nell’app o nel sito ufficiale aperto da te.
Altre truffe online frequenti
- Vendite tra privati: diffida di pagamenti o chat fuori piattaforma, anticipi, schermate false o link necessari per ricevere denaro. Controlla l’operazione nel tuo account.
- Offerte di lavoro: verifica datore e posizione tramite contatti aziendali trovati indipendentemente. Richieste di pagare, ricevere e inoltrare denaro o comprare attrezzatura da un venditore indicato vanno verificate; un solo indizio non prova una truffa.
- Investimenti: rendimenti elevati garantiti, pressioni per reclutare, ulteriori versamenti prima di un prelievo o contatti inattesi di un “consulente” richiedono cautela. Verifica il registro ufficiale dell’autorità competente; una licenza copiata non prova nulla.
- Relazioni e profili social: un contatto può conquistare fiducia prima di inventare un’emergenza o un investimento. Aspetto, videochiamata e racconto non provano l’identità. Verifica per altra via e non inviare denaro sotto pressione. La vittima non è colpevole della manipolazione.
Esempi fittizi: come verificare
- SMS di consegna (esempio fittizio): un messaggio dice che devi pagare subito una tariffa. L’urgenza e il link inatteso sono motivi per verificare. Apri autonomamente l’app o il sito ufficiale del corriere; non inserire dati dal messaggio.
- Chiamata della banca (esempio fittizio): chi chiama segnala un’operazione sospetta e chiede un codice. Il numero visualizzato può essere falsificato e non devi comunicare un codice monouso. Riaggancia e chiama il numero pubblicato nell’app ufficiale o sulla carta.
- Offerta di un negozio sconosciuto (esempio fittizio): un sito non noto propone un prodotto costoso a un prezzo inverosimile e chiede di pagare fuori dalla piattaforma. Verifica venditore, condizioni e contatti tramite fonti indipendenti; non pagare se non puoi confermarli.
- Messaggio urgente di un familiare (esempio fittizio): qualcuno che si presenta come un familiare chiede denaro da un nuovo numero. Una voce o uno stile familiare non provano l’identità. Chiama il numero già salvato o verifica con un’altra persona fidata prima di trasferire denaro.
Imitazioni con IA e codici QR
Gli strumenti generativi possono creare messaggi convincenti, immagini o voci clonate. Una voce o un video familiare non provano l’identità. Se una persona nota chiede denaro con urgenza, chiamala a un numero già salvato o verifica con un altro contatto fidato. Approfondisci nella guida su come riconoscere i deepfake AI. Un QR non è un segnale di fiducia: controlla la destinazione. I rilevatori automatici non sono infallibili. La FTC statunitense ha descritto truffe di emergenza familiare con voci clonate; l’esempio non indica quanto siano diffuse. Indicazioni FTC.
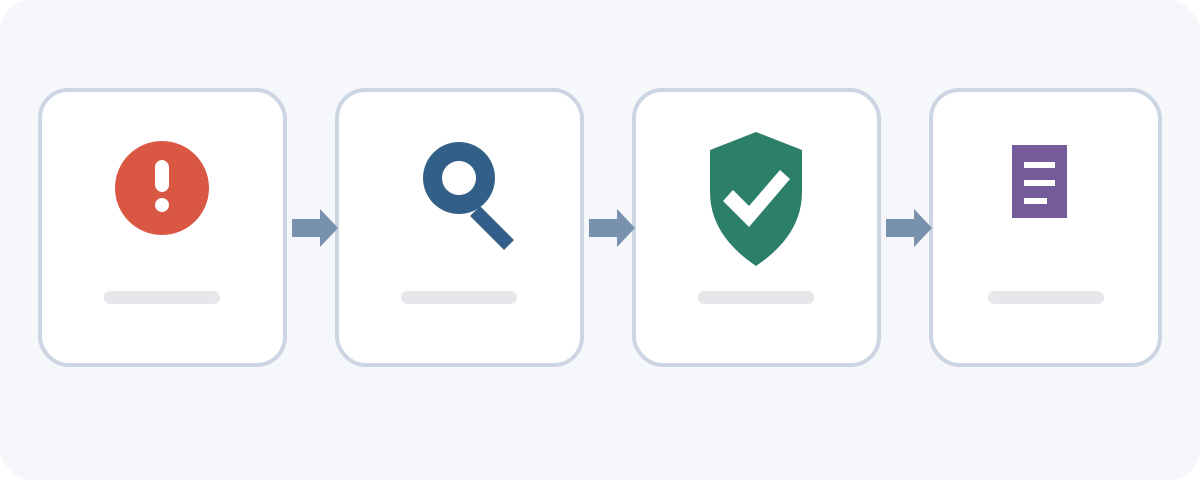
Cinque passaggi per verificare una richiesta sospetta
- Fermati. Non rispondere, cliccare, pagare o approvare sotto pressione.
- Individua la richiesta. Chiede denaro, credenziali, un codice, accesso remoto, software o un’approvazione?
- Verifica per un’altra via. Apri tu l’app o il sito ufficiale oppure chiama un numero già noto. Per un familiare, usa un numero salvato o un altro contatto.
- Controlla il contesto. Confronta dominio, operazione attesa e pagamento; cerca una conferma indipendente.
- Decidi con prudenza. Se non puoi verificare una richiesta delicata, non procedere. Chiedi tempo o aiuto tramite un canale ufficiale.
Proteggi account e dati di pagamento
- Usa una password diversa per account; un gestore può aiutare. Attiva l’autenticazione a più fattori quando possibile, sapendo che non elimina ogni rischio.
- Non condividere codici monouso o di recupero con contatti inattesi e non approvare accessi o pagamenti non avviati da te.
- Tieni aggiornati dispositivi e app. Installa software da store ufficiali o dal sito noto dello sviluppatore, non da messaggi pressanti.
- Controlla attività e avvisi. Contatta presto il servizio tramite un canale ufficiale se noti operazioni sconosciute.
Se hai inviato denaro
Contatta subito banca, emittente della carta o servizio di pagamento tramite app ufficiale o numero pubblicato. Spiega cosa è successo, quando, come hai pagato e se avevi autorizzato l’operazione; chiedi quali misure siano disponibili. Un pagamento non autorizzato è diverso da un bonifico approvato dopo un inganno; le opzioni cambiano. Un bonifico può essere difficile o impossibile da revocare una volta accreditato. Agire subito non garantisce il recupero. Consulta le indicazioni del Banco de España. In Spagna, il trattamento giuridico dipende anche dal fatto che il pagamento sia stato effettivamente autorizzato: un pagamento approvato dopo un inganno non è automaticamente trattato come un’operazione non autorizzata. Diritti e rimedi dipendono dai fatti e dalle norme applicabili; altrove può essere diverso.
- Conserva ricevute, dettagli, messaggi, numeri, email e indirizzi web. Non riaprire link pericolosi né pubblicare prove sensibili.
- Chiedi alla banca di registrare l’incidente e spiegare il reclamo. Conserva riferimenti e risposte scritte. In Spagna, se il problema resta irrisolto, segui la procedura di reclamo vigente della Banco de España.
- Dichiara chiaramente se non hai autorizzato l’operazione. Se hai approvato un bonifico dopo un inganno, contatta subito la banca senza presumere che possa annullarlo.
- In Spagna il 017 di INCIBE offre assistenza gratuita e riservata. La denuncia formale va presentata tramite i canali attuali di Policía Nacional o Guardia Civil; una segnalazione a INCIBE non è una denuncia.
Se hai condiviso credenziali o dati personali
- Cambia la password dal servizio autentico, non dal link. Se la riutilizzavi, cambiala altrove, soprattutto per email e conti finanziari.
- Controlla accessi, recupero e sessioni attive; chiudi quelle sconosciute se il servizio lo consente.
- Se hai condiviso un codice o approvato un’operazione, contatta subito banca o servizio; cambiare la password potrebbe non annullarla.
- Se hai esposto documenti, contatta il servizio interessato, controlla nuove richieste e segui le indicazioni ufficiali. In Spagna l’AEPD tratta dati personali, non recupera bonifici.
- Se hai comunicato i dati della carta, contatta subito l’emittente tramite un canale ufficiale, chiedi quali misure siano disponibili e controlla i movimenti; bloccare o sostituire la carta potrebbe non risolvere ogni esposizione di dati.
- Segnala il profilo falso alla piattaforma e avvisa i contatti tramite un canale noto se qualcuno chiede loro denaro a tuo nome.
Se hai installato software o concesso accesso remoto
Installare un programma o concedere accesso remoto è diverso dal semplice clic su un link. Interrompi l’interazione con il chiamante o il programma. Se qualcuno controlla ancora il dispositivo, scollegalo dalla rete se è sicuro e usa un altro apparecchio affidabile per contattare la banca e proteggere gli account. Non seguire altre istruzioni né cancellare prove indiscriminatamente. Chiedi a un tecnico affidabile o a un servizio ufficiale come esaminare il dispositivo. Clic, download ed esecuzione sono esposizioni diverse.
Evita una seconda truffa
Dopo una truffa qualcuno può promettere il recupero del denaro in cambio di un anticipo o altri dati. Diffida dalle garanzie. Non pagare sconosciuti che si presentano come funzionari, avvocati, investigatori o specialisti senza verificarli. La FTC avverte che queste truffe prendono di mira chi ha già perso denaro. Conserva le prove e contatta banca o assistenza ufficiale. La FTC descrive questo schema. La FTC statunitense mette inoltre in guardia da truffatori che si fingono autorità o avvocati e possono chiedere anticipi o dati finanziari. Avviso FTC.
Dove chiedere aiuto e segnalare una frode
- Spagna — [INCIBE 017](https://www.incibe.es/linea-de-ayuda-en-ciberseguridad): assistenza gratuita e riservata sulla cybersicurezza. È un servizio spagnolo, non un numero internazionale di emergenza. INCIBE offre una pagina per segnalare frodi.
- Per una denuncia formale in Spagna, contatta Policía Nacional o Guardia Civil e segui le istruzioni aggiornate. Una segnalazione a INCIBE non è una denuncia. Consulta le istruzioni aggiornate della Policía Nacional e della Guardia Civil.
- Se sono stati usati dati o profilo, segnala alla piattaforma. In Spagna, l’AEPD tratta impersonificazione e privacy, non recupera bonifici. Altrove consulta i canali ufficiali locali.
Prima di cliccare, pagare o condividere dati
- Che cosa viene chiesto esattamente e perché ora?
- Posso verificare tramite un’app, un numero o un contatto già noto?
- Chiede password, codice, pagamento o accesso remoto?
- Ho verificato dominio, venditore e condizioni, non solo logo o lucchetto?
- Posso aspettare e chiedere a una persona fidata senza usare i recapiti del messaggio?
- Se è successo qualcosa, ho contattato banca/servizio e conservato le prove?
Domande frequenti
- Come capisco se un sito è una truffa? Verifica dominio, venditore, condizioni e pagamento; cerca riscontri indipendenti. Nessun segnale, nemmeno HTTPS, prova da solo la legittimità.
- Come riconosco un’email di phishing? Diffida di richieste inattese di accesso, pagamento, codici o download. Verifica per altra via: mittente e scrittura possono ingannare.
- Una chiamata che mostra il numero della banca può essere falsa? Sì. L’identificativo può essere manipolato. Riaggancia e usa il numero dell’app, della carta o di documenti affidabili.
- HTTPS basta per fidarsi di un negozio? No. Protegge la connessione, ma non verifica onestà o identità del venditore.
- Cosa fare se ho cliccato un link sospetto? Chiudilo e non inserire dati. Il clic da solo non chiarisce l’esposizione; controlla cosa è successo e agisci di conseguenza.
- Cosa fare se ho condiviso la password? Cambiala sul servizio autentico, modifica quelle riutilizzate, controlla le sessioni e contatta il fornitore se hai condiviso un codice o approvato un’azione.
- Cosa fare se ho inviato denaro a un truffatore? Contatta subito banca o servizio di pagamento e chiedi le opzioni. Il recupero dipende dalle circostanze e non è garantito.
- Dove segnalare una frode online? In Spagna INCIBE offre il 017 e un canale di segnalazione; la denuncia formale passa dalla polizia. Altrove consulta i servizi locali.
- Cos’è lo smishing? È phishing via SMS o messaggi simili, spesso con un link inatteso o richiesta di dati o pagamento.
- L’IA può imitare una voce nota? La sintesi vocale può essere usata per impersonare qualcuno. Verifica richieste urgenti tramite numero o contatto noto; la voce non basta.
- Posso fidarmi di videochiamata o profilo? Possono aiutare ma non garantiscono l’identità. Per richieste delicate, verifica tramite un canale noto.
- Segnalare a INCIBE equivale a denunciare? No. INCIBE può assistere o ricevere una segnalazione; per una denuncia formale segui le procedure di polizia.
- Cosa fare dopo aver installato un’app sospetta? Smetti di usarla, proteggi gli account da un altro dispositivo affidabile e chiedi assistenza tecnica. Se il controllo remoto è attivo, scollega il dispositivo se è sicuro.
- Cosa faccio se ho comunicato i dati della carta? Contatta rapidamente l’emittente tramite app o numero ufficiale, chiedi cosa fare e controlla i movimenti. Bloccare la carta non risolve necessariamente ogni esposizione.
Una regola semplice
Quando un messaggio, una chiamata o un’offerta chiede un’azione delicata, fermati, verifica per un’altra via e proteggi account o pagamenti. Se hai già pagato o condiviso dati, contatta subito banca o servizio, conserva le prove e usa assistenza ufficiale. Queste misure riducono i rischi, ma non impediscono ogni truffa né garantiscono il rimborso.
Guide correlate

Tecnologia
I 5 migliori browser del 2026: confronto tra privacy, sicurezza e funzioni
Confronta Chrome, Firefox, Edge, Brave e Safari per privacy, sicurezza, compatibilità e uso quotidiano.
10 min di lettura

Tecnologia
Come fare il backup Android: Google, foto e file passo dopo passo
Scopri come salvare Android con Google, proteggere foto e file, trasferire i dati e verificare cosa si può ripristinare.
10 min di lettura
Tecnologia
Come fare il backup di iPhone: iCloud, Mac e Windows passo dopo passo
Scopri come salvare e ripristinare i dati di iPhone con iCloud, Finder su Mac o Dispositivi Apple su Windows.
12 min di lettura