
Qué es el phishing, cómo detectarlo y cómo protegerte de los correos fraudulentos
Aprende qué es el phishing, cómo comprobar remitentes y enlaces, proteger tus cuentas y actuar si compartiste una contraseña o un código.
Por TopicWeekPublicado el 11 min de lectura
En este artículo
El phishing es un engaño que suplanta a una persona u organización de confianza para que entregues información, autorices una acción, envíes dinero o abras contenido perjudicial. Puede llegar por correo, aunque también se usan mensajes, llamadas y páginas web. Antes de pulsar un enlace o responder, detente y verifica la solicitud desde una aplicación, dirección o teléfono que ya conozcas. Un logotipo, el candado HTTPS o una redacción impecable no demuestran por sí solos quién está detrás.
Qué es el phishing
La palabra phishing se usa para describir técnicas de ingeniería social que buscan que la persona confíe en una identidad o petición falsa. El atacante puede intentar conseguir contraseñas, códigos de verificación, datos bancarios o personales, acceso a una cuenta, un pago o la instalación de software. El objetivo y el método cambian: no todos los intentos siguen la misma secuencia ni buscan robar una contraseña.
Cómo funciona un intento
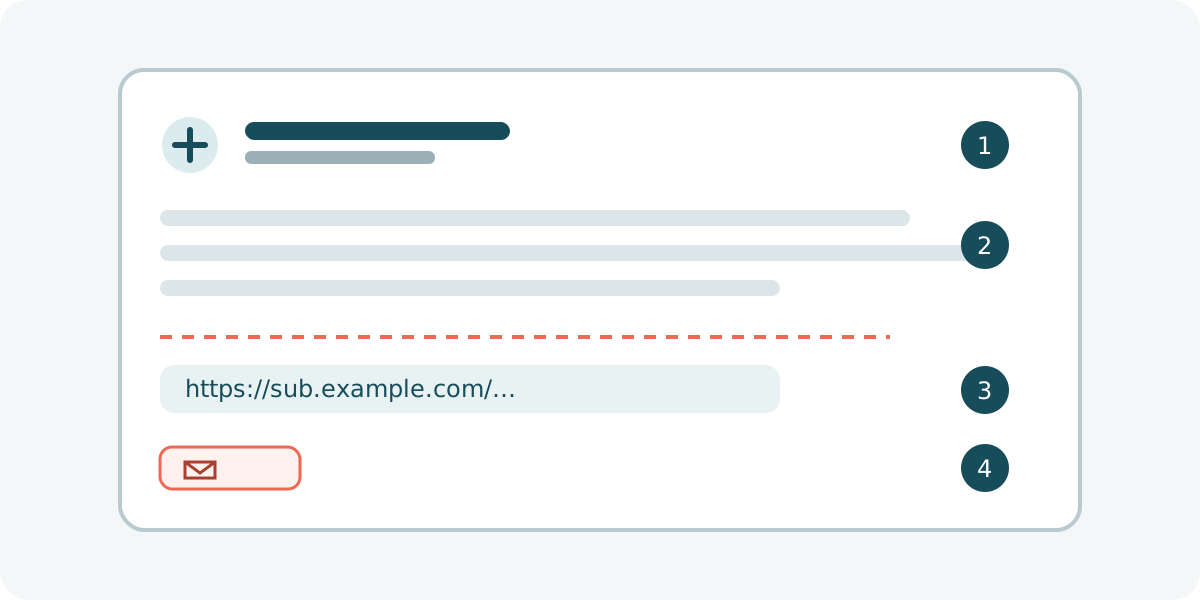
Un ejemplo conceptual ayuda a entender el mecanismo: recibes un aviso que parece proceder de un servicio conocido; el mensaje afirma que hay un problema o una operación pendiente; te invita a abrir un enlace o adjunto; y una página o archivo intenta obtener datos, dinero, acceso o una acción. Es una ilustración, no una plantilla universal. El engaño puede ser breve, personalizado y estar bien escrito.
Señales que conviene valorar en conjunto
Ninguna señal aislada confirma el fraude. Valora el contexto, la identidad y lo que te piden. Una petición legítima puede ser urgente, y un mensaje fraudulento puede tener buen diseño y ortografía. Que incluya tu nombre, empresa o algunos datos correctos tampoco prueba que sea auténtico: pueden proceder de fuentes públicas, filtraciones o una cuenta comprometida.
- Una petición inesperada de contraseña, PIN, código de un solo uso, datos bancarios o aprobación de inicio de sesión. No compartas esos datos desde un mensaje recibido.
- Presión para actuar ya, mantenerlo en secreto, evitar una supuesta suspensión o aceptar una recompensa. La urgencia merece una pausa, pero no es una prueba por sí sola.
- Un enlace o archivo que no esperabas, una dirección que no coincide con el servicio, un cambio de datos de pago o una solicitud que se sale del proceso habitual.
- Un remitente cuyo nombre conocido no coincide con la dirección completa, un dominio con letras añadidas o sustituidas, o un mensaje que te conduce a iniciar sesión en una página inesperada.
- Una factura, entrega, aviso de almacenamiento o actividad inusual que no puedes confirmar dentro de la cuenta o aplicación oficial. Los ejemplos son situaciones posibles, no campañas actuales.
- Errores de idioma o formato pueden ser una pista, pero su ausencia no demuestra legitimidad. También existen cuentas reales comprometidas que pueden enviar mensajes engañosos.
Cómo comprobar un mensaje sin usar sus enlaces
Si la petición puede afectar a una cuenta, un pago o información personal, no la verifiques usando los enlaces ni los teléfonos del mensaje. Revisa la dirección completa del remitente; el nombre mostrado puede ser elegido o suplantado. Compara el dominio con una dirección oficial que ya tengas guardada. La autenticación técnica del correo puede aportar información, pero no dice si la solicitud es honesta.
- No respondas ni abras enlaces o adjuntos inesperados mientras evalúas el mensaje.
- Entra en la cuenta desde su aplicación oficial o desde un marcador guardado previamente, o escribe una dirección oficial que ya conozcas. No copies el enlace sospechoso para “probarlo”.
- Si parece venir de un banco, comercio o institución, contacta a través del número o canal que ya tenías en la tarjeta, aplicación o documentación oficial, no los datos incluidos únicamente en el mensaje.
- Comprueba la solicitud concreta: operación, fecha, destinatario y motivo. Si no puedes confirmarla de forma independiente, no entregues credenciales, códigos ni dinero.
- Usa la opción de reportar phishing del proveedor de correo cuando esté disponible. Los filtros y avisos ayudan, pero pueden dejar pasar mensajes o marcar por error.
Cómo leer una dirección web
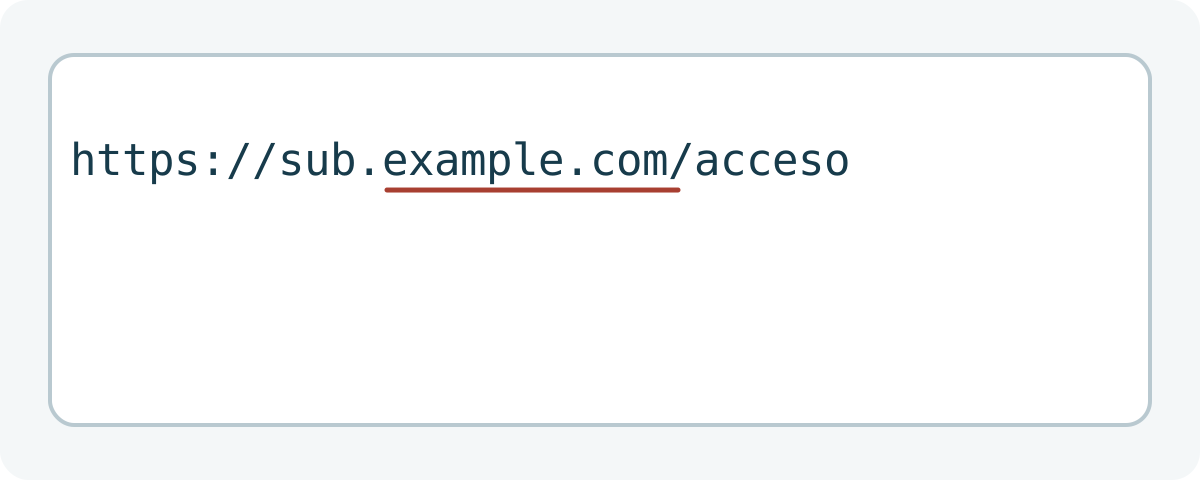
Una dirección web incluye protocolo, nombre del servidor y una ruta. Para identificar el sitio, no busques solo la marca escrita en cualquier parte: en `https://marca.example.com.verificacion.example.net/acceso`, el dominio final pertenece a `example.net`; “marca.example.com” aparece dentro del nombre, pero no es el dominio registrable. Es un ejemplo ficticio con dominios reservados para documentación. Los nombres parecidos y subdominios requieren atención, aunque una variación de dominio no demuestra por sí sola que exista fraude. Consulte las explicaciones de IANA sobre dominios de ejemplo.
¿HTTPS significa que la página es legítima?
HTTPS y el candado indican que la conexión está cifrada con el servidor cuyo certificado valida el navegador. No son una aprobación de la empresa ni prueban que la página sea auténtica: un sitio de suplantación también puede usar HTTPS. Si una página inesperada solicita una contraseña, código o pago, sal de ella y abre el servicio por separado.
Qué dicen y qué no prueban SPF, DKIM y DMARC
SPF, DKIM y DMARC son mecanismos que ayudan a los sistemas de correo a evaluar si un dominio autoriza ciertos mensajes y si algunos datos están alineados. No certifican la intención del remitente. Un atacante puede autenticar correctamente un dominio propio, y una cuenta legítima puede estar comprometida. A la inversa, un fallo de autenticación puede deberse a reenvíos o configuración: es una señal para revisar, no un veredicto automático. Gmail muestra detalles de autenticación y dispone de “Denunciar phishing”; los nombres y controles de otros servicios varían. Ayuda de Google sobre autenticación. Para conocer la alineación de DMARC, consulta las directrices de Google para remitentes.
Ejemplos ficticios: cómo verificar
- Banco ficticio: un aviso inesperado amenaza con bloquear una cuenta y solicita verificarla de inmediato. Comprueba el estado en la aplicación que abras tú. No introduzcas datos desde el enlace del aviso.
- Paquetería ficticia: un mensaje dice que falta pagar una tasa pequeña para entregar un envío. Revisa el seguimiento en la web o app oficial usando el número que ya esperabas; no todos los cargos de entrega son fraudulentos.
- Correo ficticio: una notificación asegura que el buzón se cerrará hoy y pide contraseña. Inicia sesión por tu ruta habitual y revisa las notificaciones dentro de la cuenta.
- Empresa ficticia: alguien que parece ser un compañero solicita abrir un documento o volver a introducir credenciales. Confirma por el canal interno ya conocido o con el equipo de TI. Estos ejemplos son educativos; no muestran enlaces ni textos listos para reutilizar.
Si solo recibiste el mensaje
Si solo recibiste el mensaje, no significa que tu cuenta o dispositivo estén comprometidos. No interactúes con él; verifica por separado si la petición podría ser real, repórtalo con las herramientas del servicio y elimínalo o bloquéalo cuando corresponda. No reenvíes adjuntos sospechosos a compañeros. En un dispositivo de trabajo, sigue las instrucciones internas y avisa al equipo de seguridad si lo solicitan.
Qué hacer si ya interactuaste
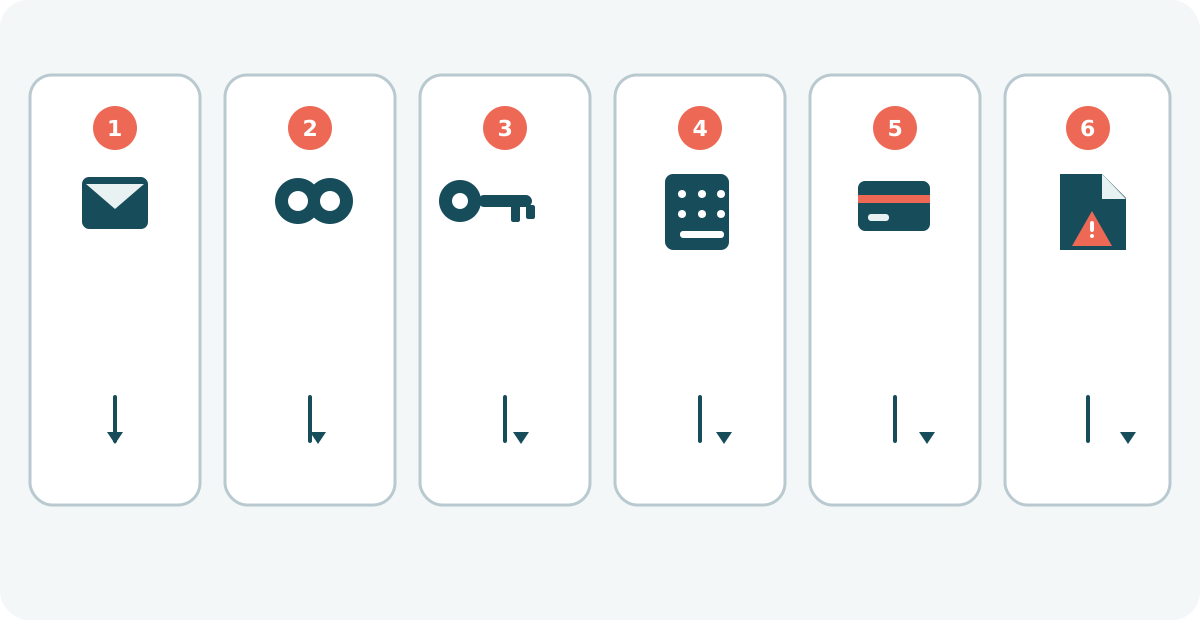
La respuesta depende de lo que hiciste. Abrir un mensaje o una URL no demuestra por sí solo que hayan robado tu cuenta o instalado malware; descargar, ejecutar, conceder permisos, enviar credenciales, compartir un código o autorizar un pago son situaciones distintas. Interrumpe la interacción y actúa sobre la información que pudo quedar expuesta.
- Solo abriste el correo o enlace: cierra la página si sigue abierta y no introduzcas datos ni descargues archivos. Observa si se descargó algo, aceptaste permisos o aparece actividad inusual. No hace falta restablecer automáticamente el dispositivo solo por abrir un mensaje.
- Introdujiste una contraseña: abre el servicio desde una ruta independiente y cámbiala cuanto antes. Si la reutilizaste, cambia también las demás cuentas; prioriza el correo principal. Revisa sesiones, dispositivos y métodos de recuperación, cierra los que no reconozcas y activa MFA si está disponible. Sigue la guía oficial del proveedor.
- Compartiste un código o aprobaste un acceso: protege enseguida la cuenta usando el canal oficial, revisa sesiones y recuperación y contacta al soporte del servicio. Los códigos de un solo uso pueden permitir el acceso; MFA reduce algunos riesgos pero no hace imposible el engaño.
- Facilitaste datos bancarios o autorizaste un pago: contacta con el banco inmediatamente mediante un canal oficial que ya conozcas. Pregunta qué medidas corresponden para la tarjeta u operación y revisa movimientos. No se puede garantizar que el dinero se recupere; las opciones dependen del caso y la jurisdicción.
- Descargaste o ejecutaste un archivo: no lo abras ni concedas permisos adicionales. Actualiza y ejecuta la protección de seguridad disponible siguiendo las instrucciones oficiales. Descargar no es lo mismo que ejecutar, y un análisis no detecta necesariamente todas las amenazas. En equipo laboral, informa a TI antes de borrar evidencias.
- Entregaste documentos o datos personales: conserva el mensaje, remitente, fechas y comunicaciones pertinentes. Consulta al proveedor afectado y a la autoridad competente de tu país para orientación sobre identidad o fraude. No publiques información sensible como forma de denuncia.
Cómo proteger tus cuentas
Usa contraseñas largas y únicas; un gestor puede ayudarte a no reutilizarlas. Activa autenticación multifactor y protege los métodos de recuperación. Las passkeys pueden resistir mejor el phishing de credenciales porque están vinculadas al sitio o servicio que las solicita, pero no evitan toda ingeniería social ni el compromiso del dispositivo. Mantén actualizado el sistema y el navegador, revisa avisos de inicio de sesión y sesiones activas, y no apruebes solicitudes que no hayas iniciado. Ningún filtro, antivirus, MFA o VPN sustituye la verificación del destinatario y la petición. Más información sobre passkeys.
Phishing y otros engaños
Phishing es una forma de suplantación e ingeniería social. Puede incluir malware, pero ambos términos no son sinónimos: malware es software dañino; spam es correo no solicitado y no siempre fraudulento; una estafa puede usar otros canales o buscar pagos sin robar credenciales. Hay variantes por correo, mensajes, llamadas o códigos QR, además de ataques dirigidos como spear phishing. Aquí solo se presentan como contexto; la guía de estafas online trata otros fraudes. Una VPN cambia aspectos de la conexión, pero no determina si un mensaje es auténtico ni evita por sí sola el phishing. Las herramientas de IA pueden producir textos convincentes; no hay que intentar detectarlos solo por el estilo. Puedes consultar la ayuda de Gmail para reconocer y denunciar phishing. Si quieres entender qué hace y qué no hace una VPN, consulta nuestra guía sobre VPN. análisis del NCSC del Reino Unido.
Dónde pedir ayuda y reportar
En España, INCIBE ofrece orientación a través de Tu Ayuda en Ciberseguridad 017; es un servicio de ayuda, no una denuncia policial. Si hay pérdida económica o indicios de delito, consulta a las autoridades competentes. En Reino Unido, consulta el NCSC y sus canales locales; en Estados Unidos, la FTC ofrece orientación y recepción de reportes de consumidores. Esos procedimientos no son universales: fuera de esas jurisdicciones, busca el organismo oficial de ciberseguridad o autoridad de tu país. Conserva mensajes, fechas y justificantes pertinentes y no compartas públicamente datos sensibles. INCIBE · NCSC (Reino Unido) · FTC (Estados Unidos).
Lista rápida antes de actuar
- Pausa: ¿te están presionando o pidiendo secreto?
- ¿Qué datos, dinero, archivo o aprobación solicitan?
- ¿Coinciden la dirección completa y el dominio con un servicio que ya conoces?
- ¿Puedes comprobar la petición en la aplicación o web abierta por ti?
- ¿Usaste un canal independiente para confirmar con la organización?
- No compartas contraseña, código ni aprobación inesperada; si ya lo hiciste, aplica los pasos específicos cuanto antes.
Preguntas frecuentes
- ¿Qué es el phishing? Un intento de engaño que suplanta a alguien de confianza para obtener datos, dinero, acceso o una acción.
- ¿Cómo funciona? Suele presentar una identidad o petición convincente y dirigir a responder, abrir una página, descargar algo o aprobar una operación; los métodos varían.
- ¿Qué busca? Puede buscar credenciales, códigos, datos personales o bancarios, pagos, acceso a cuentas o una descarga dañina.
- ¿Cómo detecto un correo falso? Evalúa quién escribe, qué pide, si esperabas el mensaje y si puedes verificarlo por otro canal; ninguna señal aislada basta.
- ¿Cómo compruebo el remitente? Revisa la dirección completa y el dominio, no solo el nombre visible. Confirma desde la web o app oficial.
- ¿Cómo sé si un enlace es seguro? No hay una inspección visual que garantice seguridad. Si dudas, no lo abras; entra al servicio por una ruta conocida.
- ¿HTTPS hace fiable una web? No. Cifra la conexión con el sitio indicado, pero no demuestra que el sitio represente a la empresa que dice ser.
- ¿Un correo bien escrito puede ser phishing? Sí. La redacción correcta no demuestra identidad ni intención legítima.
- ¿Qué pasa si abro un correo? Abrirlo no prueba por sí solo que haya un compromiso. Evita interactuar y revisa si descargaste algo o diste permisos.
- ¿Y si hice clic? Cierra la página y no introduzcas datos. Si descargaste, ejecutaste o autorizaste algo, sigue las recomendaciones para ese caso.
- ¿Qué hago si di mi contraseña? Cámbiala desde el sitio oficial, cambia reutilizaciones, revisa sesiones y recuperación, y activa MFA disponible.
- ¿Y si compartí un código? Asegura la cuenta inmediatamente desde su canal oficial, revisa actividad y contacta con soporte.
- ¿Y si facilité datos bancarios? Llama al banco mediante un canal oficial conocido cuanto antes y sigue sus indicaciones.
- ¿Cómo protejo una cuenta? Usa credenciales únicas, gestor, MFA o passkey cuando el servicio la admita, actualiza dispositivos y verifica solicitudes por separado.
- ¿MFA evita todo phishing? No. Reduce determinados riesgos, pero pueden engañarte para compartir códigos o aprobar accesos.
- ¿Una VPN evita el phishing? No. No autentica mensajes ni destinos; verifica remitente, dominio y petición.
- ¿Dónde reporto un intento? Usa la función del proveedor y el organismo de tu jurisdicción. En España puedes pedir orientación a INCIBE 017; no es denuncia policial.
- ¿Phishing y spam son iguales? No. Spam es correo no solicitado; phishing intenta engañar y puede llegar por otros canales.
Idea clave: verifica una petición por un canal independiente antes de actuar. Si ya compartiste información, responde según el dato expuesto y solicita ayuda oficial cuando corresponda. Para conocer otros fraudes digitales, consulta nuestra guía general de estafas online. Si quieres entender qué hace y qué no hace una VPN, consulta nuestra guía sobre VPN. análisis del NCSC del Reino Unido.
Guías relacionadas

Tecnología
Los 5 mejores navegadores de 2026: comparativa de velocidad, privacidad y seguridad
Comparamos Chrome, Firefox, Edge, Brave y Safari por privacidad, seguridad, compatibilidad y funciones de uso diario.
12 min de lectura

Tecnología
Cómo hacer una copia de seguridad en Android: Google, fotos y archivos paso a paso
Aprende a guardar datos de Android con Google, proteger fotos y archivos, transferirlos y comprobar qué se puede restaurar.
12 min de lectura
Tecnología
Cómo hacer una copia de seguridad en iPhone: iCloud, Mac y Windows paso a paso
Aprende a guardar y restaurar los datos de tu iPhone con iCloud, Finder en Mac o Dispositivos Apple en Windows, y comprueba que la copia terminó.
14 min de lectura