
Что такое фишинг: как распознать поддельное письмо и защитить себя
Узнайте, как распознавать фишинг, проверять отправителей и ссылки, защищать аккаунты и действовать после передачи пароля или кода.
Автор: TopicWeekОпубликовано 7 мин чтения
В этой статье
Фишинг — это обман с подменой личности человека или организации, которым вы доверяете. Целью может быть получение информации, денег, доступа или побуждение к опасному действию. Часто он приходит по электронной почте, но используются также сообщения, звонки и сайты. Перед ответом или переходом по ссылке остановитесь и проверьте запрос через уже известное приложение, адрес или номер. Логотип, HTTPS и грамотный текст сами по себе не подтверждают отправителя.
Что такое фишинг
Фишинг использует социальную инженерию и ложную личность или просьбу, чтобы вызвать доверие. Могут пытаться получить пароли, коды подтверждения, финансовые или личные данные, доступ к аккаунту, деньги или установку программы. Цели различаются; не каждая атака направлена на пароль.
Как действует попытка
Пример: приходит уведомление, похожее на сообщение знакомого сервиса; оно сообщает о проблеме и предлагает открыть ссылку или вложение. Затем страница или файл пытается получить данные, деньги, доступ или побудить к действию. Это лишь схема, а не универсальный сценарий; сообщение может быть персональным и написанным без ошибок.
Признаки, которые нужно оценивать вместе
Ни один отдельный признак не доказывает мошенничество. Оценивайте контекст, личность отправителя и просьбу вместе. Законный запрос может быть срочным, а поддельное сообщение — выглядеть убедительно. Ваше имя или другие верные сведения не подтверждают подлинность: они могли быть публичными, утечь или попасть к злоумышленникам через взломанный аккаунт.
- Неожиданная просьба сообщить пароль, PIN-код, одноразовый код, банковские данные или подтвердить вход. Не передавайте это в ответ на непрошеное сообщение.
- Давление с требованием действовать немедленно, хранить всё в тайне, избежать блокировки или получить награду. Срочность — повод остановиться, но не доказательство.
- Неожиданная ссылка или файл, другой домен, изменённые платёжные реквизиты либо просьба вне привычной процедуры.
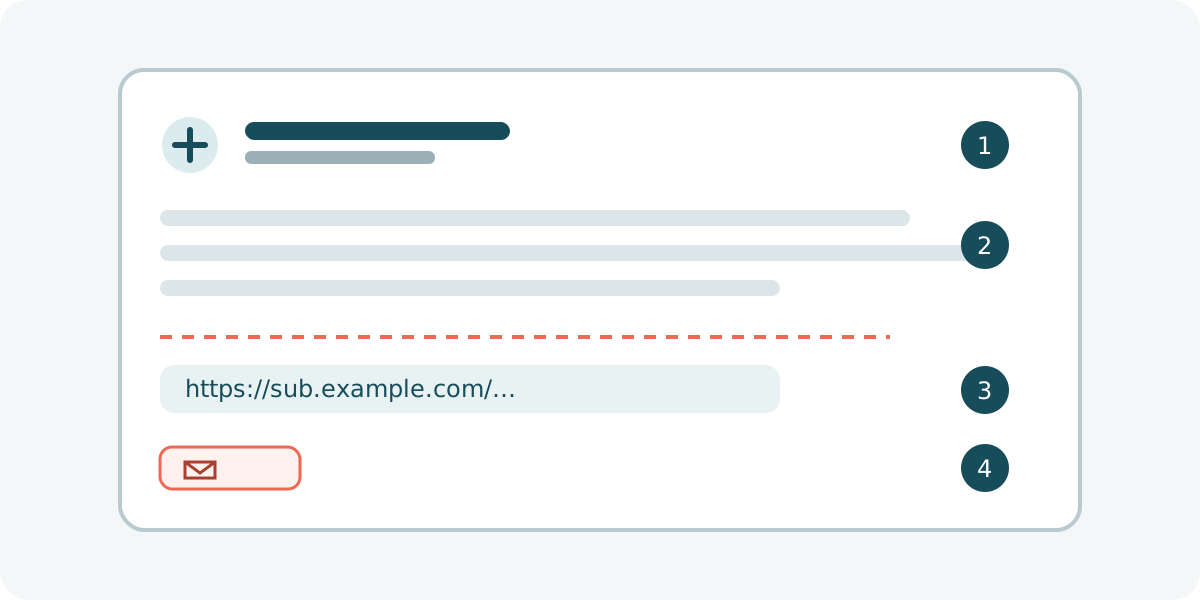
- Знакомое отображаемое имя не совпадает с полным адресом; в домене добавлены или заменены буквы; открывается неожиданная страница входа.
- Счёт, доставка, нехватка места или необычная активность не подтверждаются в официальном приложении или аккаунте. Это возможные примеры, а не текущие кампании.
- Ошибки могут насторожить, но их отсутствие ничего не гарантирует. Взломанные настоящие аккаунты тоже могут рассылать обман.
Как проверить сообщение без его ссылок
Если запрос касается аккаунта, оплаты или личных данных, не проверяйте его по ссылкам и телефонам из сообщения. Посмотрите полный адрес отправителя: отображаемое имя можно выбрать или подменить. Сверьте домен с официальным адресом, который уже знаете. Техническая аутентификация даёт контекст, но не доказывает честность просьбы.
- Не отвечайте и не открывайте неожиданные ссылки или вложения, пока проверяете сообщение.
- Откройте официальное приложение, сохранённую закладку или введите известный адрес вручную. Не копируйте подозрительную ссылку для проверки.
- Если сообщение якобы от банка или учреждения, используйте номер с вашей карты, приложения или официальных документов, а не только из сообщения.
- Проверьте сам запрос, операцию, дату и получателя. Без независимого подтверждения не сообщайте данные, коды или деньги.
- При наличии отметьте письмо как фишинговое в почтовом сервисе. Фильтры помогают, но не обнаруживают всё.
Как читать веб-адрес
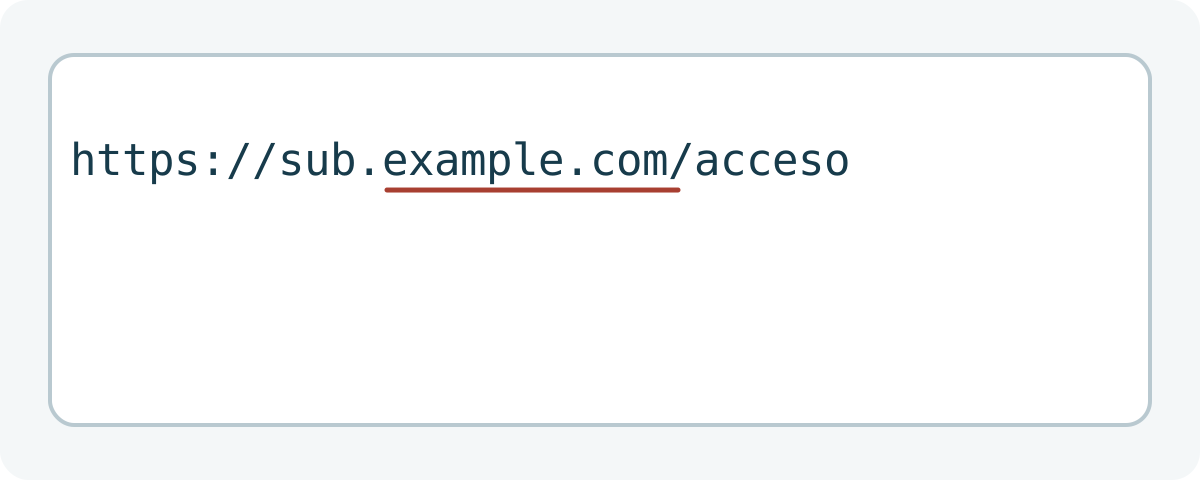
Веб-адрес состоит из протокола, имени узла и пути. Не ищите название бренда где угодно в адресе: в `https://brand.example.com.verify.example.net/login` домен относится к `example.net`; слово бренда лишь часть имени узла. Это вымышленный пример с зарезервированными доменами документации. Похожее название требует проверки, но само по себе не доказывает мошенничество.
Означает ли HTTPS подлинность сайта?
HTTPS и значок замка означают, что соединение зашифровано с сервером, сертификат которого проверил браузер. Это не подтверждает владельца сайта или его подлинность: поддельная страница тоже может использовать HTTPS. Закройте неожиданную страницу, требующую пароль, код или оплату, и откройте сервис отдельно.
Что подтверждают SPF, DKIM и DMARC
SPF, DKIM и DMARC помогают почтовым системам оценить, разрешает ли домен отправку и согласованы ли некоторые данные. Они не подтверждают намерения отправителя. Злоумышленник может аутентифицировать собственный домен, а настоящий аккаунт может быть взломан. Ошибка также бывает из-за пересылки или настройки. Это не автоматический вердикт. Gmail показывает детали и позволяет пожаловаться на фишинг; другие сервисы различаются. Справка Google. Об условиях согласования DMARC см. рекомендации Google для отправителей.
Вымышленные примеры проверки
- Вымышленный банк: неожиданное письмо грозит блокировкой и требует срочной проверки. Откройте приложение самостоятельно и проверьте там.
- Вымышленная доставка: сообщение требует небольшой сбор. Проверьте посылку на официальном сайте или в приложении по ожидаемому номеру; не всякий сбор — мошенничество.
- Вымышленная почта: уведомление обещает закрыть ящик сегодня и просит пароль. Войдите привычным способом и проверьте уведомления аккаунта.
- Вымышленная компания: предполагаемый коллега просит открыть документ или повторно ввести данные. Подтвердите запрос по известному внутреннему каналу или у IT. Это учебные примеры без рабочих ссылок.
Если вы только получили сообщение
Сам факт получения письма не означает взлом аккаунта или устройства. Не взаимодействуйте с ним; отдельно проверьте, может ли просьба быть настоящей, пожалуйтесь через сервис и удалите или заблокируйте отправителя при необходимости. Не пересылайте подозрительные вложения. На рабочем устройстве следуйте внутренним правилам.
Что делать после взаимодействия
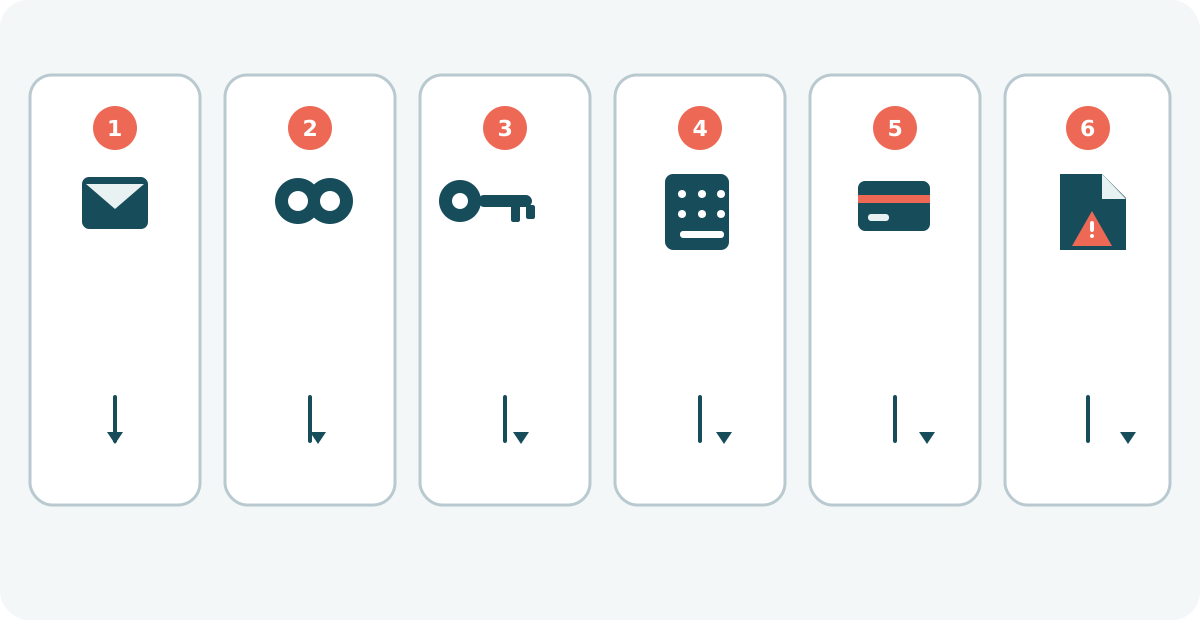
Действия зависят от того, что произошло. Открытие письма или URL само по себе не доказывает кражу аккаунта или установку вредоносной программы. Загрузка, запуск, выдача разрешений, ввод данных, передача кода и подтверждение платежа — разные ситуации. Прекратите взаимодействие и защитите сведения, которые могли раскрыть.
- Только открыли письмо или ссылку: закройте страницу, ничего не вводите и не скачивайте. Проверьте загрузки и выданные разрешения. Одно открытие не означает, что нужно автоматически сбрасывать устройство.
- Ввели пароль: откройте сервис независимо от сообщения и быстро смените пароль. Измените его и в аккаунтах, где повторяли, особенно в основной почте. Проверьте сеансы и способы восстановления, завершите неизвестные и включите доступную MFA.
- Передали код или подтвердили вход: немедленно защитите аккаунт через официальный канал, проверьте сеансы и восстановление, свяжитесь с поддержкой. Коды могут дать доступ; MFA не исключает обман.
- Сообщили банковские данные или подтвердили платёж: сразу свяжитесь с банком по известному официальному каналу. Уточните действия по карте или операции и следите за списаниями. Возврат денег не гарантирован.
- Скачали или запустили файл: не открывайте его повторно и не выдавайте новые разрешения. Обновите защитное ПО и выполните проверку по официальной инструкции. Загрузка не равна запуску; проверка может не выявить всё. На рабочем устройстве сообщите IT.
- Передали документы или личные данные: сохраните сообщение, адрес отправителя, даты и переписку. Обратитесь к поставщику услуги и компетентным органам своей страны. Не публикуйте чувствительные сведения.
Защита аккаунтов
Используйте длинные уникальные пароли; менеджер помогает не повторять их. Включите многофакторную аутентификацию и защитите способы восстановления. Passkeys могут лучше противостоять краже учётных данных, поскольку связаны с сайтом, но не предотвращают всю социальную инженерию или компрометацию устройства. Обновляйте систему и браузер, проверяйте оповещения и сеансы, не подтверждайте неизвестные запросы. Фильтр, антивирус, MFA и VPN не заменяют проверку. Подробнее о passkeys.
Фишинг и другие виды обмана
Фишинг — это подмена личности и социальная инженерия. Он может содержать вредоносную программу, но термины не равны: malware — вредоносное ПО; спам — нежелательная почта, не всегда мошенническая; обман может требовать деньги через другие каналы. Есть варианты через почту, сообщения, звонки, QR и целевые атаки. В руководстве об онлайн-мошенничестве разобраны другие случаи. VPN не подтверждает отправителя или запрос. ИИ может создавать убедительные тексты; стиль сам по себе не позволяет надёжно распознать обман. См. справку Gmail по распознаванию фишинга и жалобам. Подробнее о возможностях и ограничениях VPN — в нашем руководстве о VPN. анализ NCSC Великобритании.
Где получить помощь и сообщить
В Испании INCIBE 017 консультирует по кибербезопасности, но это не заявление в полицию. При финансовых потерях или возможном преступлении обратитесь в компетентные органы. В Великобритании используйте рекомендации NCSC и местные каналы; в США FTC консультирует потребителей и принимает сообщения. Эти процедуры не универсальны: в других странах ищите официальный центр кибербезопасности. Сохраняйте сообщения и даты, не публикуя чувствительные данные. INCIBE (Испания) · NCSC (Великобритания) · FTC (США).
Краткая проверка перед действием
- Остановитесь: вас торопят или просят хранить секрет?
- Какие данные, деньги, файл или подтверждение нужны?
- Полный адрес и домен совпадают с известным сервисом?
- Можно проверить запрос в приложении или на сайте, открытом вами?
- Подтвердили через независимый канал?
- Не сообщайте пароль или код; если уже сообщили, быстро выполните нужные шаги.
Частые вопросы
- Что такое фишинг? Обман с подменой доверенной личности ради данных, денег, доступа или действия.
- Как он работает? Убедительная просьба побуждает ответить, открыть страницу, скачать файл или подтвердить действие; способы разные.
- Что ищут злоумышленники? Пароли, коды, личные или финансовые данные, платежи, доступ или загрузки.
- Как распознать поддельное письмо? Оцените отправителя, просьбу, контекст и независимое подтверждение; одного признака недостаточно.
- Как проверить отправителя? Смотрите полный адрес и домен, а не только имя.
- Как понять, безопасна ли ссылка? Внешний вид не гарантирует безопасность. При сомнении не открывайте, используйте известный путь.
- HTTPS означает надёжный сайт? Нет. Он шифрует соединение, но не подтверждает заявленную организацию.
- Грамотное письмо может быть фишингом? Да, стиль не доказывает подлинность.
- Что будет, если открыть письмо? Само открытие не доказывает взлом; проверьте загрузки и разрешения.
- Что делать после клика? Закройте страницу и ничего не вводите; отдельно оцените загрузку или разрешения.
- Что если сообщил пароль? Смените его на официальном сайте, измените повторы и проверьте сеансы и восстановление.
- Что если передал код? Сразу защитите аккаунт официальным способом и свяжитесь с поддержкой.
- Что если сообщил банковские данные? Срочно свяжитесь с банком по известному официальному каналу.
- Как защитить аккаунт? Уникальные пароли, менеджер, доступная MFA/passkey, обновления и независимая проверка.
- MFA исключает фишинг? Нет, код или подтверждение могут выманить обманом.
- VPN предотвращает фишинг? Нет, он не подтверждает отправителя и сайт.
- Куда сообщить? Используйте инструмент почты и органы своей страны; INCIBE 017 консультирует в Испании.
- Фишинг и спам — одно и то же? Нет. Спам — нежелательные письма, фишинг стремится обмануть.
Главное: прежде чем действовать, проверьте просьбу по независимому каналу. Если вы сообщили данные, действуйте с учётом того, что раскрыто, и при необходимости обратитесь за официальной помощью. Другие виды цифрового мошенничества рассмотрены в общем руководстве. Подробнее о возможностях и ограничениях VPN — в нашем руководстве о VPN. анализ NCSC Великобритании.
Похожие гиды

Технологии
5 лучших браузеров 2026 года: сравнение приватности, безопасности и функций
Сравните Chrome, Firefox, Edge, Brave и Safari по настройкам приватности, безопасности, совместимости и повседневным функциям.
9 мин чтения

Технологии
Как создать резервную копию Android: Google, фото и файлы
Узнайте, как сохранить данные Android через Google, скопировать фото и файлы, перенести их и проверить восстановление.
9 мин чтения
Технологии
Как создать резервную копию iPhone: iCloud, Mac и Windows пошагово
Узнайте, как сохранить и восстановить данные iPhone через iCloud, Finder на Mac или приложение «Устройства Apple» в Windows.
10 мин чтения