
Was ist Phishing? Betrügerische E-Mails erkennen und sich schützen
Erfahre, wie du Phishing erkennst, Absender und Links überprüfst, Konten schützt und nach der Weitergabe eines Passworts reagierst.
Von TopicWeekVeröffentlicht am 7 Min. Lesezeit
In diesem Artikel
Phishing ist ein Täuschungsversuch: Jemand gibt sich als vertrauenswürdige Person oder Organisation aus, um Informationen, Geld, Zugriff oder eine schädliche Handlung zu erhalten. Häufig geschieht das per E-Mail, aber auch über Nachrichten, Anrufe und Webseiten. Prüfe eine Bitte über eine App, Adresse oder Telefonnummer, die du bereits kennst. Logo, HTTPS-Schloss und gute Rechtschreibung beweisen nicht, wer dahintersteht.
Was Phishing ist
Phishing nutzt Social Engineering und eine falsche Identität oder Bitte, um Vertrauen zu gewinnen. Gesucht werden können Passwörter, Bestätigungscodes, Finanz- oder persönliche Daten, Kontozugriff, Zahlungen oder Softwareinstallationen. Ziel und Ablauf unterscheiden sich; nicht jeder Angriff will ein Passwort.
Wie ein Versuch abläuft
Beispiel: Eine Meldung scheint von einem bekannten Dienst zu kommen, behauptet ein Problem und fordert zum Öffnen eines Links oder Anhangs auf. Eine Seite oder Datei versucht anschließend, Daten, Geld, Zugriff oder eine Handlung zu erhalten. Das ist nur ein Beispiel, kein allgemeines Muster; Nachrichten können persönlich und fehlerfrei formuliert sein.
Warnzeichen gemeinsam bewerten
Kein einzelnes Merkmal beweist Betrug. Bewerte Kontext, Identität und Forderung gemeinsam. Echte Anliegen können dringend sein; gefälschte Nachrichten können professionell aussehen. Dein Name oder richtige persönliche Angaben beweisen nichts: Sie können öffentlich, durch Datenlecks oder ein kompromittiertes Konto bekannt sein.
- Unerwartete Bitte um Passwort, PIN, Einmalcode, Bankdaten oder Anmeldebestätigung. Gib solche Angaben nicht als Antwort auf eine unerwartete Nachricht weiter.
- Druck, sofort zu handeln, etwas geheim zu halten, eine Sperre zu verhindern oder einen Gewinn zu erhalten. Dringlichkeit ist ein Anlass zum Prüfen, allein aber kein Beweis.
- Unerwarteter Link oder Anhang, abweichende Domain, geänderte Zahlungsdaten oder eine Bitte außerhalb des üblichen Ablaufs.
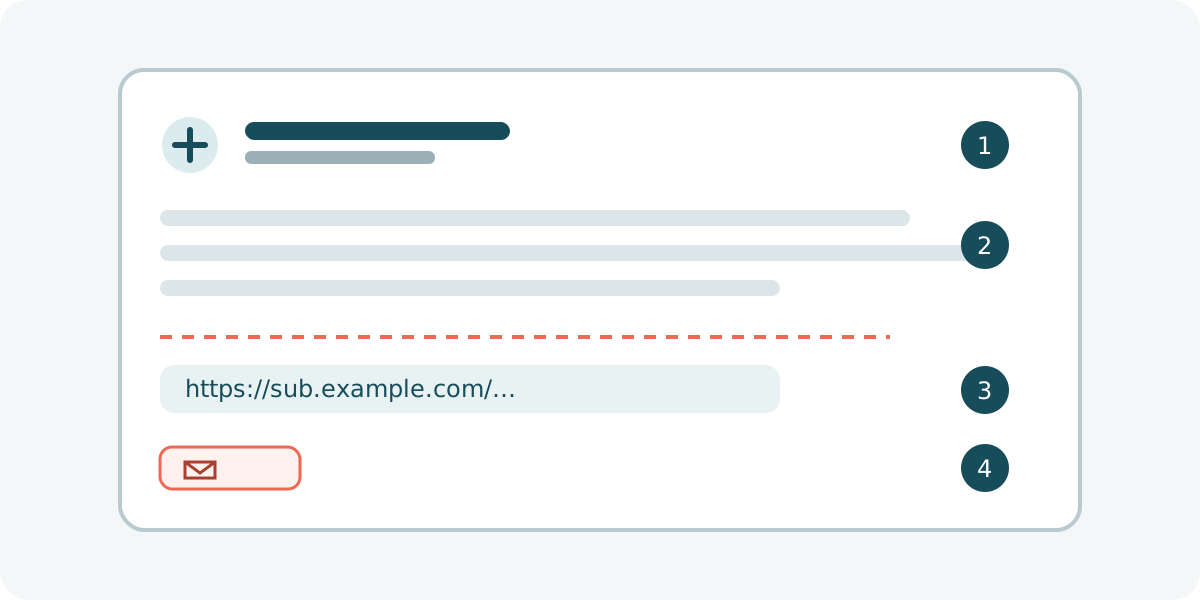
- Bekannter Anzeigename passt nicht zur vollständigen Adresse; die Domain enthält zusätzliche oder ersetzte Buchstaben; eine unerwartete Anmeldeseite erscheint.
- Rechnung, Lieferung, Speicherwarnung oder verdächtige Aktivität lässt sich im offiziellen Konto oder in der App nicht bestätigen. Beispiele, keine aktuellen Kampagnen.
- Fehler können ein Hinweis sein; fehlerfreier Text ist keine Garantie. Auch echte kompromittierte Konten können Täuschungen versenden.
Nachricht ohne ihre Links prüfen
Bei Konto-, Zahlungs- oder persönlichen Daten verwende nicht Links oder Telefonnummern aus der Nachricht. Prüfe die vollständige Absenderadresse; der Anzeigename kann gewählt oder gefälscht sein. Vergleiche die Domain mit einer bereits bekannten offiziellen Adresse. Technische E-Mail-Authentifizierung liefert Kontext, beweist aber keine ehrliche Absicht.
- Antworte nicht und öffne keine unerwarteten Links oder Anhänge, solange du prüfst.
- Öffne die offizielle App, ein gespeichertes Lesezeichen oder gib eine dir bekannte offizielle Adresse ein. Kopiere den verdächtigen Link nicht zum Testen.
- Bei Bank oder Behörde nutze eine Nummer von deiner Karte, App oder offiziellen Unterlagen, nicht ausschließlich aus der Nachricht.
- Prüfe Vorgang, Datum, Empfänger und Anlass. Ohne unabhängige Bestätigung keine Zugangsdaten, Codes oder Geld weitergeben.
- Melde Phishing über die Funktion des E-Mail-Anbieters, sofern verfügbar. Filter und Warnungen helfen, sind aber nicht vollständig.
Eine Webadresse lesen
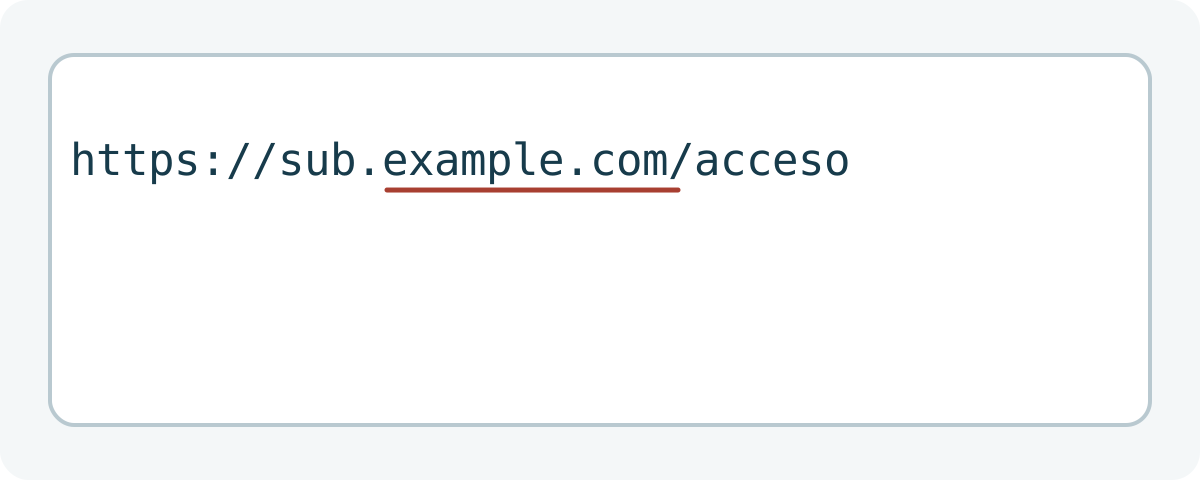
Eine Webadresse enthält Protokoll, Hostname und Pfad. Suche nicht bloß irgendwo nach einem Markennamen: In `https://marke.example.com.pruefung.example.net/login` gehört die Domain zu `example.net`; der Markenname steht nur im Hostnamen. Das ist ein fiktives Beispiel mit reservierten Dokumentationsdomains. Ähnliche Namen verdienen Aufmerksamkeit, beweisen für sich allein aber keinen Betrug. Siehe die IANA-Erläuterungen zu Beispieldomains.
Bedeutet HTTPS, dass eine Seite echt ist?
HTTPS und das Schloss zeigen eine verschlüsselte Verbindung zum Server, dessen Zertifikat der Browser prüft. Sie bestätigen weder den Betreiber noch die Echtheit der Organisation: Auch eine gefälschte Seite kann HTTPS nutzen. Verlasse eine unerwartete Seite, die Passwort, Code oder Zahlung verlangt, und öffne den Dienst separat.
Was SPF, DKIM und DMARC beweisen – und was nicht
SPF, DKIM und DMARC helfen Mail-Systemen, die Autorisierung einer Domain und die Übereinstimmung bestimmter Angaben zu bewerten. Sie bestätigen keine Absicht. Angreifer können ihre eigene Domain authentifizieren; echte Konten können kompromittiert sein. Fehlprüfungen können auch durch Weiterleitung oder Konfiguration entstehen. Das ist kein automatisches Urteil. Gmail zeigt Authentifizierungsdetails und bietet „Phishing melden“; andere Dienste unterscheiden sich. Google-Hilfe. Zur DMARC-Ausrichtung siehe die Google-Richtlinien für Absender.
Fiktive Beispiele: richtig prüfen
- Fiktive Bank: Eine unerwartete Meldung droht mit Kontosperre und verlangt sofortige Prüfung. Prüfe in der selbst geöffneten App.
- Fiktiver Paketdienst: Eine Nachricht fordert eine kleine Zustellgebühr. Prüfe die Sendung auf der offiziellen Website/App mit einer erwarteten Nummer; nicht jede Gebühr ist betrügerisch.
- Fiktiver E-Mail-Dienst: Eine Meldung behauptet, das Postfach werde heute geschlossen, und fragt nach dem Passwort. Melde dich wie gewohnt an und prüfe die Kontohinweise.
- Fiktiver Arbeitsplatz: Ein vermeintlicher Kollege bittet um ein Dokument oder Zugangsdaten. Bestätige über einen bekannten internen Kanal oder die IT. Die Beispiele sind lehrreich, aber keine verwendbaren Nachrichten oder Links.
Wenn du die Nachricht nur erhalten hast
Der Empfang allein bedeutet nicht, dass Konto oder Gerät kompromittiert sind. Interagiere nicht, prüfe getrennt, ob die Bitte echt sein könnte, melde sie über den Dienst und lösche oder blockiere sie bei Bedarf. Leite verdächtige Anhänge nicht weiter. Befolge auf Arbeitsgeräten die internen Vorgaben.
Was nach einer Interaktion zu tun ist
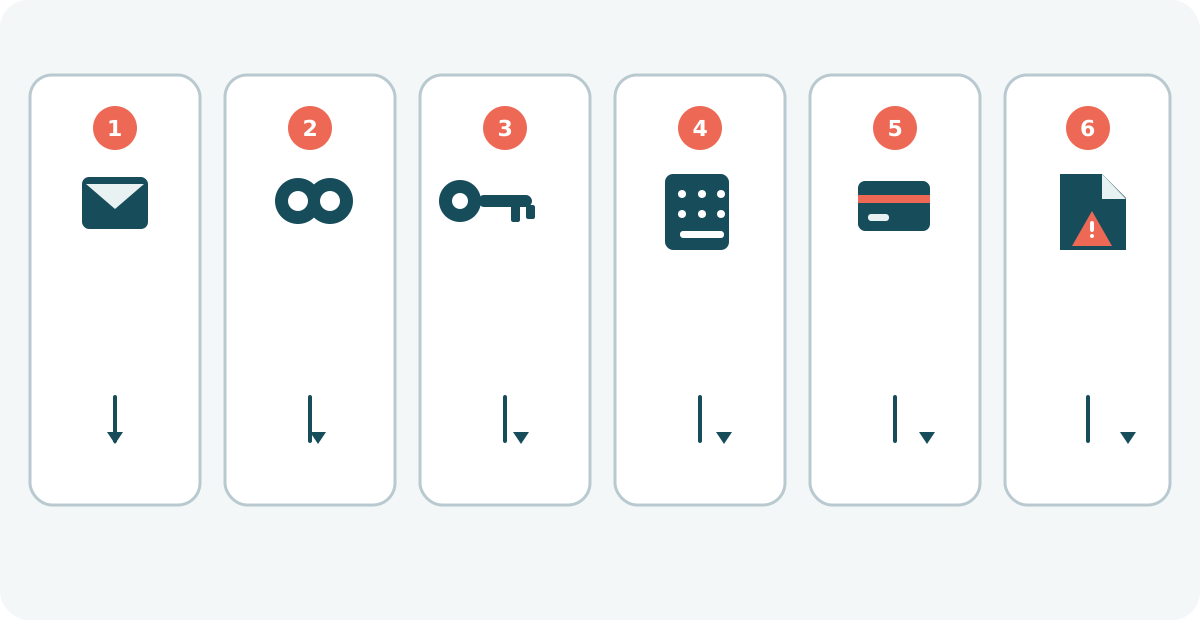
Die Reaktion hängt davon ab, was du getan hast. Das Öffnen einer Nachricht oder URL beweist weder Kontodiebstahl noch Malware. Herunterladen, Ausführen, Berechtigungen erteilen, Zugangsdaten eingeben, Code teilen und Zahlung bestätigen sind verschiedene Situationen. Beende die Interaktion und sichere die möglicherweise offengelegten Daten.
- Nur Nachricht oder Link geöffnet: Seite schließen, nichts eingeben und nichts herunterladen. Prüfe Downloads und erteilte Berechtigungen. Allein das Öffnen erfordert nicht automatisch ein Zurücksetzen des Geräts.
- Passwort eingegeben: Öffne den Dienst unabhängig und ändere es zeitnah. Ändere wiederverwendete Passwörter, besonders beim Haupt-E-Mail-Konto. Prüfe Sitzungen und Wiederherstellung, beende unbekannte Sitzungen und aktiviere verfügbares MFA.
- Code geteilt oder Anmeldung bestätigt: Sichere das Konto sofort über den offiziellen Weg, prüfe Sitzungen und Wiederherstellungsoptionen und kontaktiere den Support. Codes können Zugriff ermöglichen; MFA verhindert Täuschung nicht vollständig.
- Bankdaten oder Zahlung weitergegeben: Kontaktiere sofort die Bank über einen bekannten offiziellen Kanal. Frage nach geeigneten Schritten und beobachte Umsätze. Eine Rückholung ist nicht garantiert.
- Datei geladen oder ausgeführt: Nicht öffnen und keine weiteren Berechtigungen erteilen. Aktualisiere und verwende verfügbare Sicherheitssoftware nach offizieller Anleitung. Download ist nicht Ausführung; ein Scan findet nicht jede Gefahr. Bei Arbeitsgeräten zuerst die IT informieren.
- Dokumente oder persönliche Daten geteilt: Bewahre Nachricht, Absender, Datum und relevante Kommunikation auf. Frage Anbieter und zuständige Stelle im Land. Veröffentliche sensible Daten nicht.
Konten schützen
Nutze lange, einzigartige Passwörter; ein Passwortmanager hilft gegen Wiederverwendung. Aktiviere Mehr-Faktor-Authentifizierung und schütze Wiederherstellungswege. Passkeys können Zugangsdaten-Phishing erschweren, weil sie an den Dienst gebunden sind, verhindern aber nicht jedes Social Engineering oder kompromittierte Geräte. Aktualisiere System und Browser, prüfe Anmeldehinweise und Sitzungen und bestätige keine unbekannte Anfrage. Filter, Antivirus, MFA und VPN ersetzen keine Prüfung. Mehr über Passkeys.
Phishing und andere Täuschungen
Phishing ist Identitätsmissbrauch und Social Engineering. Es kann Malware enthalten, doch das ist nicht dasselbe: Malware ist schädliche Software; Spam ist unerwünschte E-Mail und nicht immer Betrug; ein Betrug kann über andere Kanäle Geld fordern. Varianten nutzen E-Mail, Nachrichten, Anrufe, QR oder gezielte Angriffe wie Spear-Phishing. Unser Leitfaden zu Online-Betrug behandelt weitere Fälle. Ein VPN bestätigt weder Absender noch Nachricht. KI kann überzeugende Texte erzeugen; der Schreibstil allein ist kein zuverlässiger Erkennungstest. Siehe die Gmail-Hilfe zum Erkennen und Melden von Phishing. Was ein VPN leistet und was nicht, erklärt unser VPN-Leitfaden. Analyse des britischen NCSC.
Hilfe und Meldung
In Spanien bietet INCIBE 017 Beratung, keine Polizeianzeige. Bei finanziellen Verlusten oder möglicher Straftat wende dich an zuständige Behörden. Im Vereinigten Königreich gelten die NCSC-Hinweise und lokalen Wege; in den USA bietet die FTC Beratung und Meldemöglichkeiten. Diese Wege sind nicht universell. Suche sonst die offizielle Cyberstelle deines Landes. Bewahre relevante Nachrichten und Daten auf, ohne sensible Angaben öffentlich zu teilen. INCIBE (Spanien) · NCSC (UK) · FTC (USA).
Kurzer Check vor dem Handeln
- Pause: Wirst du gedrängt oder sollst du etwas geheim halten?
- Welche Daten, Zahlung, Datei oder Bestätigung wird verlangt?
- Passen vollständige Adresse und Domain zu einem bekannten Dienst?
- Kannst du in einer selbst geöffneten App oder Website prüfen?
- Hast du über einen unabhängigen Kanal bestätigt?
- Teile keine Codes oder Passwörter; falls doch, folge schnell den passenden Schritten.
Häufige Fragen
- Was ist Phishing? Eine Täuschung, die eine vertraute Identität imitiert, um Daten, Geld, Zugang oder eine Handlung zu erhalten.
- Wie funktioniert es? Eine überzeugende Bitte führt zu Antwort, Website, Download oder Bestätigung; Abläufe variieren.
- Was wird gesucht? Zugangsdaten, Codes, persönliche oder finanzielle Daten, Zahlungen, Kontozugriff oder schädliche Downloads.
- Wie erkenne ich eine gefälschte E-Mail? Prüfe Absender, Bitte, Kontext und unabhängige Bestätigung; kein Hinweis genügt allein.
- Wie prüfe ich den Absender? Vollständige Adresse und Domain statt nur Anzeigename prüfen.
- Ist ein Link sicher? Das Aussehen garantiert keine Sicherheit. Im Zweifel nicht öffnen, sondern bekannten Weg nutzen.
- Beweist HTTPS die Echtheit? Nein. Es verschlüsselt die Verbindung, bestätigt aber nicht die behauptete Organisation.
- Kann eine fehlerfreie Mail Phishing sein? Ja, gute Sprache beweist keine Identität.
- Was passiert beim Öffnen? Das allein beweist keine Kompromittierung; prüfe Downloads und Berechtigungen.
- Was, wenn ich geklickt habe? Seite schließen und nichts eingeben; Downloads und Freigaben gesondert behandeln.
- Was bei Passwortweitergabe? Offiziell ändern, Wiederverwendung ändern, Sitzungen und Wiederherstellung prüfen, MFA aktivieren.
- Was bei geteiltem Code? Konto sofort offiziell sichern, Aktivität prüfen und Support kontaktieren.
- Was bei Bankdaten? Bank rasch über einen bekannten offiziellen Kanal kontaktieren.
- Wie schütze ich mein Konto? Einzigartige Passwörter, Manager, verfügbares MFA/Passkey, Updates und unabhängige Prüfung.
- Stoppt MFA jedes Phishing? Nein, Codes und Bestätigungen können durch Täuschung erlangt werden.
- Verhindert ein VPN Phishing? Nein, es authentifiziert weder Absender noch Website.
- Wo melden? Anbieter und zuständige Stelle vor Ort nutzen; INCIBE 017 berät in Spanien.
- Sind Phishing und Spam gleich? Nein. Spam ist unerwünschte Post; Phishing täuscht und nutzt weitere Kanäle.
Wichtig: Prüfe eine Bitte vor dem Handeln über einen unabhängigen Kanal. Reagiere nach Art der offengelegten Daten und hole bei Bedarf offizielle Hilfe. Weitere digitale Betrugsformen erklärt unser allgemeiner Leitfaden zu Online-Betrug. Was ein VPN leistet und was nicht, erklärt unser VPN-Leitfaden. Analyse des britischen NCSC.
Ähnliche Ratgeber

Technik
Die 5 besten Browser 2026: Datenschutz, Sicherheit und Funktionen im Vergleich
Vergleiche Chrome, Firefox, Edge, Brave und Safari nach Datenschutz, Sicherheit, Kompatibilität und Alltagstauglichkeit.
9 Min. Lesezeit

Technik
Android sichern: Google, Fotos und Dateien Schritt für Schritt
Erfahren Sie, wie Sie Android mit Google sichern, Fotos und Dateien speichern, Daten übertragen und die Wiederherstellung prüfen.
10 Min. Lesezeit
Technik
iPhone-Backup erstellen: Schritt für Schritt mit iCloud, Mac und Windows
Erfahre, wie du iPhone-Daten mit iCloud, Finder am Mac oder Apple-Geräte unter Windows sicherst und wiederherstellst.
11 Min. Lesezeit