
O que é phishing? Como detetar e-mails fraudulentos e proteger as contas
Saiba o que é phishing, como verificar remetentes e ligações, proteger contas e reagir se partilhou uma palavra-passe ou código.
Por TopicWeekPublicado em 8 min de leitura
Neste artigo
Phishing é um engano que se faz passar por uma pessoa ou organização de confiança para obter informação, levar alguém a autorizar uma ação, enviar dinheiro ou abrir conteúdo prejudicial. O e-mail é comum, mas também são usadas mensagens, chamadas e páginas web. Antes de responder ou abrir uma ligação, pare e confirme através de uma aplicação, endereço ou número que já conhece. Um logótipo, HTTPS ou um texto bem escrito não provam quem enviou a mensagem.
O que é phishing
O phishing usa engenharia social e uma identidade ou pedido falso para conquistar confiança. Pode procurar palavras-passe, códigos de verificação, dados financeiros ou pessoais, acesso a contas, pagamentos ou instalação de software. Os objetivos e métodos variam; nem todos procuram uma palavra-passe.
Como funciona uma tentativa
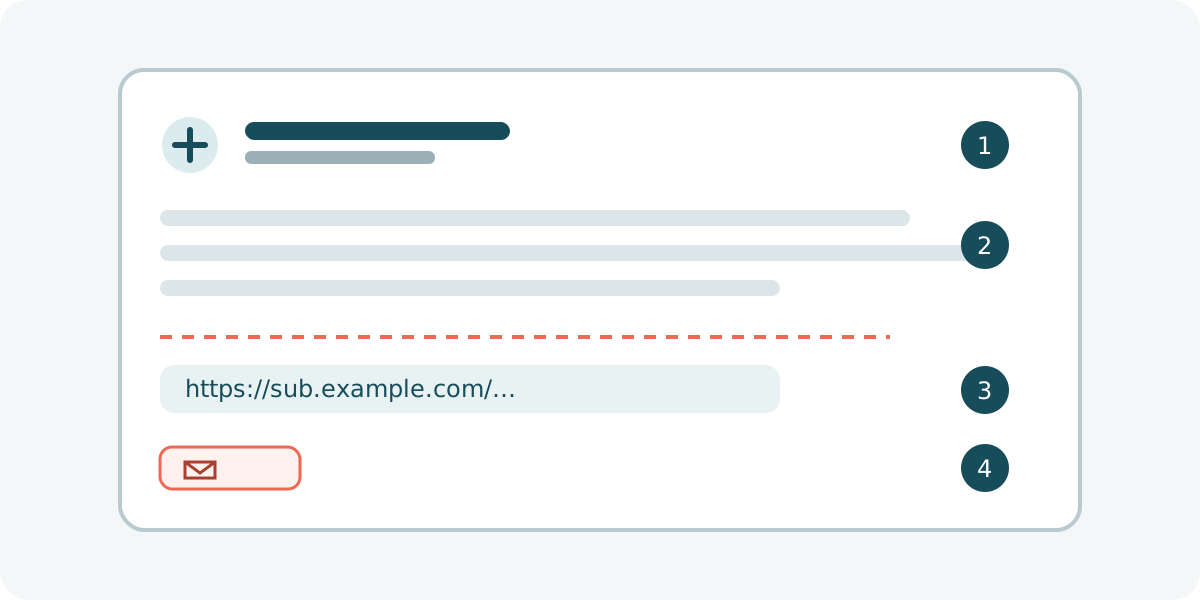
Exemplo conceptual: recebe um aviso que parece vir de um serviço conhecido, alega um problema e pede que abra uma ligação ou anexo. Uma página ou ficheiro tenta então obter dados, dinheiro, acesso ou uma ação. É apenas um exemplo; as mensagens podem ser personalizadas e estar bem escritas.
Sinais a avaliar em conjunto
Nenhum sinal isolado prova fraude. Avalie em conjunto o contexto, a identidade e o pedido. Um pedido legítimo pode ser urgente e uma mensagem fraudulenta pode parecer profissional. Saber o seu nome ou outros dados corretos não prova autenticidade: podem ser públicos, divulgados ou obtidos de uma conta comprometida.
- Pedido inesperado de palavra-passe, PIN, código de utilização única, dados bancários ou aprovação de acesso. Não os partilhe em resposta a uma mensagem inesperada.
- Pressão para agir já, guardar segredo, evitar um bloqueio ou receber um prémio. A urgência justifica verificar, mas não prova fraude por si só.
- Ligação ou ficheiro inesperado, domínio diferente, dados de pagamento alterados ou pedido fora do processo habitual.
- Nome conhecido que não corresponde ao endereço completo, domínio com letras adicionadas ou trocadas, ou página de início de sessão inesperada.
- Fatura, entrega, armazenamento ou atividade suspeita que não consegue confirmar na conta ou aplicação oficial. Exemplos possíveis, não campanhas atuais.
- Erros podem ser uma pista, mas a ausência deles não garante segurança. Contas reais comprometidas também podem enviar enganos.
Verificar uma mensagem sem usar ligações
Se o pedido envolve conta, pagamento ou dados pessoais, não o confirme através das ligações ou números da mensagem. Veja o endereço completo do remetente; o nome apresentado pode ser escolhido ou falsificado. Compare o domínio com um endereço oficial que já conhece. A autenticação técnica dá contexto, mas não prova a intenção.
- Não responda nem abra ligações ou anexos inesperados enquanto verifica.
- Abra a aplicação oficial, um marcador guardado ou escreva um endereço que já conhece. Não copie a ligação suspeita para a “testar”.
- Para um banco ou entidade, use um número que já conste do cartão, aplicação ou documentação, e não apenas da mensagem.
- Confirme pedido, operação, data e destinatário. Sem confirmação independente, não forneça credenciais, códigos ou dinheiro.
- Denuncie phishing através das ferramentas do serviço de correio, se disponíveis. Os filtros ajudam, mas não detetam tudo.
Como ler um endereço web
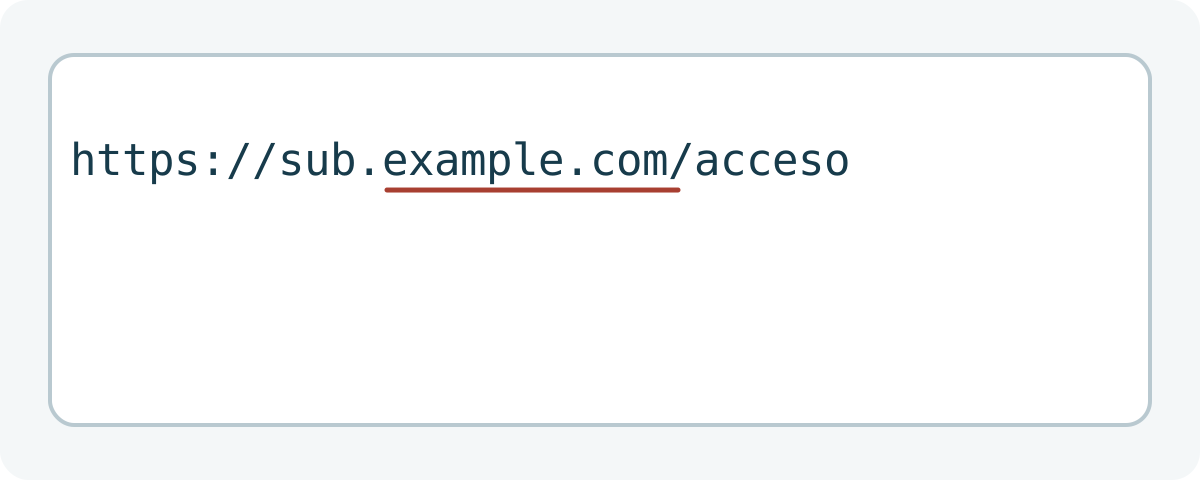
Um endereço web inclui protocolo, nome do anfitrião e caminho. Não procure uma marca em qualquer parte do endereço: em `https://marca.example.com.validar.example.net/conta`, o domínio pertence a `example.net`; a marca aparece apenas no nome do anfitrião. É um exemplo fictício com domínios reservados para documentação. Nomes semelhantes merecem atenção, mas não provam fraude por si só. Consulte as explicações da IANA sobre domínios de exemplo.
HTTPS significa que o site é legítimo?
HTTPS e o cadeado indicam uma ligação cifrada ao servidor cujo certificado é verificado pelo navegador. Não aprovam quem gere o site nem provam que é autêntico: um site de imitação também pode usar HTTPS. Saia de uma página inesperada que peça palavra-passe, código ou pagamento e abra o serviço separadamente.
O que SPF, DKIM e DMARC provam — e não provam
SPF, DKIM e DMARC ajudam os sistemas de correio a avaliar se um domínio autoriza certas mensagens e se alguns dados estão alinhados. Não certificam a intenção. Um atacante pode autenticar o seu próprio domínio e uma conta verdadeira pode ser comprometida. Falhas podem resultar de reencaminhamento ou configuração. Isso não é um veredicto automático. O Gmail mostra detalhes e permite denunciar; outros serviços variam. Ajuda Google. Para saber mais sobre o alinhamento DMARC, consulte as diretrizes da Google para remetentes.
Exemplos fictícios: como verificar
- Banco fictício: um aviso inesperado ameaça bloquear a conta e exige confirmação imediata. Verifique na aplicação que abrir por iniciativa própria.
- Transportadora fictícia: uma mensagem pede uma pequena taxa de entrega. Consulte o envio no site ou aplicação oficial com uma referência esperada; nem todas as taxas são fraude.
- Correio fictício: um aviso diz que a caixa será encerrada hoje e pede a palavra-passe. Entre pelo percurso habitual e veja as notificações da conta.
- Trabalho fictício: alguém que parece ser colega pede para abrir um documento ou voltar a introduzir credenciais. Confirme por um canal interno conhecido ou com a informática. Exemplos educativos, sem ligações utilizáveis.
Se apenas recebeu a mensagem
Receber a mensagem não significa que a conta ou o dispositivo tenham sido comprometidos. Não interaja; confirme separadamente se o pedido pode ser legítimo, denuncie-o e apague ou bloqueie quando adequado. Não reencaminhe anexos suspeitos. Num dispositivo profissional, siga as instruções internas.
O que fazer após interagir
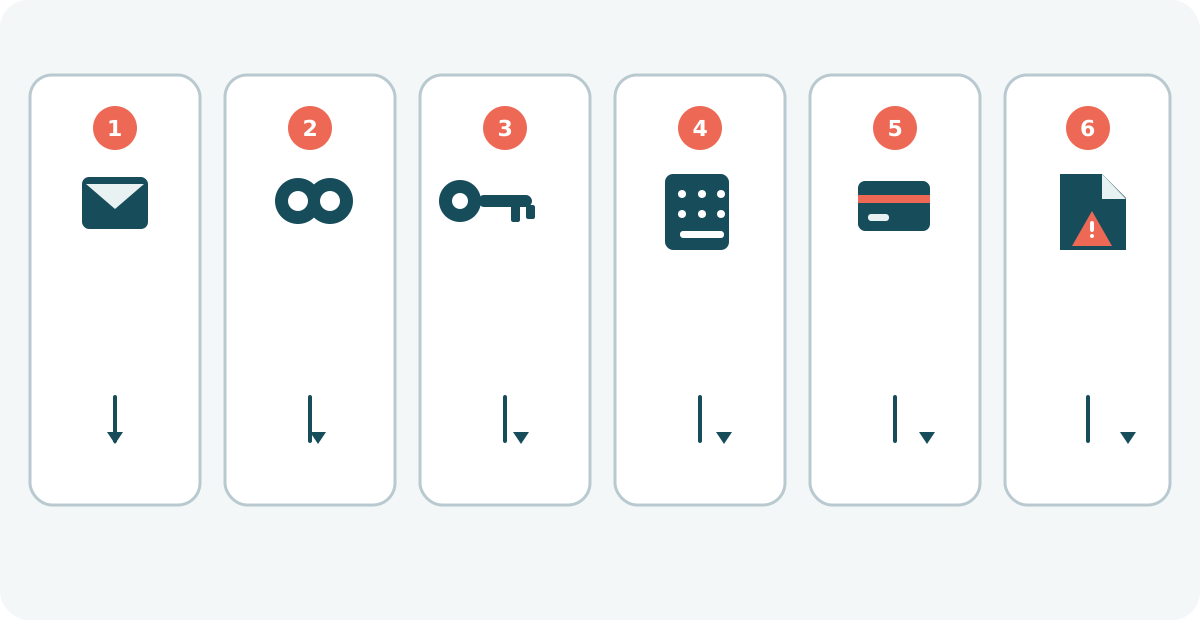
A resposta depende do que fez. Abrir uma mensagem ou URL não prova, por si só, roubo da conta ou instalação de malware. Descarregar, executar, conceder permissões, introduzir credenciais, partilhar um código e autorizar um pagamento são situações diferentes. Pare a interação e proteja os dados que possam ter sido expostos.
- Só abriu a mensagem ou ligação: feche a página e não introduza dados nem descarregue ficheiros. Verifique se houve descarga ou concessão de permissões. Abrir a mensagem não exige automaticamente repor o dispositivo.
- Introduziu uma palavra-passe: abra o serviço por outra via e altere-a rapidamente. Altere também as reutilizadas, sobretudo no e-mail principal. Reveja sessões e recuperação, termine as desconhecidas e ative MFA disponível.
- Partilhou código ou aprovou acesso: proteja a conta de imediato pelo canal oficial, reveja sessões e recuperação e contacte o suporte. Códigos podem permitir acesso; MFA não torna impossível o engano.
- Forneceu dados bancários ou autorizou pagamento: contacte imediatamente o banco por um canal oficial conhecido. Pergunte que medidas se aplicam e acompanhe movimentos. Não é possível garantir recuperação do dinheiro.
- Descarregou ou executou um ficheiro: não o abra nem conceda mais permissões. Atualize e use a proteção disponível segundo instruções oficiais. Descarregar não é executar e uma análise pode não detetar todas as ameaças. Avise a informática no trabalho.
- Partilhou documentos ou dados pessoais: guarde mensagem, remetente, datas e comunicações relevantes. Peça orientação ao fornecedor e às autoridades competentes do país. Não publique dados sensíveis.
Proteger as contas
Use palavras-passe longas e únicas; um gestor ajuda a evitar reutilização. Ative autenticação multifator e proteja os métodos de recuperação. Passkeys podem resistir melhor ao phishing de credenciais por estarem ligadas ao serviço, mas não evitam toda a engenharia social nem o comprometimento do dispositivo. Atualize o sistema e navegador, reveja alertas e sessões, e não aprove pedidos que não iniciou. Filtros, antivírus, MFA e VPN não substituem a verificação. Saiba mais sobre passkeys.
Phishing e outros enganos
Phishing é uma forma de falsificação de identidade e engenharia social. Pode incluir malware, mas não são sinónimos: malware é software prejudicial; spam é correio não solicitado e nem sempre fraudulento; uma burla pode pedir dinheiro por outros canais. Há variantes por e-mail, mensagens, chamadas, QR e ataques dirigidos. O nosso guia de burlas online aborda outras situações. Uma VPN não autentica remetente nem pedido. A IA pode gerar textos convincentes; o estilo, por si só, não é um método fiável de deteção. Consulte a ajuda do Gmail para reconhecer e denunciar phishing. Para saber o que uma VPN faz e não faz, consulte o nosso guia sobre VPN. análise do NCSC do Reino Unido.
Onde pedir ajuda e denunciar
Em Espanha, o INCIBE 017 presta aconselhamento, não recebe uma queixa policial. Se houve perda financeira ou possível crime, contacte as autoridades competentes. No Reino Unido consulte o NCSC e os canais locais; nos EUA, a FTC presta informação e recebe denúncias de consumidores. Estes processos não são universais. Noutros países procure a entidade oficial de cibersegurança. Guarde mensagens e datas sem divulgar dados sensíveis. INCIBE (Espanha) · NCSC (Reino Unido) · FTC (EUA).
Verificação rápida antes de agir
- Pare: estão a pressioná-lo ou a pedir segredo?
- Que dados, dinheiro, ficheiro ou aprovação pedem?
- O endereço completo e o domínio correspondem ao serviço conhecido?
- Pode verificar na aplicação ou site que abriu por iniciativa própria?
- Confirmou por um canal independente?
- Não partilhe códigos ou palavras-passe; se o fez, siga rapidamente os passos adequados.
Perguntas frequentes
- O que é phishing? Um engano que imita uma identidade de confiança para obter dados, dinheiro, acesso ou uma ação.
- Como funciona? Um pedido convincente leva a responder, visitar uma página, descarregar algo ou aprovar uma operação; os métodos variam.
- O que procura? Credenciais, códigos, dados pessoais ou financeiros, pagamentos, acesso ou descargas prejudiciais.
- Como detetar um e-mail falso? Avalie remetente, pedido, contexto e confirmação independente; nenhum sinal basta sozinho.
- Como verificar o remetente? Veja o endereço completo e domínio, não apenas o nome apresentado.
- Como saber se uma ligação é segura? A aparência não garante segurança. Se tiver dúvidas, não abra e use um percurso conhecido.
- HTTPS torna um site legítimo? Não. Cifra a ligação, mas não prova a identidade alegada.
- Um e-mail bem escrito pode ser phishing? Sim, a boa escrita não prova autenticidade.
- O que acontece se abrir um e-mail? Só isso não prova comprometimento; verifique descargas e permissões.
- E se cliquei? Feche a página e não introduza dados; avalie descargas ou autorizações.
- E se dei a palavra-passe? Altere-a no site oficial, mude reutilizações e reveja sessões e recuperação.
- E se partilhei um código? Proteja já a conta por canal oficial e contacte o fornecedor.
- E se dei dados bancários? Contacte rapidamente o banco por um canal oficial conhecido.
- Como proteger uma conta? Palavras-passe únicas, gestor, MFA/passkey disponível, atualizações e verificação independente.
- MFA impede todo o phishing? Não, códigos ou aprovações podem ser obtidos por engano.
- Uma VPN evita phishing? Não, não valida remetentes ou sites.
- Onde denunciar? Use as ferramentas do fornecedor e a autoridade local; o INCIBE 017 aconselha em Espanha.
- Phishing e spam são iguais? Não. Spam é correio não solicitado; phishing tenta enganar.
Em resumo: confirme um pedido por um canal independente antes de agir. Se partilhou dados, reaja em função da informação exposta e peça ajuda oficial se necessário. Para outras burlas digitais, consulte o guia geral de burlas online. Para saber o que uma VPN faz e não faz, consulte o nosso guia sobre VPN. análise do NCSC do Reino Unido.
Guias relacionados

Tecnologia
Os 5 melhores navegadores de 2026: comparação de privacidade, segurança e funcionalidades
Compare Chrome, Firefox, Edge, Brave e Safari em privacidade, segurança, compatibilidade e utilização diária.
11 min de leitura

Tecnologia
Como fazer cópia de segurança no Android: Google, fotografias e ficheiros
Saiba como guardar dados Android com o Google, proteger fotografias e ficheiros, transferir informação e verificar a reposição.
11 min de leitura
Tecnologia
Como fazer uma cópia de segurança do iPhone: iCloud, Mac e Windows passo a passo
Aprenda a guardar e restaurar os dados do iPhone com o iCloud, o Finder no Mac ou a app Dispositivos Apple no Windows.
13 min de leitura