
Che cos’è il phishing? Come riconoscerlo e proteggersi dalle email fraudolente
Scopri cos’è il phishing, come verificare mittenti e link, proteggere gli account e reagire se hai condiviso password o codici.
Di TopicWeekPubblicato il 8 min di lettura
In questo articolo
Il phishing è un inganno che impersona una persona o un’organizzazione fidata per ottenere informazioni, far autorizzare un’azione, ricevere denaro o indurre ad aprire contenuti dannosi. L’email è comune, ma si usano anche messaggi, chiamate e siti web. Prima di rispondere o aprire un link, fai una pausa e verifica tramite un’app, indirizzo o numero che conosci già. Logo, HTTPS e testo corretto non dimostrano chi ha inviato il messaggio.
Che cos’è il phishing
Il phishing usa l’ingegneria sociale e un’identità o richiesta falsa per ottenere fiducia. Può mirare a password, codici, dati finanziari o personali, accesso agli account, pagamenti o installazione di software. Obiettivi e metodi variano; non tutti cercano una password.
Come funziona un tentativo
Esempio concettuale: arriva un avviso che sembra di un servizio noto, segnala un problema e invita ad aprire un link o allegato. Una pagina o un file prova poi a ottenere dati, denaro, accesso o un’azione. È solo un esempio: i messaggi possono essere personalizzati e scritti bene.
Segnali da valutare insieme
Nessun singolo indizio prova una frode. Valuta insieme contesto, identità e richiesta. Una richiesta legittima può essere urgente e un messaggio fraudolento può sembrare professionale. Conoscere il tuo nome o altri dati corretti non dimostra autenticità: possono essere pubblici, divulgati o provenire da un account compromesso.
- Richiesta inattesa di password, PIN, codice temporaneo, dati bancari o approvazione di accesso. Non condividerli in risposta a un messaggio inatteso.
- Pressione ad agire subito, mantenere il segreto, evitare un blocco o ricevere un premio. L’urgenza invita a verificare, ma non prova da sola una frode.
- Link o file inatteso, dominio diverso, dati di pagamento modificati o richiesta fuori dal processo abituale.
- Nome visualizzato noto ma indirizzo completo diverso, dominio con lettere aggiunte o sostituite, pagina di accesso inattesa.
- Fattura, consegna, spazio o attività sospetta non confermata nell’app o account ufficiale. Sono esempi, non campagne attuali.
- Errori possono essere un indizio, ma la loro assenza non garantisce nulla. Anche account reali compromessi possono inviare inganni.
Verificare un messaggio senza usare i link
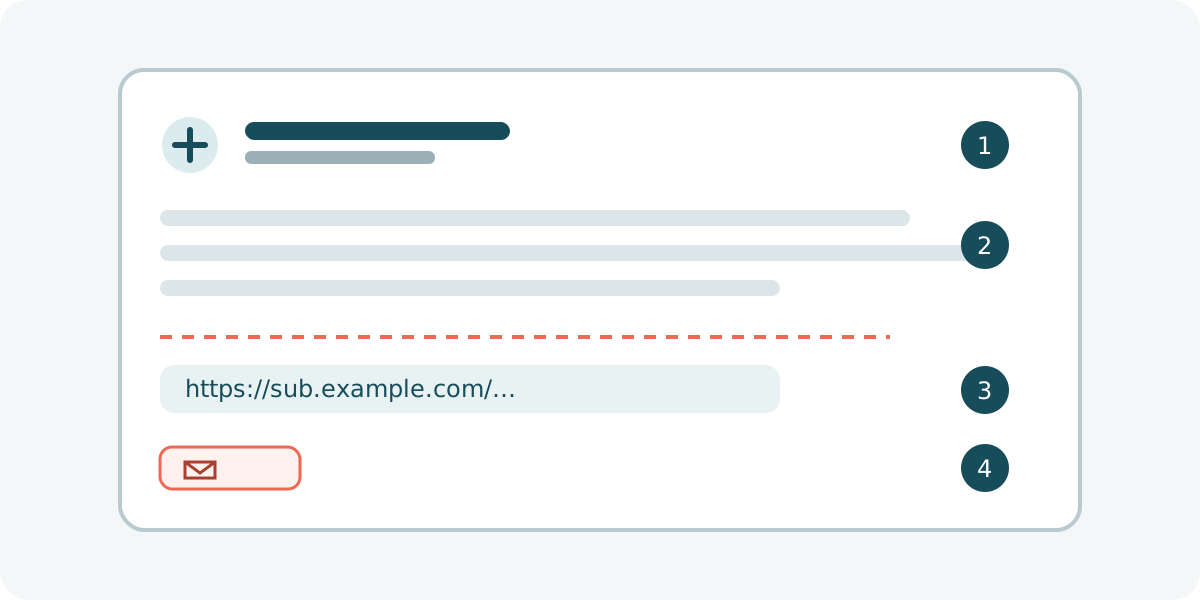
Per richieste che riguardano account, pagamenti o dati personali non usare i link o numeri del messaggio per verificare. Controlla l’indirizzo completo del mittente: il nome visualizzato può essere scelto o falsificato. Confronta il dominio con un indirizzo ufficiale già noto. L’autenticazione tecnica offre contesto, non prova l’intenzione.
- Non rispondere e non aprire link o allegati inattesi mentre verifichi.
- Apri l’app ufficiale, un preferito salvato o digita un indirizzo ufficiale che conosci. Non copiare il link sospetto per “provarlo”.
- Per banca o ente usa un numero già presente su carta, app o documenti ufficiali, non soltanto quello nel messaggio.
- Controlla richiesta, operazione, data e destinatario. Senza conferma indipendente non inviare credenziali, codici o denaro.
- Segnala il phishing con gli strumenti del provider se disponibili. I filtri aiutano ma possono non rilevare o sbagliare.
Come leggere un indirizzo web
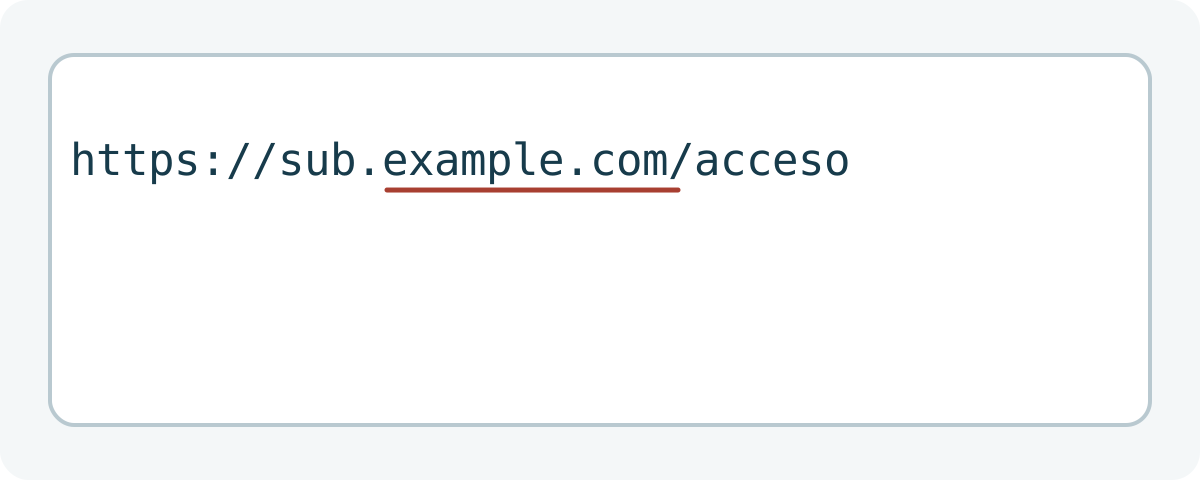
Un indirizzo web contiene protocollo, nome host e percorso. Non cercare una marca ovunque nell’indirizzo: in `https://marca.example.com.verifica.example.net/login`, il dominio appartiene a `example.net`; il nome della marca è soltanto nel nome host. È un esempio fittizio con domini riservati alla documentazione. Nomi simili meritano attenzione ma non provano da soli una frode.
HTTPS indica un sito legittimo?
HTTPS e il lucchetto indicano una connessione cifrata con il server il cui certificato è controllato dal browser. Non approvano chi gestisce il sito e non ne provano l’autenticità: anche un sito falso può usare HTTPS. Esci da una pagina inattesa che chiede password, codice o pagamento e apri il servizio separatamente.
Cosa dimostrano SPF, DKIM e DMARC
SPF, DKIM e DMARC aiutano i sistemi email a valutare l’autorizzazione di un dominio e l’allineamento di alcuni dati. Non certificano l’intenzione. Un attaccante può autenticare un proprio dominio e un account autentico può essere compromesso. Errori possono dipendere da inoltro o configurazione. Non è un verdetto automatico. Gmail mostra dettagli e consente di segnalare il phishing; altri servizi variano. Guida Google. Per l’allineamento DMARC, consulta le linee guida Google per i mittenti.
Esempi fittizi: come verificare
- Banca fittizia: un avviso inatteso minaccia di bloccare il conto e chiede verifica immediata. Controlla nell’app che apri tu.
- Corriere fittizio: un messaggio chiede una piccola tariffa. Verifica la spedizione sul sito o app ufficiale con un riferimento atteso; non tutte le tariffe sono frodi.
- Email fittizia: un avviso dice che la casella verrà chiusa oggi e chiede la password. Accedi dal tuo percorso abituale e controlla le notifiche.
- Lavoro fittizio: un presunto collega chiede di aprire un documento o reinserire credenziali. Verifica su un canale interno noto o con l’IT. Esempi didattici senza link utilizzabili.
Se hai solo ricevuto il messaggio
Ricevere il messaggio non significa che account o dispositivo siano compromessi. Non interagire; verifica separatamente se la richiesta potrebbe essere autentica, segnalala al servizio e cancellala o blocca il mittente se opportuno. Non inoltrare allegati sospetti. Su un dispositivo di lavoro segui le istruzioni interne.
Cosa fare dopo un’interazione
La risposta dipende da ciò che hai fatto. Aprire un messaggio o URL non dimostra di per sé furto dell’account o installazione di malware. Scaricare, eseguire, concedere permessi, inserire credenziali, condividere un codice e autorizzare un pagamento sono situazioni diverse. Interrompi l’interazione e proteggi i dati potenzialmente esposti.
- Hai solo aperto email o link: chiudi la pagina, non inserire dati né scaricare file. Controlla download e permessi. La sola apertura non richiede automaticamente di ripristinare il dispositivo.
- Hai inserito una password: apri il servizio indipendentemente e cambiala presto. Cambia anche le password riutilizzate, soprattutto quella dell’email principale. Controlla sessioni e recupero, chiudi quelle sconosciute e attiva MFA disponibile.
- Hai condiviso un codice o approvato accesso: proteggi subito l’account dal canale ufficiale, controlla sessioni e recupero e contatta l’assistenza. I codici possono consentire l’accesso; MFA non rende impossibile l’inganno.
- Hai fornito dati bancari o autorizzato pagamento: contatta subito la banca da un canale ufficiale noto. Chiedi misure per carta o operazione e controlla i movimenti. Il recupero non è garantito.
- Hai scaricato o eseguito un file: non aprirlo e non concedere altri permessi. Aggiorna e usa la protezione disponibile seguendo indicazioni ufficiali. Scaricare non equivale a eseguire; una scansione può non rilevare tutto. Avvisa l’IT sul dispositivo aziendale.
- Hai condiviso documenti o dati personali: conserva messaggio, mittente, date e comunicazioni. Chiedi indicazioni al provider e alle autorità competenti del tuo Paese; non pubblicare dati sensibili.
Proteggere gli account
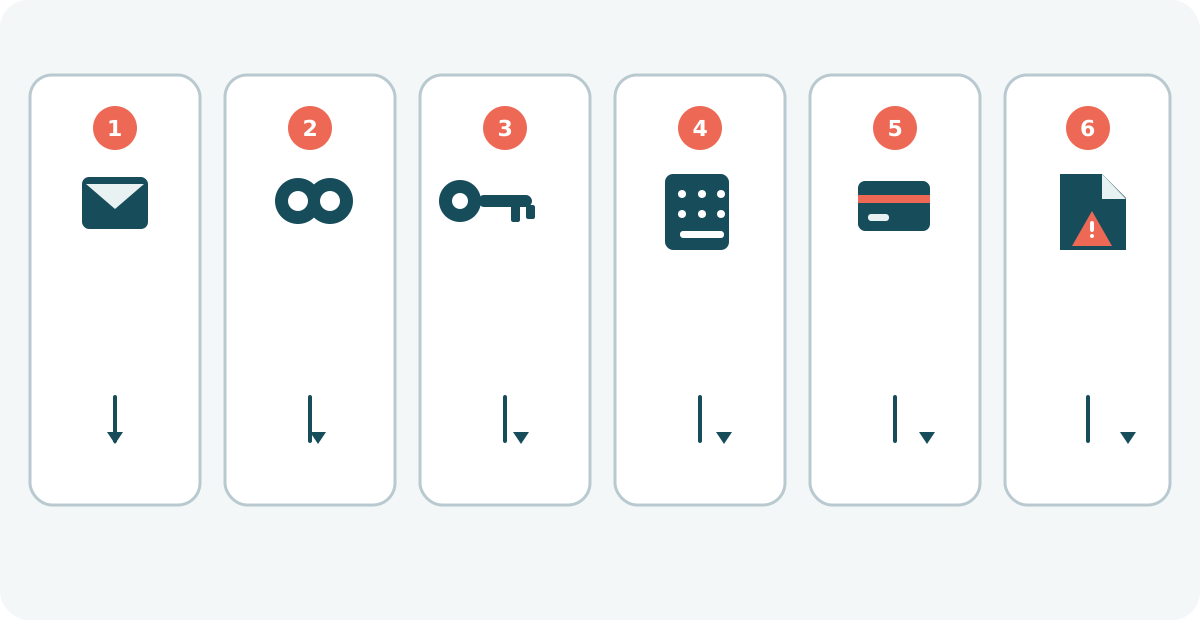
Usa password lunghe e uniche; un gestore aiuta a non riutilizzarle. Attiva MFA e proteggi i metodi di recupero. Le passkey possono resistere meglio al phishing delle credenziali perché legate al servizio, ma non impediscono ogni ingegneria sociale o compromissione del dispositivo. Aggiorna sistema e browser, controlla avvisi e sessioni e non approvare richieste non avviate da te. Filtri, antivirus, MFA e VPN non sostituiscono la verifica. Scopri di più sulle passkey.
Phishing e altri inganni
Il phishing è impersonificazione e ingegneria sociale. Può includere malware, ma non sono sinonimi: malware è software dannoso; spam è email indesiderata e non sempre fraudolenta; una truffa può chiedere denaro attraverso altri canali. Esistono varianti via email, messaggi, chiamate, QR e attacchi mirati. La guida alle truffe online tratta altri casi. Una VPN non autentica mittente né richiesta. L’IA può creare testi convincenti: lo stile da solo non è un metodo affidabile per riconoscerli. Consulta la guida Gmail per riconoscere e segnalare il phishing. Per capire cosa fa e cosa non fa una VPN, consulta la nostra guida sulle VPN. analisi del NCSC britannico.
Dove chiedere aiuto e segnalare
In Spagna INCIBE 017 offre consulenza, non una denuncia alla polizia. Per perdite economiche o sospetto reato rivolgiti alle autorità competenti. Nel Regno Unito consulta NCSC e canali locali; negli Stati Uniti la FTC offre indicazioni e raccolta segnalazioni. Non sono procedure universali. Altrove cerca l’organismo ufficiale del tuo Paese. Conserva messaggi e date senza pubblicare dati sensibili. INCIBE (Spagna) · NCSC (Regno Unito) · FTC (USA).
Controllo rapido prima di agire
- Fermati: c’è pressione o richiesta di segretezza?
- Quali dati, denaro, file o approvazioni chiedono?
- Indirizzo completo e dominio corrispondono al servizio noto?
- Puoi verificare nell’app o sito che apri autonomamente?
- Hai confermato con un canale indipendente?
- Non condividere password, codici o approvazioni inattese; se l’hai fatto agisci subito.
Domande frequenti
- Cos’è il phishing? Un inganno che imita un’identità fidata per ottenere dati, denaro, accesso o un’azione.
- Come funziona? Una richiesta convincente induce a rispondere, aprire una pagina, scaricare o autorizzare; i metodi variano.
- Cosa cerca? Credenziali, codici, dati personali o finanziari, pagamenti, accesso o download dannosi.
- Come riconosco un’email falsa? Valuta mittente, richiesta, contesto e verifica indipendente; un indizio non basta.
- Come controllo il mittente? Verifica indirizzo completo e dominio, non solo il nome visualizzato.
- Come so se un link è sicuro? L’aspetto non lo garantisce. Se hai dubbi, non aprirlo e usa un percorso noto.
- HTTPS significa che il sito è affidabile? No. Cifra la connessione ma non prova l’identità dichiarata.
- Un’email corretta può essere phishing? Sì, la buona scrittura non prova l’autenticità.
- Cosa succede se apro un’email? Da sola l’apertura non prova compromissione; controlla download e permessi.
- E se ho cliccato? Chiudi la pagina e non inserire dati; valuta download o autorizzazioni.
- Se ho dato la password? Cambiala sul sito ufficiale, cambia riutilizzi e controlla sessioni e recupero.
- Se ho condiviso un codice? Proteggi subito l’account dal canale ufficiale e contatta il provider.
- Se ho dato dati bancari? Contatta presto la banca tramite un canale ufficiale noto.
- Come proteggo l’account? Password uniche, gestore, MFA/passkey disponibile, aggiornamenti e verifica indipendente.
- MFA blocca ogni phishing? No, codici e approvazioni possono essere carpiti con l’inganno.
- Una VPN evita il phishing? No, non verifica mittente o sito.
- Dove segnalo? Usa strumenti del provider e autorità locale; INCIBE 017 offre consulenza in Spagna.
- Phishing e spam sono uguali? No. Lo spam è posta non richiesta; il phishing cerca di ingannare.
In sintesi: verifica una richiesta tramite un canale indipendente prima di agire. Se hai condiviso dati, reagisci in base a ciò che è stato esposto e chiedi aiuto ufficiale quando serve. Per altre frodi digitali, consulta la guida generale alle truffe online. Per capire cosa fa e cosa non fa una VPN, consulta la nostra guida sulle VPN. analisi del NCSC britannico.
Guide correlate

Tecnologia
I 5 migliori browser del 2026: confronto tra privacy, sicurezza e funzioni
Confronta Chrome, Firefox, Edge, Brave e Safari per privacy, sicurezza, compatibilità e uso quotidiano.
10 min di lettura

Tecnologia
Come fare il backup Android: Google, foto e file passo dopo passo
Scopri come salvare Android con Google, proteggere foto e file, trasferire i dati e verificare cosa si può ripristinare.
10 min di lettura
Tecnologia
Come fare il backup di iPhone: iCloud, Mac e Windows passo dopo passo
Scopri come salvare e ripristinare i dati di iPhone con iCloud, Finder su Mac o Dispositivi Apple su Windows.
12 min di lettura