
Qu’est-ce que le phishing ? Le repérer et se protéger des e-mails frauduleux
Comprenez le phishing, vérifiez expéditeurs et liens, sécurisez vos comptes et réagissez si vous avez partagé un mot de passe ou un code.
Par TopicWeekPublié le 9 min de lecture
Dans cet article
Le phishing est une tromperie qui usurpe l’identité d’une personne ou d’un organisme de confiance pour obtenir des informations, faire autoriser une action, envoyer de l’argent ou ouvrir un contenu dangereux. Le courriel est courant, mais les messages, appels et sites web sont aussi concernés. Avant de répondre ou de cliquer, faites une pause et vérifiez par une application, une adresse ou un numéro déjà connu. Un logo, HTTPS ou un texte soigné ne prouve pas l’identité.
Définition du phishing
Le phishing désigne des techniques d’ingénierie sociale qui poussent à faire confiance à une fausse identité ou demande. L’attaquant peut chercher des mots de passe, codes, données financières ou personnelles, accès à un compte, paiement ou installation de logiciel. Les objectifs et méthodes varient.
Comment fonctionne une tentative
Exemple conceptuel : un avis semble provenir d’un service connu, évoque un problème ou une action à faire, puis invite à ouvrir un lien ou une pièce jointe. Une page ou un fichier cherche alors à obtenir des données, de l’argent, un accès ou une action. Ce scénario n’est pas universel ; le message peut être personnalisé et bien écrit.
Signaux à évaluer ensemble
Aucun indice isolé ne prouve une fraude. Évaluez ensemble le contexte, l’identité et la demande. Un message légitime peut être urgent et un message frauduleux très soigné. Connaître votre nom ou votre entreprise ne prouve pas son authenticité : ces données peuvent être publiques, divulguées ou issues d’un compte compromis.
- Demande inattendue de mot de passe, PIN, code à usage unique, données bancaires ou approbation de connexion. Ne les communiquez pas en réponse à un message inattendu.
- Pression pour agir immédiatement, garder le secret, éviter une suspension ou recevoir une récompense. L’urgence invite à vérifier, sans être une preuve suffisante.
- Lien ou fichier inattendu, domaine différent du service, coordonnées de paiement modifiées ou demande hors du processus habituel.
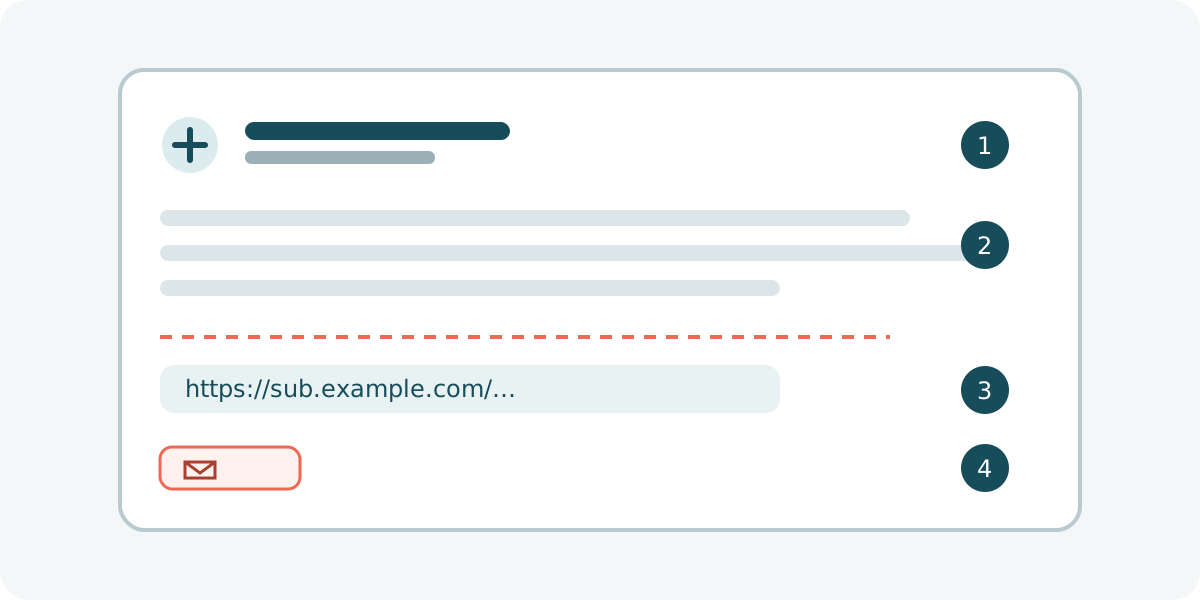
- Nom affiché familier mais adresse complète différente, domaine avec lettres ajoutées ou substituées, ou page de connexion inattendue.
- Facture, livraison, stockage ou activité inhabituelle que vous ne retrouvez pas dans le compte ou l’application officiels. Exemples possibles, pas campagnes actuelles.
- Les fautes peuvent alerter, mais leur absence ne garantit rien. Un compte réel compromis peut aussi envoyer un message trompeur.
Vérifier un message sans utiliser ses liens
Pour une demande touchant un compte, un paiement ou des données personnelles, ne vérifiez pas via les liens ou numéros du message. Consultez l’adresse complète de l’expéditeur : le nom affiché peut être choisi ou usurpé. Comparez le domaine à une adresse officielle déjà connue. L’authentification technique apporte du contexte, pas une preuve d’intention honnête.
- Ne répondez pas et n’ouvrez pas de lien ou pièce jointe inattendu pendant la vérification.
- Ouvrez l’application officielle, un favori enregistré ou saisissez une adresse connue. Ne copiez pas le lien suspect pour le “tester”.
- Pour une banque ou institution, utilisez un numéro déjà présent sur votre carte, application ou document officiel, pas celui du message.
- Vérifiez la demande, l’opération, la date et le destinataire. Sans confirmation indépendante, ne fournissez ni identifiants, ni codes, ni argent.
- Signalez le phishing à votre service de messagerie s’il offre cette option. Les filtres aident mais peuvent manquer un message ou se tromper.
Lire une adresse web
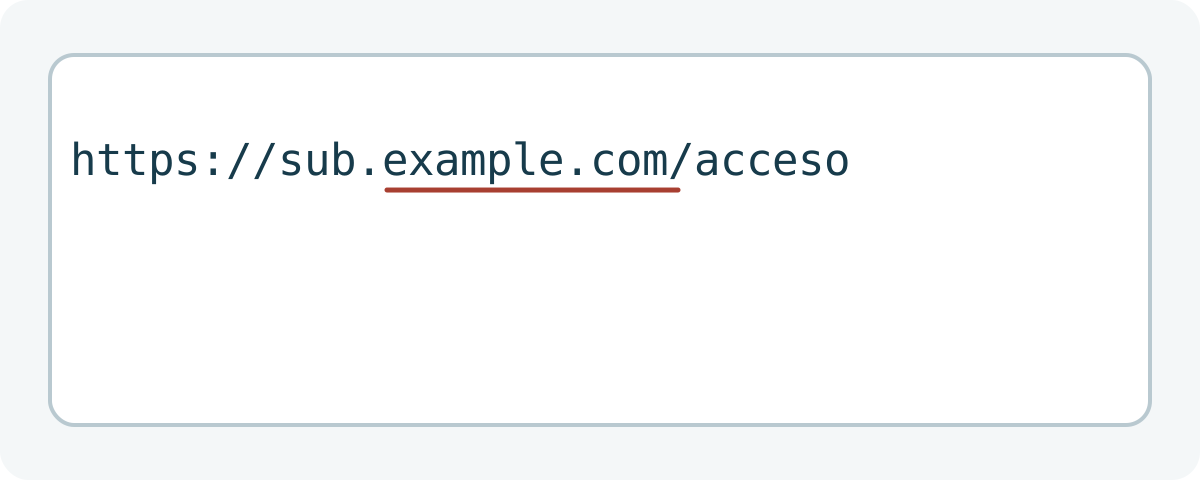
Une adresse web comprend un protocole, un nom d’hôte et un chemin. Ne cherchez pas seulement le nom d’une marque n’importe où : dans `https://marque.example.com.verif.example.net/connexion`, le domaine dépend de `example.net`; la marque n’apparaît que dans le nom d’hôte. Exemple fictif utilisant des domaines réservés à la documentation. Un nom proche mérite attention mais ne prouve pas à lui seul une fraude. Consultez les explications de l’IANA sur les domaines d’exemple.
HTTPS garantit-il un site légitime ?
HTTPS et le cadenas indiquent une connexion chiffrée avec le serveur dont le certificat est validé par le navigateur. Ils ne certifient pas l’opérateur ni l’authenticité du site : un site d’usurpation peut aussi utiliser HTTPS. Quittez une page inattendue qui demande mot de passe, code ou paiement et ouvrez le service séparément.
Ce que prouvent SPF, DKIM et DMARC
SPF, DKIM et DMARC aident les systèmes à évaluer l’autorisation d’un domaine et l’alignement de certains éléments. Ils ne certifient pas l’intention. Un fraudeur peut authentifier son propre domaine et un vrai compte peut être compromis. Un échec peut aussi venir d’un transfert ou d’une configuration. Ce n’est pas un verdict automatique. Gmail affiche des détails et propose le signalement ; d’autres services varient. Aide Google. Pour l’alignement DMARC, consultez les consignes de Google pour les expéditeurs.
Exemples fictifs à vérifier
- Banque fictive : un avis menace de bloquer un compte et exige une vérification immédiate. Consultez l’application que vous ouvrez vous-même.
- Livraison fictive : un message réclame un petit frais. Vérifiez le suivi via le site ou l’application officiels ; tous les frais ne sont pas frauduleux.
- Messagerie fictive : un avis annonce la fermeture de la boîte et réclame le mot de passe. Connectez-vous par votre chemin habituel.
- Travail fictif : un collègue apparent demande un document ou des identifiants. Confirmez par un canal interne connu ou auprès du service informatique. Exemples éducatifs, sans lien opérationnel.
Si vous avez seulement reçu le message
Recevoir le message ne signifie pas que votre compte ou appareil est compromis. N’interagissez pas, vérifiez séparément si la demande peut être réelle, signalez-la et supprimez-la ou bloquez-la si nécessaire. Ne transférez pas de pièce jointe suspecte. Sur un appareil professionnel, suivez les consignes internes.
Que faire après une interaction
La réponse dépend de votre action. Ouvrir un message ou une URL ne prouve pas un vol de compte ou une installation de logiciel malveillant. Télécharger, exécuter, accorder une permission, saisir un identifiant, partager un code ou autoriser un paiement sont différents. Cessez l’interaction et protégez les données potentiellement exposées.
- Message ou lien seulement ouvert : fermez la page, ne saisissez rien et ne téléchargez rien. Vérifiez si un fichier a été téléchargé ou une permission accordée. La simple ouverture d’un message ne justifie pas automatiquement la réinitialisation de l’appareil.
- Mot de passe saisi : ouvrez le service indépendamment et changez-le rapidement. Changez aussi les mots de passe réutilisés, en priorité celui du courriel principal. Vérifiez sessions et récupération, fermez celles inconnues et activez MFA disponible.
- Code partagé ou accès approuvé : sécurisez immédiatement le compte par son canal officiel, vérifiez sessions et récupération, contactez l’assistance. Les codes peuvent faciliter l’accès ; MFA n’empêche pas toute manipulation.
- Données bancaires ou paiement transmis : contactez immédiatement la banque par un canal officiel connu. Demandez les mesures adaptées et surveillez les opérations ; un remboursement n’est pas garanti.
- Fichier téléchargé ou exécuté : ne l’ouvrez pas et n’accordez pas d’autres permissions. Mettez à jour et lancez la protection disponible selon les consignes officielles. Un téléchargement n’est pas une exécution et une analyse ne détecte pas tout. Prévenez l’informatique au travail.
- Documents ou données personnelles transmis : conservez message, expéditeur, dates et échanges utiles. Demandez conseil au fournisseur et aux autorités compétentes de votre pays. Ne publiez pas d’informations sensibles.
Protéger ses comptes
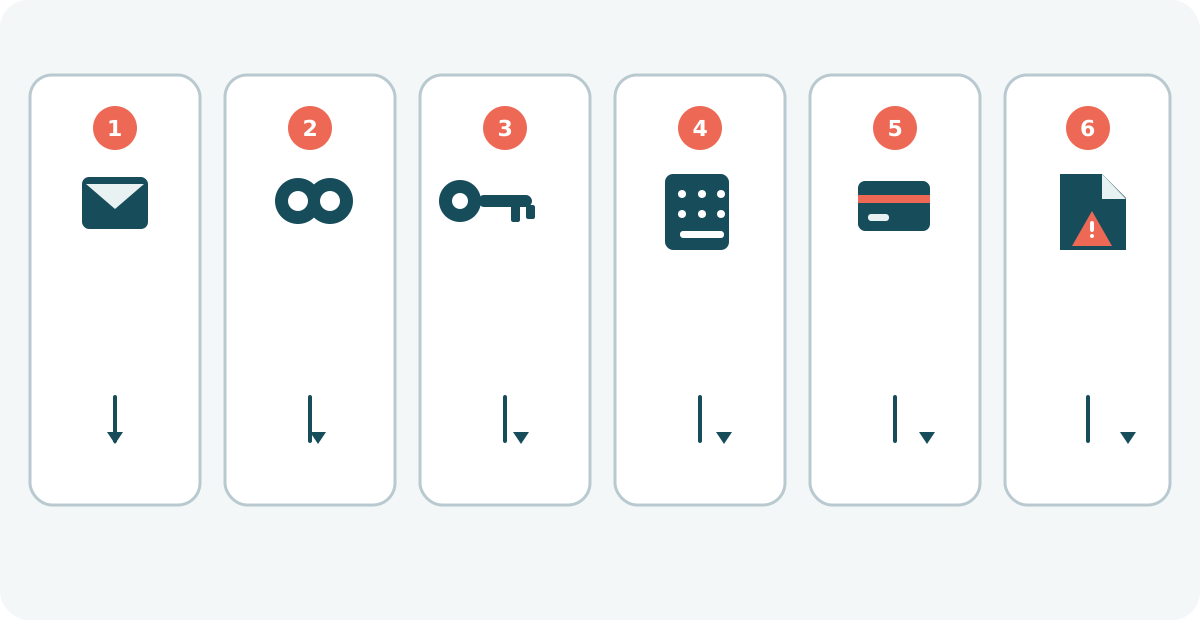
Utilisez des mots de passe longs et uniques ; un gestionnaire aide à éviter leur réutilisation. Activez l’authentification multifacteur et protégez les méthodes de récupération. Les passkeys peuvent résister au phishing des identifiants car elles sont liées au site, sans empêcher toute manipulation sociale ou compromission de l’appareil. Mettez à jour système et navigateur, vérifiez les alertes et sessions, et n’approuvez pas de demande non initiée. Filtre, antivirus, MFA et VPN ne remplacent pas la vérification. En savoir plus sur les passkeys.
Phishing et autres fraudes
Le phishing est une usurpation et une forme d’ingénierie sociale. Il peut inclure un logiciel malveillant, mais les termes diffèrent : le malware est un logiciel nuisible ; le spam est un message non sollicité, pas toujours frauduleux ; une escroquerie peut viser un paiement par d’autres canaux. Les variantes incluent courriel, messages, appels, QR et attaques ciblées. Pour d’autres fraudes, consultez notre guide des arnaques en ligne. Un VPN n’authentifie pas un message. L’IA peut produire un texte convaincant ; le style seul ne permet pas de détecter sûrement un message. Consultez l’aide Gmail pour repérer et signaler le phishing. Pour comprendre ce qu’un VPN fait ou ne fait pas, consultez notre guide sur les VPN. analyse du NCSC britannique.
Où demander de l’aide et signaler
En Espagne, INCIBE 017 fournit des conseils, pas un dépôt de plainte. En Royaume-Uni, consultez le NCSC et ses voies locales ; aux États-Unis, la FTC donne des conseils et reçoit des signalements. Ces procédures ne sont pas universelles : recherchez l’organisme officiel de votre pays. Conservez messages et dates sans publier de données sensibles. INCIBE (Espagne) · NCSC (Royaume-Uni) · FTC (États-Unis).
Liste de vérification rapide
- Faites une pause : vous presse-t-on ou demande-t-on le secret ?
- Quelles données, somme, pièce ou approbation sont demandées ?
- L’adresse complète et le domaine correspondent-ils au service connu ?
- Pouvez-vous vérifier dans l’application ou le site ouvert par vous-même ?
- Avez-vous confirmé par un canal indépendant ?
- Ne partagez pas code ou mot de passe ; si c’est fait, agissez rapidement selon le cas.
Questions fréquentes
- Qu’est-ce que le phishing ? Une tromperie qui usurpe une identité de confiance pour obtenir données, argent, accès ou action.
- Comment fonctionne-t-il ? Une demande convaincante pousse à répondre, visiter une page, télécharger ou approuver quelque chose.
- Que cherche-t-il ? Identifiants, codes, données personnelles ou bancaires, paiements, accès ou téléchargements nuisibles.
- Comment repérer un faux courriel ? Évaluez l’expéditeur, la demande, le contexte et la vérification indépendante ; aucun indice seul ne suffit.
- Comment vérifier l’expéditeur ? Consultez l’adresse complète et le domaine, pas seulement le nom.
- Comment savoir si un lien est sûr ? L’apparence ne garantit pas la sécurité. En cas de doute, ne l’ouvrez pas.
- HTTPS prouve-t-il la fiabilité ? Non, il chiffre la connexion, pas la légitimité de l’organisation prétendue.
- Un courriel bien écrit peut-il être frauduleux ? Oui, la qualité rédactionnelle ne prouve pas l’identité.
- Que se passe-t-il si j’ouvre un courriel ? Cela seul ne prouve pas une compromission ; vérifiez téléchargements et permissions.
- Et si j’ai cliqué ? Fermez la page et ne saisissez rien ; agissez selon tout téléchargement ou autorisation.
- Et si j’ai donné mon mot de passe ? Changez-le sur le site officiel, ainsi que toute réutilisation ; vérifiez sessions et récupération.
- Et si j’ai partagé un code ? Sécurisez le compte immédiatement et contactez le fournisseur.
- Et si j’ai donné mes coordonnées bancaires ? Appelez rapidement la banque par un canal connu.
- Comment protéger un compte ? Mots de passe uniques, gestionnaire, MFA/passkey disponible et vérification indépendante.
- MFA arrête-t-elle tout phishing ? Non, des codes et validations peuvent être obtenus par tromperie.
- Un VPN empêche-t-il le phishing ? Non, il ne valide pas l’expéditeur ni le site.
- Où signaler ? Utilisez l’outil du fournisseur et l’autorité locale ; INCIBE 017 conseille en Espagne.
- Phishing et spam, pareil ? Non, le spam est non sollicité ; le phishing cherche à tromper.
À retenir : vérifiez une demande par un canal indépendant avant d’agir. Si vous avez partagé des informations, réagissez selon les données exposées et demandez de l’aide officielle si nécessaire. Pour d’autres fraudes, consultez notre guide général des arnaques en ligne. Pour comprendre ce qu’un VPN fait ou ne fait pas, consultez notre guide sur les VPN. analyse du NCSC britannique.
Guides associés

Technologie
Les 5 meilleurs navigateurs de 2026 : confidentialité, sécurité et fonctionnalités
Comparez Chrome, Firefox, Edge, Brave et Safari selon leurs contrôles de confidentialité, leur sécurité, leur compatibilité et leur usage quotidien.
12 min de lecture

Technologie
Comment sauvegarder Android : Google, photos et fichiers étape par étape
Sauvegardez Android avec Google, enregistrez photos et fichiers, transférez vos données et vérifiez ce qui peut être restauré.
11 min de lecture
Technologie
Sauvegarder un iPhone : iCloud, Mac et Windows pas à pas
Apprenez à sauvegarder et restaurer les données d’un iPhone avec iCloud, le Finder sur Mac ou Appareils Apple sur Windows.
12 min de lecture