
Types de phishing : exemples et moyens de les reconnaître
Comparez phishing de masse, spear phishing, whaling, smishing, vishing, QR phishing, clone phishing et BEC.
Par TopicWeekPublié le 9 min de lecture

Dans cet article
Les étiquettes du phishing ne forment pas une liste universelle de catégories exclusives. Pour décrire une tentative, demandez-vous qui est visé, par quel canal elle arrive et quel mécanisme est utilisé. Une même action peut viser un salarié, arriver par e-mail et utiliser un QR. Notre guide sur la définition du phishing et la réaction explique les vérifications générales ; ici, nous comparons les formes. Il s’agit d’un repère pratique, pas d’une taxonomie juridique ou universelle. MITRE ATT&CK organise des techniques pour l’analyse de cybersécurité ; les termes courants peuvent viser l’intention, le canal ou le mécanisme. Décrivez les faits observés avant de choisir une étiquette.
Comment classer les types de phishing
Phishing de masse
Le phishing de masse s’adresse à de nombreuses personnes sans les choisir individuellement. Il peut imiter une livraison, une facture ou un compte et demander d’ouvrir un lien ou fichier, de répondre ou d’appeler. Un texte générique peut alerter, mais une campagne peut aussi ajouter des noms automatiquement. La diffusion large ne signifie pas un risque moindre.
Exemple fictif : plusieurs personnes reçoivent un avis inattendu de livraison leur demandant de confirmer des données. Vérifiez le suivi dans l’application ou le site officiel que vous ouvrez vous-même. Tout avis n’est pas frauduleux ; vérifiez l’envoi et la demande. Les filtres ne détectent pas tout.
Spear phishing : attaques ciblées
Le spear phishing vise une personne, une entreprise ou un secteur précis. Le message peut évoquer un projet réel pour paraître familier. Cela ne prouve pas que l’expéditeur détient des informations secrètes : elles peuvent être publiques ou venir d’un compte compromis. MITRE ATT&CK distingue les attaques ciblées des campagnes non ciblées et documente les pièces jointes, liens, services tiers et la voix.
Exemple fictif : une personne reçoit une demande apparemment professionnelle qui exige une nouvelle connexion ou l’ouverture d’un document hors procédure. Confirmez par un canal connu auprès de la personne ou de l’équipe. Au travail, suivez les règles de signalement et ne transférez pas les fichiers suspects. La personnalisation invite à vérifier, sans prouver le fraude.
Whaling : cibles de haut niveau
Le whaling désigne souvent un spear phishing visant des dirigeants ou des personnes ayant des responsabilités ou accès importants. Ce n’est pas un canal différent : l’attaque peut arriver par e-mail, appel ou messagerie. Une demande urgente, secrète ou dérogeant aux contrôles nécessite une confirmation indépendante.
Exemple fictif : une personne se présentant comme dirigeant demande de modifier rapidement un bénéficiaire de paiement. Ne prenez pas le même message pour seule confirmation. Appliquez la procédure d’approbation et appelez un contact dont le numéro est déjà vérifié.
Smishing : phishing par SMS
Le smishing est un terme courant pour le phishing par SMS ou message texte. Il peut inclure un lien, demander une réponse ou pousser à appeler ou installer quelque chose. Tous les messages frauduleux n’ont pas de lien ; le nom ou le numéro affiché ne prouve pas l’expéditeur.
Exemple fictif : un SMS inattendu dit qu’un colis ne sera pas livré sans confirmation. Vérifiez dans l’application officielle ou sur une adresse connue. Ne transmettez pas de codes ni de données personnelles. Même dans un fil familier, vérifiez séparément l’origine.
Vishing : phishing par téléphone
Le vishing utilise la tromperie par la voix, souvent par appel. Le contact peut commencer ailleurs et demander de rappeler un numéro. L’interlocuteur peut se faire passer pour le support, une entreprise ou un collègue afin d’obtenir des données, codes, paiements ou accès à distance. Le numéro affiché ne prouve pas l’identité.
Exemple fictif : un appel signale une opération prétendument suspecte et demande un code reçu. Ne communiquez pas de code et n’installez pas d’outil d’accès sur demande d’un appel inattendu. Raccrochez et rappelez un numéro figurant sur un support officiel que vous possédez déjà.
QR phishing ou quishing
Le QR phishing, ou quishing, utilise un QR pour conduire vers une page, un paiement ou une interaction trompeuse. Il peut figurer dans un e-mail, document, affiche ou autocollant ; un code physique peut être remplacé. Le QR n’est pas dangereux par nature : le risque est la destination ou l’action. FBI/IC3 signale des codes numériques et physiques modifiés.
Exemple fictif : une facture inattendue affirme qu’il faut scanner un code pour payer. Ne le scannez pas pour tester. Vérifiez par le service officiel ouvert séparément. Une prévisualisation ne révèle pas toujours toutes les redirections. Un autocollant posé sur un autre code ou une consigne sans contexte invite à s’arrêter.
Clone phishing : messages imités
Clone phishing décrit l’imitation d’une communication connue avec une modification trompeuse, comme un nouveau lien ou une pièce jointe. Le bureau de sécurité informatique de l’université du Tennessee décrit la copie et la modification d’un e-mail légitime. Certaines descriptions incluent la compromission du compte d’origine ; le terme seul ne prouve pas que cela se soit produit dans un incident donné. Ce guide l’emploie à titre descriptif.
Exemple fictif : un avis ressemble à un précédent, mais contient un fichier inattendu ou demande de refaire une action. Comparez-le à la procédure habituelle et confirmez auprès de l’expéditeur par un canal connu. N’ouvrez pas une pièce jointe uniquement parce que l’échange semble familier.
Phishing sur les réseaux et messageries
Les réseaux sociaux, messageries et services de collaboration peuvent également porter des tentatives ciblées. Un compte connu peut être compromis, faux ou similaire. L’historique ne confirme pas un nouveau lien ou une demande. MITRE documente le phishing ciblé par services tiers ; tout message privé n’est pas pour autant du phishing.
Exemple fictif : un contact connu envoie un fichier ou demande un code, mais la demande ne correspond pas à l’échange. Confirmez par appel ou autre voie habituelle. Au travail, utilisez le canal approuvé. Ne partagez pas de codes ou documents seulement parce qu’un profil semble familier.
BEC et fraude au PDG
Le BEC (compromission de messagerie professionnelle) désigne des fraudes visant à détourner des paiements ou obtenir des données. Elles peuvent utiliser des comptes compromis, une identité usurpée ou de fausses instructions. La fraude au PDG peut recouper whaling ou spear phishing, sans être un synonyme exact. Le BEC ne requiert pas toujours un faux site ni le vol d’un mot de passe.
Exemple fictif : un fournisseur connu en apparence annonce un changement de compte bancaire avant l’échéance d’une facture. Ne vous fiez pas aux coordonnées de l’avis. Confirmez avec un contact enregistré et appliquez les contrôles internes. Après un paiement, contactez rapidement la banque ; le remboursement n’est pas garanti.
Autres mécanismes documentés
D’autres expressions décrivent des mécanismes : imitation d’un fil de discussion, invitation à rappeler, ou demande trompeuse d’autoriser une application. Les définitions ne sont pas toujours uniformes. MITRE documente les services et la voix, mais pas chaque étiquette populaire. N’accordez pas de droits que vous n’avez pas demandés et compris. Ne déduisez pas toute la méthode du premier écran : un e-mail peut demander un appel, puis l’appel conduire à une page. Notez séparément le canal initial et l’action demandée.
Comment les catégories se recoupent
Repère pratique : cible (masse, ciblée, haut niveau), canal (e-mail, SMS, voix, réseau social) et mécanisme (QR, imitation, lien, pièce jointe ou paiement). Whaling est généralement ciblé ; smishing et vishing nomment des canaux ; QR et clone décrivent des mécanismes. Les dimensions se combinent.
Comparer les formes courantes
La comparaison indique quoi vérifier, pas un niveau de danger. Le contexte compte : changement de coordonnées de paiement, code demandé sans raison ou destination QR inattendue. Faites une pause et confirmez indépendamment. Pour d’autres fraudes numériques, consultez notre guide sur les arnaques en ligne.
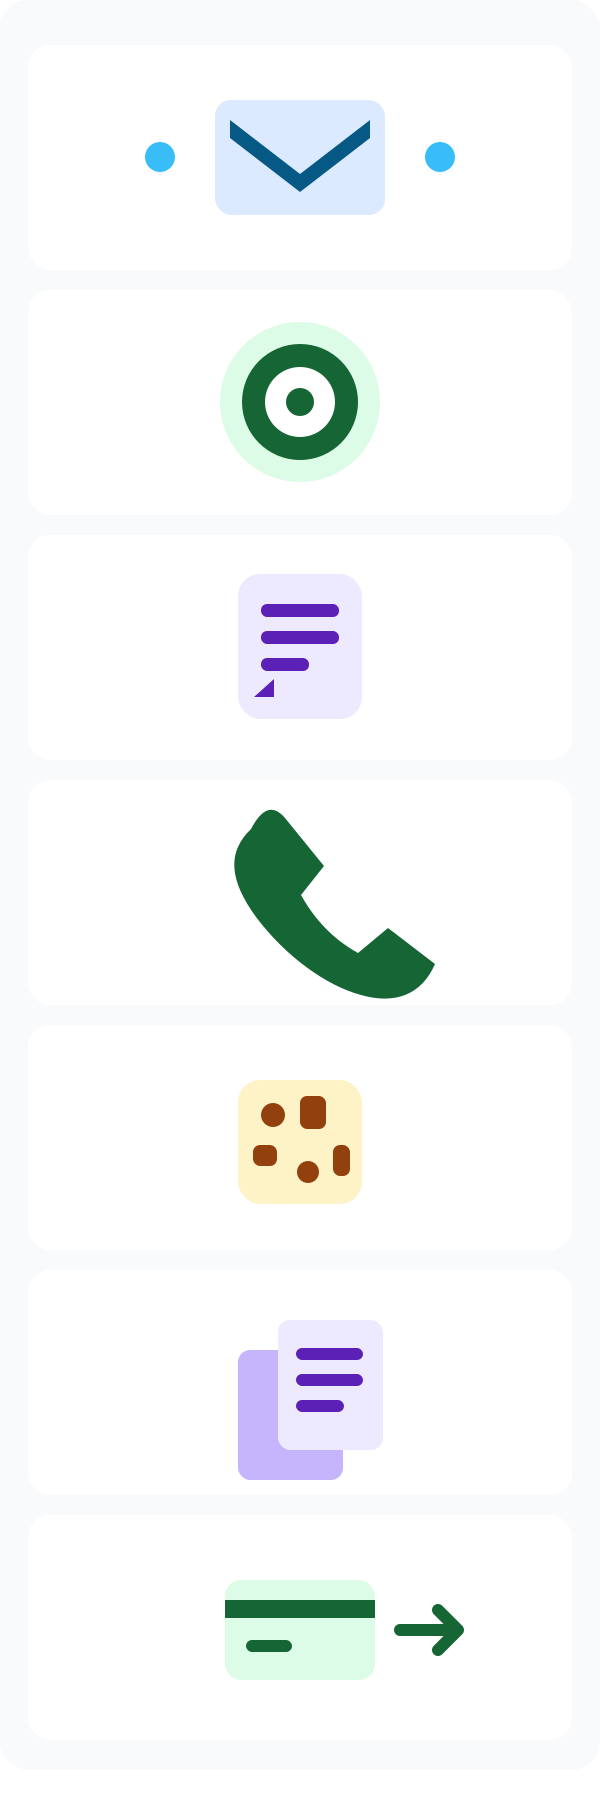
- Phishing de masse — large diffusion ; vérifier si la demande est attendue ; passer par le service officiel.
- Spear / whaling — cible choisie ; vérifier contexte, secret ou exception de paiement ; confirmer avec un contact connu.
- Smishing — texto ; vérifier demande et expéditeur ; utiliser l’application officielle.
- Vishing — appel ; se méfier de la pression et des codes ; rappeler un numéro connu.
- QR phishing — code imprimé ou numérique ; vérifier origine et destination ; ouvrir le service officiel séparément.
- Clone / réseaux — message familier ; vérifier les changements ; confirmer par un autre canal.
- BEC — paiement ou données ; vérifier tout changement bancaire par une procédure indépendante.
Se protéger selon le canal
Pour un e-mail ou SMS, ouvrez l’application ou le site officiel vous-même. Pour un appel, raccrochez et composez un numéro connu. Pour un QR, vérifiez son origine, sa destination et l’opération. Sur les réseaux, confirmez ailleurs. Les entreprises doivent appliquer les contrôles de paiement et le signalement interne. Pour un paiement, vérifiez toutes les coordonnées du bénéficiaire. En entreprise, appliquez les validations internes. Dans un lieu public, examinez un QR qui semble recouvert et interrompez-vous si le site demande des identifiants inattendus.
Si vous avez déjà interagi
Recevoir un message ne signifie pas que l’appareil est compromis. Après ouverture d’un lien, fermez la page et ne saisissez rien ; cela ne prouve pas une infection. Si vous avez partagé un mot de passe ou code, sécurisez le compte via l’application officielle et vérifiez les sessions. Révoquez si besoin les droits accordés. Après un paiement, contactez la banque ; après exécution d’un fichier ou sur un appareil professionnel, prévenez l’assistance. Consultez notre guide de réaction.
Signaler et demander de l’aide
En Espagne, INCIBE fournit des conseils au 017 ; ce n’est pas un dépôt de plainte. En cas de perte financière ou d’infraction possible, contactez les autorités compétentes. Le NCSC concerne le Royaume-Uni ; FTC et FBI/IC3 ont des missions aux États-Unis. La langue ne détermine pas le pays : cherchez l’organisme officiel local et conservez les preuves sans publier de données sensibles.
MITRE ATT&CK : phishing · NCSC (Royaume-Uni) · FBI/IC3 : QR · FBI/IC3 : BEC · FTC (États-Unis) · INCIBE (Espagne) · Microsoft Learn : protection anti-hameçonnage · Université du Tennessee : clone phishing
Questions fréquentes
- Quels sont les principaux types de phishing ? Masse, spear phishing, whaling, smishing, vishing, QR phishing, clone phishing, attaques par services et BEC.
- Quelle différence entre spear phishing et phishing de masse ? Le premier choisit une cible ; le second touche un groupe large, parfois avec personnalisation.
- Le whaling est-il un canal ? Non, il décrit une cible de haut niveau et peut utiliser plusieurs canaux.
- Qu’est-ce que le smishing ? Du phishing par SMS ou message texte, avec lien, réponse ou appel possible.
- Qu’est-ce que le vishing ? Une tromperie par la voix ; le numéro affiché ne prouve pas l’identité.
- Qu’est-ce que le quishing ? Un QR mène à une interaction trompeuse ; tous les QR ne sont pas dangereux.
- Qu’est-ce que le clone phishing ? L’imitation d’un message connu avec une modification trompeuse ; les définitions varient.
- Le phishing sur les réseaux est-il toujours ciblé ? Non, et toute arnaque sociale ne cherche pas des identifiants.
- BEC et fraude au PDG sont-ils identiques ? Pas exactement ; la fraude au PDG est un scénario possible de BEC.
- Une attaque peut-elle combiner plusieurs formes ? Oui, une cible peut recevoir un e-mail contenant un QR.
- Tout SMS inconnu est-il du smishing ? Non, il faut une tromperie de phishing par message texte.
- Un numéro connu garantit-il un appel légitime ? Non, l’identifiant peut être usurpé.
- Tous les QR sont-ils dangereux ? Non, vérifiez la source, la destination et la demande.
- Le phishing vole-t-il toujours des mots de passe ? Non, il peut viser paiements, données, codes ou accès.
- Le phishing de masse est-il toujours générique ? Non, il peut être personnalisé automatiquement.
- Que faire si j’ai saisi un mot de passe ? Accédez séparément au service officiel, changez-le et vérifiez les sessions.
- Que faire après un paiement ? Contactez rapidement la banque par un canal officiel ; le remboursement n’est pas garanti.
- Où trouver les étapes suivantes ? Consultez notre guide sur la réaction au phishing et l’organisme officiel local.
Guides associés

Technologie
Les 5 meilleurs navigateurs de 2026 : confidentialité, sécurité et fonctionnalités
Comparez Chrome, Firefox, Edge, Brave et Safari selon leurs contrôles de confidentialité, leur sécurité, leur compatibilité et leur usage quotidien.
12 min de lecture

Technologie
Comment sauvegarder Android : Google, photos et fichiers étape par étape
Sauvegardez Android avec Google, enregistrez photos et fichiers, transférez vos données et vérifiez ce qui peut être restauré.
11 min de lecture
Technologie
Sauvegarder un iPhone : iCloud, Mac et Windows pas à pas
Apprenez à sauvegarder et restaurer les données d’un iPhone avec iCloud, le Finder sur Mac ou Appareils Apple sur Windows.
12 min de lecture