
Phishing-Arten: Beispiele und Erkennungsmerkmale
Vergleichen Sie Massen-Phishing, Spear-Phishing, Whaling, Smishing, Vishing, QR-Phishing, Clone-Phishing und BEC.
Von TopicWeekVeröffentlicht am 8 Min. Lesezeit

In diesem Artikel
Phishing-Begriffe bilden keine allgemeingültige Liste sich ausschließender Kategorien. Fragen Sie: Wer ist das Ziel, über welchen Kanal kommt die Nachricht und welcher Mechanismus wird genutzt? Ein Angriff kann gezielt sein, per E-Mail eintreffen und einen QR-Code enthalten. Unser Leitfaden zu Phishing und Reaktion erklärt allgemeine Prüfungen; hier vergleichen wir die Formen. Dies ist eine praktische Beschreibungshilfe, keine rechtliche oder universelle Taxonomie. MITRE ATT&CK ordnet Techniken für die Cybersicherheitsanalyse; gebräuchliche Begriffe können Absicht, Kanal oder Mechanismus benennen. Beschreiben Sie zuerst die beobachteten Schritte.
Wie Phishing-Arten eingeordnet werden
Massen-Phishing
Massen-Phishing erreicht viele Menschen, ohne jeden Empfänger einzeln auszuwählen. Es kann Lieferhinweise, Rechnungen oder Konten nachahmen und zum Öffnen einer Seite oder Datei, Antworten oder Anrufen auffordern. Allgemeine Texte sind ein Hinweis, doch Kampagnen können Namen automatisch ergänzen. Große Reichweite bedeutet nicht automatisch geringeres Risiko.
Fiktives Beispiel: Mehrere Personen erhalten einen unerwarteten Lieferhinweis und sollen Angaben bestätigen. Prüfen Sie die Sendung in der offiziellen App oder Website, die Sie selbst öffnen. Nicht jeder Lieferhinweis ist Betrug; prüfen Sie die unbekannte Sendung und Aufforderung. Filter erkennen nicht alles.
Spear-Phishing: gezielte Angriffe
Spear-Phishing richtet sich an eine bestimmte Person, Firma oder Branche. Eine Nachricht kann ein echtes Projekt erwähnen, um vertraut zu wirken. Das beweist keine geheimen Kenntnisse; Details können öffentlich sein oder aus einem kompromittierten Konto stammen. MITRE ATT&CK unterscheidet gezieltes und nicht gezieltes Phishing und dokumentiert Anhänge, Links, Drittanbieter-Dienste und Sprache.
Fiktives Beispiel: Eine Person erhält eine scheinbar arbeitsbezogene Bitte, sich erneut anzumelden oder ein Dokument außerhalb des üblichen Ablaufs zu öffnen. Bestätigen Sie sie über einen bekannten Kontaktweg. Befolgen Sie im Betrieb interne Meldewege und leiten Sie verdächtige Dateien nicht weiter. Personalisierung ist ein Grund zur Prüfung, kein Beweis.
Whaling: hochrangige Ziele
Whaling bezeichnet meist Spear-Phishing gegen Personen mit hoher Verantwortung oder wertvollem Zugang, etwa Führungskräfte oder Zahlungsfreigebende. Es ist kein eigener Kanal und kann per Mail, Telefon oder Messenger erfolgen. Geheimhaltung, Druck oder Ausnahmen von Kontrollen sollten unabhängig geprüft werden.
Fiktives Beispiel: Eine vermeintliche Führungskraft verlangt dringend eine Änderung des Zahlungsempfängers. Verlassen Sie sich nicht auf dieselbe Nachricht als einzige Bestätigung. Nutzen Sie den internen Freigabeprozess und rufen Sie einen bereits verifizierten Kontakt an.
Smishing: Phishing per SMS
Smishing ist eine gebräuchliche Bezeichnung für Phishing per SMS oder Textnachricht. Es kann Links enthalten, Antworten verlangen oder zu einem Anruf oder einer Installation drängen. Nicht jede betrügerische SMS enthält einen Link, und der angezeigte Name oder die Nummer beweist nicht, wer sie gesendet hat.
Fiktives Beispiel: Eine unerwartete SMS behauptet, ein Paket werde ohne Bestätigung nicht zugestellt. Prüfen Sie es in der offiziellen App oder auf einer bekannten Website. Teilen Sie keine Codes oder persönlichen Daten. Auch ein vertrauter Nachrichtenverlauf beweist die Herkunft nicht.
Vishing: Phishing per Anruf
Vishing nutzt Täuschung über Sprache, häufig bei Anrufen. Der Kontakt kann anders beginnen und zum Rückruf auffordern. Anrufer geben sich als Support, Unternehmen oder Kollegen aus, um Daten, Codes, Zahlungen oder Fernzugriff zu erhalten. Die angezeigte Nummer beweist die Identität nicht.
Fiktives Beispiel: Ein Anrufer meldet eine angeblich verdächtige Transaktion und verlangt einen Code. Geben Sie keine Codes weiter und installieren Sie keine Fernzugriffssoftware auf Aufforderung eines unerwarteten Anrufers. Legen Sie auf und wählen Sie eine offizielle Nummer, die Sie bereits kennen.
QR-Phishing oder Quishing
QR-Phishing oder Quishing nutzt einen QR-Code, um zu einer täuschenden Seite, Zahlung oder Interaktion zu führen. Codes können in E-Mails, Dokumenten, Plakaten oder Aufklebern vorkommen; auch ein physischer Code kann ersetzt werden. QR-Codes sind nicht selbst schädlich. FBI/IC3 warnt vor veränderten digitalen und physischen Codes.
Fiktives Beispiel: Eine unerwartete Rechnung behauptet, die Zahlung sei nur durch Scannen eines Codes möglich. Scannen Sie ihn nicht zum Test. Prüfen Sie die Rechnung über einen separat geöffneten offiziellen Dienst. Eine Vorschau zeigt nicht zwingend alle Weiterleitungen. Ein überklebter Code oder eine unbegründete Aufforderung ist ein Grund zur Pause.
Clone-Phishing: nachgeahmte Nachrichten
Clone-Phishing beschreibt das Nachahmen einer bekannten Nachricht mit einer täuschenden Änderung, etwa einem neuen Link oder Anhang. Das IT-Sicherheitsbüro der University of Tennessee beschreibt das Kopieren und Ändern einer legitimen E-Mail. Manche Beschreibungen schließen ein kompromittiertes Ursprungskonto ein; der Begriff allein belegt nicht, dass dies in einem konkreten Vorfall geschehen ist. Hier wird er beschreibend verwendet.
Fiktives Beispiel: Eine Nachricht ähnelt einer früheren, enthält aber eine unerwartete Datei oder verlangt eine Wiederholung. Vergleichen Sie sie mit dem bekannten Ablauf und bestätigen Sie über einen vertrauten Weg. Öffnen Sie einen Anhang nicht nur wegen eines bekannten Gesprächs.
Phishing über soziale Netzwerke und Messenger
Soziale Netzwerke, Messenger und Kollaborationsdienste können gezielte Versuche übertragen. Ein bekanntes Konto kann kompromittiert, gefälscht oder ähnlich sein. Frühere Nachrichten bestätigen keinen neuen Link. MITRE dokumentiert gezieltes Phishing über Drittanbieter-Dienste; nicht jede private Nachricht ist deshalb Phishing.
Fiktives Beispiel: Ein Kontakt sendet eine Datei oder verlangt im Chat einen Code, obwohl die Bitte nicht passt. Fragen Sie telefonisch oder über einen bekannten Weg nach. Teilen Sie Codes und Dokumente nicht allein wegen eines vertrauten Profils.
BEC und CEO-Betrug
BEC (Business Email Compromise) bezeichnet Betrug, der Zahlungen umleiten oder Daten erlangen soll. Dafür werden kompromittierte Konten, nachgeahmte Identitäten oder falsche Zahlungsanweisungen genutzt. CEO-Betrug kann Whaling oder Spear-Phishing überschneiden, ist aber kein genaues Synonym. BEC benötigt nicht immer eine gefälschte Website oder ein gestohlenes Passwort.
Fiktives Beispiel: Ein scheinbar bekannter Lieferant meldet vor Fälligkeit einer Rechnung eine neue Bankverbindung. Verwenden Sie nicht nur die Kontaktdaten der Nachricht. Bestätigen Sie die Änderung bei einem gespeicherten Kontakt und halten Sie Freigaben ein. Nach einer Zahlung kontaktieren Sie rasch die Bank; eine Rückholung ist nicht garantiert.
Weitere dokumentierte Mechanismen
Weitere Begriffe beschreiben Mechanismen: Nachahmung eines E-Mail-Verlaufs, Aufforderung zum Rückruf oder eine täuschende Bitte um App-Berechtigungen. Manche sind keine einheitlich definierten Typen. MITRE dokumentiert Zustellung über Dienste und Sprache; nicht jede populäre Bezeichnung stammt von MITRE. Genehmigen Sie keine unaufgeforderten Zugriffe. Leiten Sie die gesamte Methode nicht aus der ersten Anzeige ab: Eine E-Mail kann zu einem Anruf auffordern, der wiederum auf eine Seite führt. Halten Sie Eingangskanal und verlangte Handlung getrennt fest.
Wie sich die Kategorien überschneiden
Praktische Einordnung: Ziel (breit, gezielt, hochrangig), Kanal (E-Mail, SMS, Sprache, soziales Netzwerk) und Mechanismus (QR, Nachahmung, Link, Anhang oder Zahlung). Whaling ist meist gezielt; Smishing und Vishing benennen Kanäle; QR und Clone beschreiben Mechanismen. Ein Versuch kann mehrere Merkmale haben.
Häufige Formen im Vergleich
Der Vergleich zeigt Prüfpunkte, keinen Gefahrenwert. Achten Sie auf den Kontext: geänderte Zahlungsdaten, eine unerwartete Code-Anfrage oder ein unpassendes QR-Ziel. Pausieren und unabhängig bestätigen. Weitere digitale Betrugsformen erklärt unser Leitfaden zu Online-Betrug.
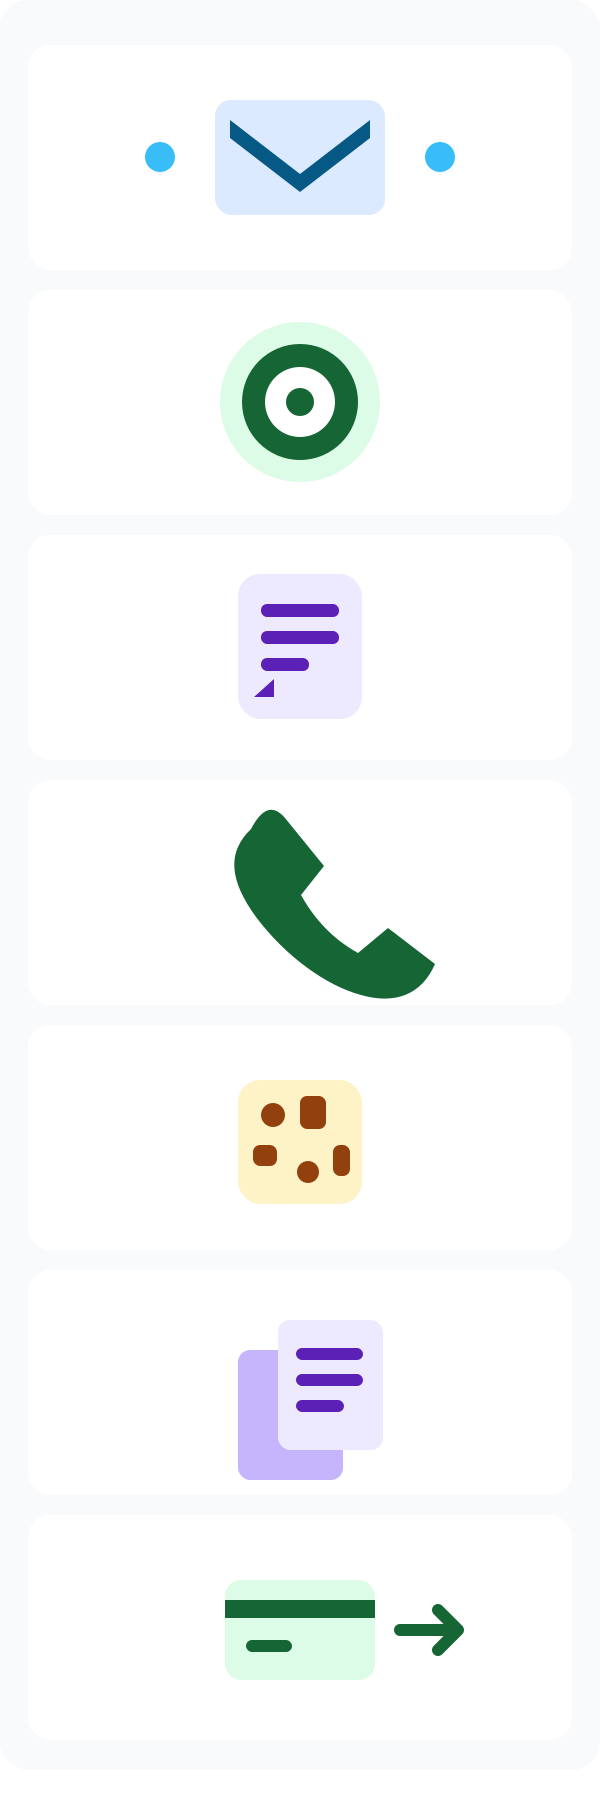
- Massen-Phishing — breite Reichweite; erwartete Anfrage prüfen; offiziellen Dienst nutzen.
- Spear / Whaling — ausgewähltes Ziel; Kontext, Geheimhaltung und Zahlungsausnahme prüfen; bekannte Person kontaktieren.
- Smishing — Text; Anfrage und Absender prüfen; offizielle App nutzen.
- Vishing — Anruf; Druck und Code-Bitte prüfen; auflegen und bekannte Nummer wählen.
- QR-Phishing — gedruckter/digitaler Code; Quelle und Ziel prüfen; offiziellen Dienst separat öffnen.
- Clone / soziale Dienste — vertraut wirkende Nachricht; Änderungen prüfen; anderen Kanal nutzen.
- BEC — Zahlung oder Geschäftsdaten; Bankänderung unabhängig freigeben.
Schutz je nach Kanal
Bei E-Mail oder SMS öffnen Sie die offizielle App oder Website selbst. Bei einem Anruf legen Sie auf und wählen eine bekannte Nummer. Bei QR-Codes prüfen Sie Herkunft, Ziel und Vorgang. Bestätigen Sie soziale Anfragen auf anderem Weg. Unternehmen sollten Zahlungsfreigaben und interne Meldungen nutzen. Prüfen Sie bei Zahlungen die vollständigen Empfängerdaten. Unternehmen sollten interne Freigaben nutzen. Achten Sie bei öffentlichen QR-Codes auf überklebte Stellen und brechen Sie ab, wenn unerwartet Zugangsdaten oder Geld verlangt werden.
Wenn Sie bereits interagiert haben
Eine Nachricht zu erhalten bedeutet nicht, dass ein Gerät kompromittiert ist. Schließen Sie nach einem geöffneten Link die Seite und geben Sie nichts ein; der Klick beweist keine Infektion. Nach Weitergabe eines Passworts oder Codes sichern Sie das Konto über die offizielle App und prüfen Sitzungen. Prüfen Sie erteilte Rechte. Nach einer Zahlung kontaktieren Sie die Bank; nach Dateiausführung oder auf einem Arbeitsgerät den Support. Siehe unseren Leitfaden zur Reaktion.
Melden und Hilfe erhalten
In Spanien berät INCIBE unter 017 zu Cybersicherheit; dies ist keine Polizeianzeige. Bei Verlusten oder möglicher Straftat wenden Sie sich an zuständige Stellen. Das NCSC betrifft das Vereinigte Königreich; FTC und FBI/IC3 haben Aufgaben in den USA. Die Sprache bestimmt nicht das Land. Suchen Sie die offizielle Stelle Ihrer Zuständigkeit und bewahren Sie Nachweise geschützt auf.
MITRE ATT&CK: Phishing · NCSC (Vereinigtes Königreich) · FBI/IC3: QR-Codes · FBI/IC3: BEC · FTC (USA) · INCIBE (Spanien) · Microsoft Learn: Anti-Phishing-Schutz · University of Tennessee: Clone-Phishing
Häufige Fragen
- Welche Phishing-Arten gibt es? Massen-Phishing, Spear-Phishing, Whaling, Smishing, Vishing, QR- und Clone-Phishing, Angriffe über Dienste und BEC.
- Was unterscheidet Spear- und Massen-Phishing? Spear-Phishing wählt ein Ziel; Massen-Phishing erreicht viele, kann aber personalisiert sein.
- Ist Whaling ein Kanal? Nein, es beschreibt hochrangige Ziele und kann mehrere Kanäle nutzen.
- Was ist Smishing? Phishing per SMS oder Textnachricht, auch mit Antwort- oder Anrufaufforderung.
- Was ist Vishing? Täuschung per Sprache; eine angezeigte Nummer beweist nicht die Identität.
- Was ist Quishing? Ein QR-Code führt zu einer täuschenden Seite oder Handlung; nicht jeder QR ist gefährlich.
- Was ist Clone-Phishing? Eine bekannte Nachricht wird mit einer täuschenden Änderung nachgeahmt; Definitionen variieren.
- Ist Social-Media-Phishing immer gezielt? Nein, und nicht jeder soziale Betrug zielt auf Zugangsdaten.
- Sind BEC und CEO-Betrug gleich? Nicht genau. CEO-Betrug ist ein mögliches BEC-Szenario.
- Kann ein Angriff mehrere Formen kombinieren? Ja, etwa eine gezielte E-Mail mit QR-Code.
- Ist jede unbekannte SMS Smishing? Nein, sie muss eine Phishing-Täuschung enthalten.
- Beweist eine bekannte Nummer einen echten Anruf? Nein, die Anruferkennung kann manipuliert werden.
- Sind alle QR-Codes gefährlich? Nein. Prüfen Sie Quelle, Ziel und Aufforderung.
- Stiehlt Phishing immer Passwörter? Nein, auch Zahlungen, Daten, Codes oder Zugänge können das Ziel sein.
- Ist Massen-Phishing immer allgemein? Nein, Personalisierung kann automatisiert sein.
- Was tun nach Eingabe eines Passworts? Öffnen Sie den Dienst separat, ändern Sie es und prüfen Sie Sitzungen.
- Was tun nach einer Zahlung? Kontaktieren Sie rasch die Bank über einen offiziellen Weg; eine Erstattung ist nicht sicher.
- Wo finde ich weitere Schritte? Lesen Sie unseren Leitfaden zu Phishing-Reaktionen und wenden Sie sich an die zuständige Stelle.
Ähnliche Ratgeber

Technik
Die 5 besten Browser 2026: Datenschutz, Sicherheit und Funktionen im Vergleich
Vergleiche Chrome, Firefox, Edge, Brave und Safari nach Datenschutz, Sicherheit, Kompatibilität und Alltagstauglichkeit.
9 Min. Lesezeit

Technik
Android sichern: Google, Fotos und Dateien Schritt für Schritt
Erfahren Sie, wie Sie Android mit Google sichern, Fotos und Dateien speichern, Daten übertragen und die Wiederherstellung prüfen.
10 Min. Lesezeit
Technik
iPhone-Backup erstellen: Schritt für Schritt mit iCloud, Mac und Windows
Erfahre, wie du iPhone-Daten mit iCloud, Finder am Mac oder Apple-Geräte unter Windows sicherst und wiederherstellst.
11 Min. Lesezeit