
Tipi di phishing: esempi e come riconoscerli
Confronta phishing di massa, spear phishing, whaling, smishing, vishing, QR phishing, clone phishing e BEC.
Di TopicWeekPubblicato il 8 min di lettura

In questo articolo
Le etichette del phishing non sono un elenco universale di categorie che si escludono a vicenda. Per descrivere un tentativo chiediti chi è il bersaglio, quale canale viene usato e quale meccanismo è coinvolto. Un attacco può essere mirato, arrivare via email e usare un QR. La guida su cos’è il phishing e come reagire spiega i controlli generali; qui confrontiamo le modalità. È un criterio pratico, non una tassonomia legale o universale. MITRE ATT&CK organizza tecniche per l’analisi della sicurezza; i termini comuni possono indicare intento, canale o meccanismo. Descrivi prima ciò che hai osservato.
Come classificare i tipi di phishing
Phishing di massa
Il phishing di massa raggiunge molte persone senza selezionarle individualmente. Può imitare avvisi di consegna, fatture o account e chiedere di aprire una pagina o un file, rispondere o telefonare. Un testo generico può essere un indizio, ma una campagna può aggiungere nomi automaticamente. La diffusione ampia non implica un rischio minore.
Esempio fittizio: più persone ricevono un avviso inatteso di consegna che chiede di confermare alcuni dati. Controlla la spedizione nell’app o nel sito ufficiale che apri tu. Non tutti gli avvisi sono falsi; verifica la richiesta e il pacco. I filtri non rilevano tutto.
Spear phishing: attacchi mirati
Lo spear phishing mira a una persona, azienda o settore specifico. Il messaggio può citare un progetto reale per sembrare familiare. Ciò non prova che il mittente abbia informazioni segrete: i dettagli possono essere pubblici o provenire da un account compromesso. MITRE ATT&CK distingue phishing mirato e non mirato e documenta allegati, link, servizi di terzi e voce.
Esempio fittizio: una persona riceve una richiesta di lavoro che chiede un nuovo accesso o l’apertura di un documento fuori procedura. Conferma tramite un canale noto. In azienda, segui le regole interne e non inoltrare file sospetti. La personalizzazione invita a verificare il contesto, ma non prova da sola una frode.
Whaling: obiettivi di alto profilo
Whaling indica spesso spear phishing rivolto a persone con responsabilità o accessi di valore, come dirigenti o responsabili dei pagamenti. Non è un canale separato: può arrivare via email, telefono o messaggistica. Segretezza, urgenza o eccezioni ai controlli richiedono conferma indipendente.
Esempio fittizio: chi sembra un dirigente chiede di cambiare subito il beneficiario di un pagamento. Non usare lo stesso messaggio come unica conferma. Segui il processo interno e chiama un contatto con numero già verificato.
Smishing: phishing via SMS
Smishing è un termine comune per phishing via SMS o messaggi di testo. Può includere un link, chiedere una risposta o indurre a telefonare o installare qualcosa. Non tutti gli SMS fraudolenti hanno link e nome o numero visualizzato non dimostrano chi li abbia inviati.
Esempio fittizio: un SMS inatteso dice che un pacco non arriverà senza conferma. Controlla nell’app ufficiale o su un indirizzo noto. Non inviare codici o dati personali. Anche in una conversazione familiare verifica l’origine separatamente.
Vishing: phishing tramite chiamate
Vishing usa l’inganno tramite voce, spesso con chiamate. Il contatto può iniziare altrove e chiedere di richiamare. Chi chiama può fingersi assistenza, azienda o collega per ottenere dati, codici, denaro o accesso remoto. Il numero mostrato non prova l’identità.
Esempio fittizio: una chiamata segnala un’operazione sospetta e chiede un codice ricevuto. Non condividere codici né installare strumenti su richiesta inattesa. Riaggancia e chiama un numero ufficiale già conosciuto. Verifica le richieste di sicurezza in modo indipendente.
QR phishing o quishing
QR phishing o quishing usa un QR per condurre a pagine, pagamenti o interazioni ingannevoli. Può apparire in email, documenti, manifesti o adesivi; anche un codice fisico può essere sostituito. Il QR non è pericoloso in sé: il rischio dipende dalla destinazione o dall’azione. FBI/IC3 segnala codici alterati digitali e fisici.
Esempio fittizio: una fattura inattesa afferma che si può pagare solo scansionando un codice. Non scansionarlo per provarlo. Verifica la fattura nel servizio ufficiale aperto separatamente. Un’anteprima non mostra necessariamente tutti i reindirizzamenti. Un adesivo sovrapposto o una richiesta senza contesto invita a fermarsi.
Clone phishing: messaggi imitati
Clone phishing descrive l’imitazione di una comunicazione conosciuta con una modifica ingannevole, come un nuovo link o allegato. L’ufficio per la sicurezza informatica dell’Università del Tennessee descrive la copia e la modifica di un’email legittima. Alcune descrizioni includono la compromissione dell’account originale; il termine da solo non dimostra che sia accaduto in uno specifico incidente. Qui è usato in senso descrittivo.
Esempio fittizio: un avviso somiglia a uno precedente ma include un file inatteso o chiede di ripetere un’azione. Confrontalo con il processo abituale e conferma con il mittente tramite un canale noto. Non aprire un allegato solo perché la conversazione sembra familiare.
Phishing sui social e nelle app di messaggistica
Social network, messaggistica e strumenti di collaborazione possono trasportare tentativi mirati. Un account noto può essere compromesso, falso o simile. La conversazione precedente non autentica un nuovo link o richiesta. MITRE documenta phishing mirato tramite servizi terzi, ma non ogni messaggio privato è phishing.
Esempio fittizio: un contatto invia un file o chiede un codice in chat, ma la richiesta non è coerente. Conferma con una chiamata o un altro canale abituale. Non condividere codici, credenziali o documenti solo perché il profilo è familiare.
BEC e frode del CEO
BEC, o compromissione della posta aziendale, descrive frodi per deviare pagamenti o ottenere dati. Può usare account compromessi, identità imitate o istruzioni false. La frode del CEO può sovrapporsi a whaling o spear phishing, ma non è un sinonimo esatto. BEC non richiede sempre un sito falso o il furto di password.
Esempio fittizio: un fornitore apparentemente noto comunica un nuovo conto prima della scadenza di una fattura. Non usare solo i contatti del messaggio. Conferma con un contatto già registrato e segui i controlli interni. Dopo un pagamento contatta rapidamente la banca; il recupero non è garantito.
Altri meccanismi documentati
Altre espressioni descrivono meccanismi: imitare una conversazione email, invitare a richiamare o chiedere permessi per un’app. Alcune non hanno una definizione uniforme. MITRE documenta la consegna tramite servizi e voce; non attribuire ogni etichetta popolare a MITRE. Non approvare accessi non richiesti e non compresi. Non dedurre l’intero metodo dalla prima schermata: un’email può chiedere una telefonata e la telefonata portare a una pagina. Annota separatamente il canale iniziale e l’azione richiesta.
Come si sovrappongono le categorie
Schema pratico: bersaglio (ampio, mirato, alto profilo), canale (email, SMS, voce, social) e meccanismo (QR, imitazione, link, allegato o pagamento). Whaling è di solito mirato; smishing e vishing indicano canali; QR e clone descrivono meccanismi. Un attacco può combinarli.
Confronto tra modalità comuni
Il confronto indica cosa verificare, non un livello di pericolo. Conta il contesto: cambio inatteso delle coordinate di pagamento, richiesta di codice o destinazione QR incoerente. Fermati e conferma per un canale indipendente. Per altri tipi di frode, consulta la guida alle truffe online.
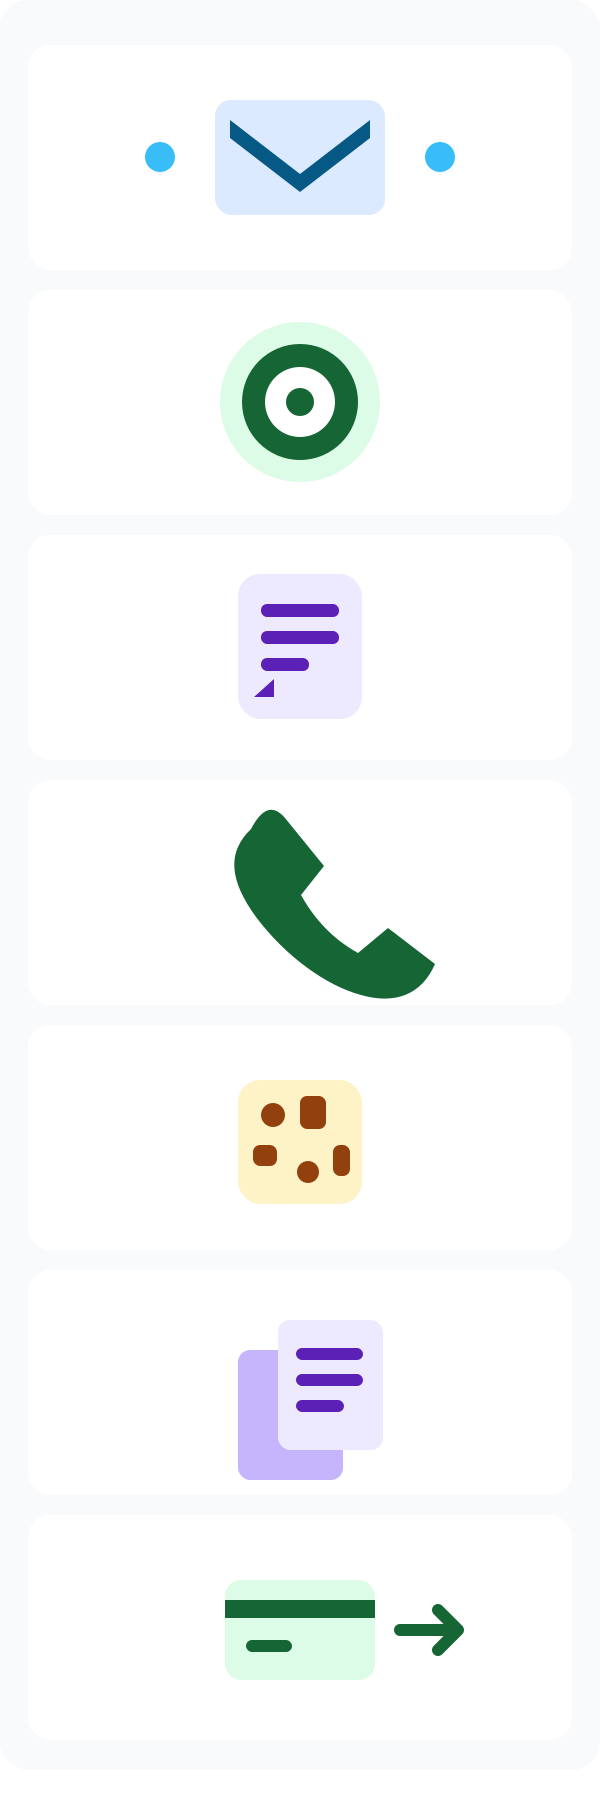
- Phishing di massa — ampia diffusione; verifica se la richiesta era attesa; usa il servizio ufficiale.
- Spear / whaling — bersaglio scelto; controlla contesto e urgenza; conferma con un contatto noto.
- Smishing — testo; verifica richiesta e mittente; usa l’app ufficiale.
- Vishing — chiamata; attenzione a pressione e codici; riaggancia e richiama un numero noto.
- QR phishing — codice stampato o digitale; controlla origine e destinazione; apri il servizio ufficiale separatamente.
- Clone / social — messaggio familiare; verifica cambiamenti; conferma per altro canale.
- BEC — pagamento o dati aziendali; verifica cambi bancari con procedura indipendente.
Proteggersi in base al canale
Per email o SMS, apri l’app o il sito ufficiale da solo. Per una chiamata, riaggancia e usa un numero noto. Per un QR, verifica provenienza, destinazione e operazione. Sui social conferma le richieste per un’altra via. Le aziende dovrebbero usare controlli di pagamento e segnalazione interna. Per un pagamento, verifica tutti i dati del beneficiario. In azienda applica le approvazioni interne. In luoghi pubblici controlla se un QR è coperto da un adesivo e fermati se una destinazione inattesa chiede credenziali o denaro.
Se hai già interagito
Ricevere un messaggio non significa che il dispositivo sia compromesso. Dopo aver aperto un link, chiudi la pagina e non inserire dati; il clic da solo non prova un’infezione. Se hai condiviso password o codice, proteggi l’account nell’app ufficiale e controlla le sessioni. Rivedi i permessi. Dopo un pagamento contatta la banca; dopo aver eseguito un file o su un dispositivo di lavoro avvisa il supporto. Consulta la guida alla risposta.
Segnalare e chiedere aiuto
In Spagna INCIBE offre orientamento al numero 017; non è una denuncia alla polizia. Per perdite economiche o possibili reati contatta le autorità competenti. NCSC riguarda il Regno Unito; FTC e FBI/IC3 hanno ruoli negli Stati Uniti. La lingua non determina il Paese: cerca l’ente ufficiale locale e conserva le prove senza pubblicare dati sensibili.
MITRE ATT&CK: phishing · NCSC (Regno Unito) · FBI/IC3: QR · FBI/IC3: BEC · FTC (USA) · INCIBE (Spagna) · Microsoft Learn: protezione anti-phishing · Università del Tennessee: clone phishing
Domande frequenti
- Quali sono i principali tipi di phishing? Di massa, spear phishing, whaling, smishing, vishing, QR, clone phishing, attacchi tramite servizi e BEC.
- Differenza tra spear phishing e phishing di massa? Il primo sceglie un bersaglio; il secondo raggiunge molti, ma può essere personalizzato.
- Whaling è un canale? No, descrive obiettivi di alto profilo e può usare più canali.
- Che cos’è lo smishing? Phishing via SMS o messaggi, anche con richieste di risposta o chiamata.
- Che cos’è il vishing? Inganno tramite voce; il numero mostrato non dimostra l’identità.
- Che cos’è il quishing? Un QR conduce a una pagina o richiesta ingannevole; non tutti i QR sono pericolosi.
- Che cos’è il clone phishing? Imitazione di un messaggio noto con una modifica ingannevole; le definizioni variano.
- Il phishing sui social è sempre mirato? No, e non tutte le truffe social cercano credenziali.
- BEC e frode del CEO sono uguali? Non esattamente; la frode del CEO è uno scenario possibile di BEC.
- Un attacco può combinare modalità? Sì, può mirare a una persona via email e usare un QR.
- Ogni SMS sconosciuto è smishing? No, deve esserci inganno tramite messaggio di testo.
- Un numero noto prova che la chiamata è vera? No, il numero può essere falsificato.
- Tutti i QR sono pericolosi? No. Verifica origine, destinazione e richiesta.
- Il phishing ruba sempre password? No, può cercare pagamenti, dati, codici o accessi.
- Il phishing di massa è sempre generico? No, può includere personalizzazione automatica.
- Cosa fare se ho inserito una password? Apri il servizio ufficiale separatamente, cambiala e controlla le sessioni.
- Cosa fare dopo un pagamento? Contatta subito la banca tramite un canale ufficiale; il recupero non è garantito.
- Dove trovo altri passi? Consulta la guida su come reagire al phishing e l’ente locale.
Guide correlate

Tecnologia
I 5 migliori browser del 2026: confronto tra privacy, sicurezza e funzioni
Confronta Chrome, Firefox, Edge, Brave e Safari per privacy, sicurezza, compatibilità e uso quotidiano.
10 min di lettura

Tecnologia
Come fare il backup Android: Google, foto e file passo dopo passo
Scopri come salvare Android con Google, proteggere foto e file, trasferire i dati e verificare cosa si può ripristinare.
10 min di lettura
Tecnologia
Come fare il backup di iPhone: iCloud, Mac e Windows passo dopo passo
Scopri come salvare e ripristinare i dati di iPhone con iCloud, Finder su Mac o Dispositivi Apple su Windows.
12 min di lettura