
Tipos de phishing: exemplos e como reconhecer cada um
Compare phishing em massa, spear phishing, whaling, smishing, vishing, QR phishing, clone phishing e BEC.
Por TopicWeekPublicado em 9 min de leitura

Neste artigo
As etiquetas de phishing não formam uma lista universal de categorias exclusivas. Para descrever uma tentativa, pergunte quem é o alvo, por que canal chega e que mecanismo utiliza. A mesma ação pode visar um funcionário, chegar por email e incluir um QR. O guia sobre o que é phishing e como agir explica verificações gerais; aqui comparamos modalidades. É uma forma prática de descrever uma tentativa, não uma taxonomia legal ou universal. A MITRE ATT&CK organiza técnicas para análise de cibersegurança; os termos comuns podem referir intenção, canal ou mecanismo. Descreva primeiro o que observou.
Como se classificam os tipos de phishing
Phishing em massa
O phishing em massa chega a muitas pessoas sem escolher cada destinatário individualmente. Pode imitar avisos de entrega, faturas ou contas e pedir que se abra uma página ou ficheiro, se responda ou telefone. Uma mensagem genérica pode ser um indício, mas uma campanha também pode inserir nomes automaticamente. A escala não significa necessariamente menor risco.
Exemplo fictício: várias pessoas recebem um aviso inesperado de entrega e têm de confirmar dados. Consulte o envio na aplicação ou no site oficial que abrir por iniciativa própria. Nem todos os avisos são falsos; confirme a encomenda e o pedido. Os filtros não detetam tudo.
Spear phishing: ataques direcionados
Spear phishing dirige-se a uma pessoa, empresa ou setor específico. A mensagem pode mencionar um projeto real para parecer familiar. Isso não prova que o remetente conheça informação secreta: os dados podem ser públicos ou vir de uma conta comprometida. A MITRE ATT&CK distingue ataques direcionados e não direcionados e documenta anexos, links, serviços de terceiros e voz.
Exemplo fictício: alguém recebe um pedido aparentemente ligado ao trabalho que exige novo início de sessão ou a abertura de um documento fora do processo habitual. Confirme com a pessoa ou equipa por um canal conhecido. No trabalho, siga as regras internas e não reencaminhe ficheiros suspeitos.
Whaling: alvos de alto perfil
Whaling costuma descrever spear phishing dirigido a pessoas com responsabilidades ou acessos valiosos, como dirigentes ou responsáveis por pagamentos. Não é um canal separado: pode chegar por email, chamada ou mensagens. Segredo, urgência ou exceções aos controlos justificam confirmação independente.
Exemplo fictício: alguém que parece ser dirigente pede para alterar urgentemente o destinatário de um pagamento. Não use a mesma mensagem como única confirmação. Siga o processo de aprovação e telefone a um contacto cujo número já esteja verificado.
Smishing: phishing por SMS
Smishing é uma designação comum para phishing por SMS ou mensagens de texto. Pode incluir um link, pedir resposta ou levar a telefonar ou instalar algo. Nem todas as mensagens fraudulentas têm links e o nome ou número apresentado não prova quem enviou a mensagem.
Exemplo fictício: um SMS inesperado diz que uma encomenda não será entregue sem confirmação. Consulte a aplicação oficial ou um endereço que já conheça. Não envie códigos nem dados pessoais. Mesmo numa conversa conhecida, confirme a origem por outra via.
Vishing: phishing por chamada
Vishing combina engano e comunicação por voz, muitas vezes através de chamadas. O contacto pode começar noutro canal e pedir que ligue para um número. Quem liga pode fazer-se passar por apoio técnico, empresa ou colega para obter dados, códigos, pagamentos ou acesso remoto. O número apresentado não prova a identidade.
Exemplo fictício: uma chamada alerta para uma operação alegadamente suspeita e pede um código recebido no telemóvel. Não partilhe códigos nem instale ferramentas de acesso a pedido inesperado. Desligue e telefone para um número oficial que já conheça. Confirme pedidos de segurança por outro canal.
QR phishing ou quishing
QR phishing ou quishing utiliza um código QR para encaminhar para uma página, pagamento ou interação enganadora. Pode surgir num email, documento, cartaz ou autocolante; um código físico também pode ser substituído. O QR não é malicioso por si: o risco está no destino ou na ação. O FBI/IC3 alerta para códigos digitais e físicos adulterados.
Exemplo fictício: uma fatura inesperada afirma que só pode ser paga através de um código. Não o digitalize para testar. Confirme a fatura no serviço oficial aberto separadamente. Uma pré-visualização não garante que todos os redireccionamentos são visíveis. Um autocolante sobreposto ou uma instrução sem contexto é motivo para parar.
Clone phishing: mensagens imitadas
Clone phishing descreve a imitação de uma comunicação conhecida com uma alteração enganadora, como um novo link ou anexo. O gabinete de segurança informática da Universidade do Tennessee descreve a cópia e alteração de um email legítimo. Algumas descrições incluem o comprometimento da conta original; a designação, por si só, não demonstra que isso ocorreu num incidente concreto. Aqui, o termo é usado de forma descritiva.
Exemplo fictício: uma notificação parece uma anterior, mas traz um ficheiro inesperado ou pede que repita uma ação. Compare com o processo conhecido e confirme com o remetente por um canal habitual. Não abra o anexo só porque a conversa parece familiar.
Phishing nas redes sociais e mensagens
Redes sociais, mensagens e plataformas de colaboração podem transportar tentativas direcionadas. Uma conta conhecida pode estar comprometida, ser falsa ou apenas semelhante. O histórico da conversa não autentica um novo link ou pedido. A MITRE documenta phishing direcionado por serviços de terceiros; nem toda a mensagem privada é phishing.
Exemplo fictício: um contacto conhecido envia um ficheiro ou pede um código numa aplicação, mas o pedido não corresponde à conversa. Confirme por chamada ou por outro meio já usado. No trabalho, utilize o canal aprovado. Não partilhe códigos ou documentos só porque o perfil parece familiar.
BEC e fraude do CEO
BEC, ou comprometimento de email empresarial, descreve fraudes para desviar pagamentos ou obter dados. Pode usar contas comprometidas, identidades imitadas ou instruções de pagamento falsas. A fraude do CEO pode sobrepor-se a whaling ou spear phishing, mas não é sinónimo exato. BEC não exige sempre um site falso nem o roubo de uma palavra-passe.
Exemplo fictício: um fornecedor aparentemente conhecido comunica uma nova conta bancária antes do vencimento de uma fatura. Não use apenas os contactos da mensagem. Confirme com um contacto previamente registado e siga os controlos internos. Se pagou, contacte rapidamente o banco; a recuperação não é garantida.
Outros mecanismos documentados
Outras expressões descrevem mecanismos: imitar uma conversa, pedir que se ligue para um número ou solicitar permissões de uma aplicação. Algumas não têm uma definição uniforme. A MITRE documenta entrega por serviços e voz; não atribua todas as etiquetas populares à MITRE. Não aprove acessos que não iniciou e compreendeu. Não deduza todo o método pelo primeiro ecrã: um email pode pedir uma chamada e a chamada encaminhar para uma página. Registe separadamente o canal inicial e a ação solicitada.
Como as categorias se sobrepõem
Uma forma prática de organizar os termos é: alvo (amplo, direcionado, alto perfil), canal (email, SMS, voz, rede social) e mecanismo (QR, imitação, link, anexo ou pagamento). Whaling costuma ser direcionado; smishing e vishing indicam canais; QR e clone descrevem mecanismos. Uma tentativa pode combinar vários.
Comparação de modalidades comuns
A comparação indica o que verificar, não um nível de perigo. O contexto importa: alteração inesperada de dados de pagamento, pedido de código ou destino QR incoerente. Pare e confirme por um canal independente. Para outras fraudes, consulte o guia sobre fraudes online.
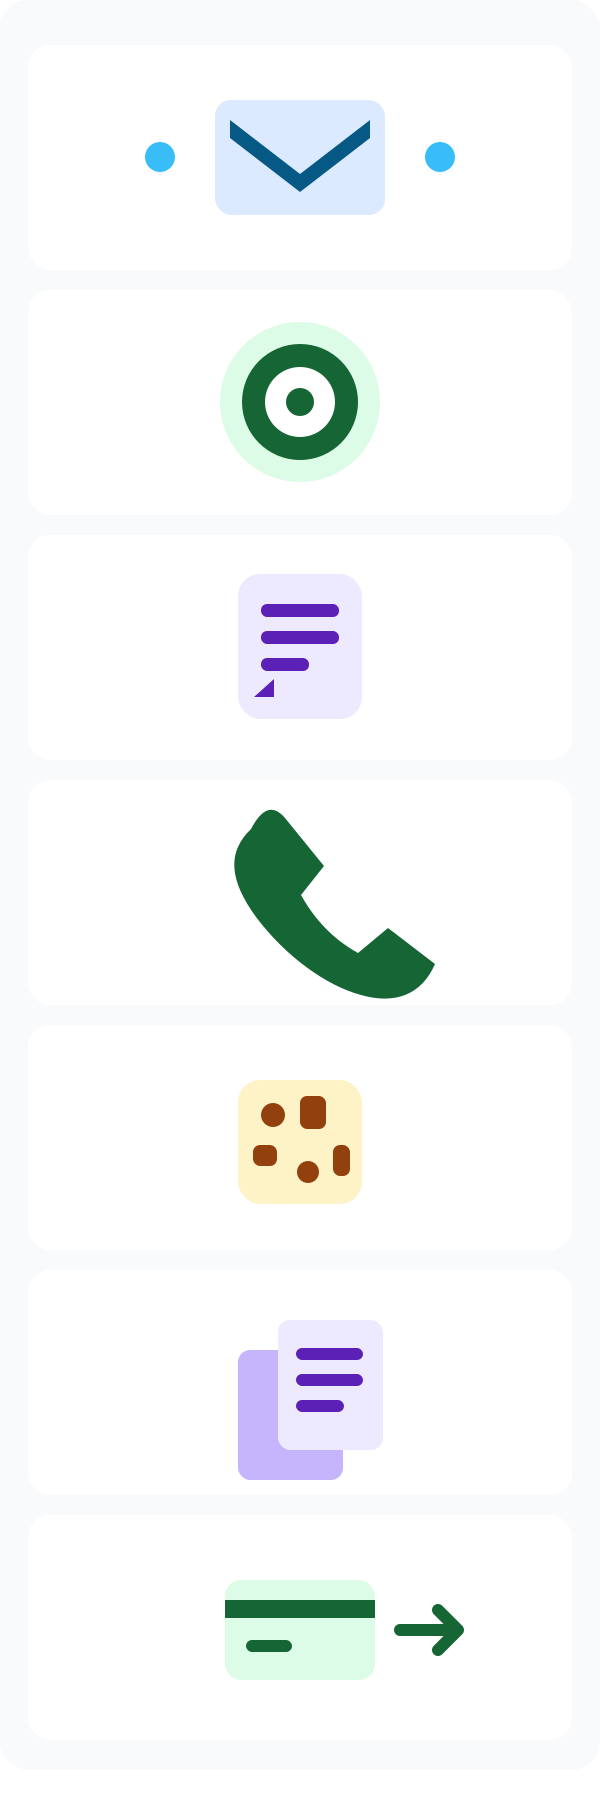
- Phishing em massa — grande alcance; confirme se esperava o pedido; use o serviço oficial.
- Spear / whaling — alvo escolhido; verifique contexto e urgência; confirme com contacto conhecido.
- Smishing — mensagem de texto; confirme pedido e remetente; use a aplicação oficial.
- Vishing — chamada; atenção à pressão e códigos; desligue e ligue para número conhecido.
- QR phishing — código físico ou digital; verifique origem e destino; abra o serviço oficial separadamente.
- Clone / redes — mensagem familiar; confirme alterações por outro canal.
- BEC — pagamento ou dados empresariais; confirme alterações bancárias por processo independente.
Proteção por canal
Por email ou SMS, abra a aplicação ou o site oficial por iniciativa própria. Numa chamada, desligue e use um número conhecido. Num QR, confirme a origem, o destino e a operação. Nas redes, confirme pedidos por outro meio. As empresas devem seguir controlos de pagamento e comunicação interna. Num pagamento, confirme todos os dados do beneficiário. Nas empresas, siga os controlos internos. Em espaços públicos, veja se o QR parece coberto por um autocolante e pare se o destino pedir credenciais ou dinheiro inesperadamente.
Se já interagiu
Receber uma mensagem não significa que o dispositivo esteja comprometido. Se abriu um link, feche a página e não introduza dados; o clique não prova uma infeção. Se partilhou uma palavra-passe ou código, proteja a conta na aplicação oficial e reveja sessões. Reveja permissões concedidas. Após um pagamento, contacte o banco; após executar um ficheiro ou num dispositivo de trabalho, avise o suporte. Consulte o guia de resposta.
Como denunciar e pedir ajuda
Em Espanha, o INCIBE presta orientação de cibersegurança através do 017; não é uma denúncia policial. Em caso de prejuízo financeiro ou possível crime, contacte as autoridades competentes. O NCSC atua no Reino Unido; FTC e FBI/IC3 têm funções nos EUA. A língua não determina o país: procure o organismo oficial da sua jurisdição e guarde provas sem divulgar dados sensíveis.
MITRE ATT&CK: phishing · NCSC (Reino Unido) · FBI/IC3: códigos QR · FBI/IC3: BEC · FTC (EUA) · INCIBE (Espanha) · Microsoft Learn: proteção contra phishing · Universidade do Tennessee: clone phishing
Perguntas frequentes
- Quais são os principais tipos de phishing? Em massa, spear phishing, whaling, smishing, vishing, QR, clone phishing, ataques por serviços e BEC.
- Diferença entre spear phishing e phishing em massa? O primeiro escolhe um alvo; o segundo chega a muitos, mas pode ser personalizado.
- Whaling é um canal? Não, descreve alvos de alto perfil e pode usar vários canais.
- O que é smishing? Phishing por SMS ou mensagens de texto, por vezes com pedido de resposta ou chamada.
- O que é vishing? Engano por voz; o número apresentado não prova a identidade.
- O que é quishing? Um QR encaminha para uma página ou ação enganadora; nem todos os QR são perigosos.
- O que é clone phishing? Imitação de uma mensagem conhecida com uma alteração enganadora; as definições variam.
- O phishing nas redes é sempre direcionado? Não, nem todas as fraudes sociais procuram credenciais.
- BEC é o mesmo que fraude do CEO? Não exatamente; a fraude do CEO é um cenário possível de BEC.
- Um ataque pode combinar modalidades? Sim, pode visar alguém por email e incluir um QR.
- Qualquer SMS desconhecido é smishing? Não, tem de existir engano por mensagem de texto.
- Um número conhecido prova que a chamada é legítima? Não, o identificador pode ser falsificado.
- Todos os QR são perigosos? Não. Confirme a origem, o destino e o pedido.
- O phishing tenta sempre roubar palavras-passe? Não, pode procurar pagamentos, dados, códigos ou acessos.
- O phishing em massa é sempre genérico? Não, pode incluir personalização automática.
- O que fazer se introduzi uma palavra-passe? Abra o serviço oficial separadamente, altere-a e reveja sessões.
- O que fazer após um pagamento? Contacte rapidamente o banco por canal oficial; a recuperação não é garantida.
- Onde consultar os próximos passos? Leia o guia sobre como agir após phishing e procure o organismo oficial local.
Guias relacionados

Tecnologia
Os 5 melhores navegadores de 2026: comparação de privacidade, segurança e funcionalidades
Compare Chrome, Firefox, Edge, Brave e Safari em privacidade, segurança, compatibilidade e utilização diária.
11 min de leitura

Tecnologia
Como fazer cópia de segurança no Android: Google, fotografias e ficheiros
Saiba como guardar dados Android com o Google, proteger fotografias e ficheiros, transferir informação e verificar a reposição.
11 min de leitura
Tecnologia
Como fazer uma cópia de segurança do iPhone: iCloud, Mac e Windows passo a passo
Aprenda a guardar e restaurar os dados do iPhone com o iCloud, o Finder no Mac ou a app Dispositivos Apple no Windows.
13 min de leitura